

Quando un CRM, un ERP, un negozio online e diverse automazioni condividono informazioni, non basta decidere quale sia la fonte ufficiale. Questa decisione può chiarire dove consultare un dato, ma non sempre stabilisce chi è autorizzato a modificarlo, quando può farlo o cosa accade se un altro sistema lo ha già aggiornato.
Il problema si presenta nelle attività quotidiane: un’integrazione importa di nuovo un vecchio indirizzo, un’automazione sostituisce una correzione manuale oppure due processi aggiornano lo stato di un ordine secondo interpretazioni diverse. Per prevenirlo, occorre definire limiti di responsabilità per dato e processo, anziché attribuire un’autorità indiscriminata a un’intera applicazione.
L’obiettivo è stabilire una regola chiara per ogni modifica: quale sistema o persona può scrivere il campo, a quali condizioni, come gestire le eccezioni e quali informazioni conservare per ricostruire l’accaduto.
Perché una fonte ufficiale non evita tutti i conflitti
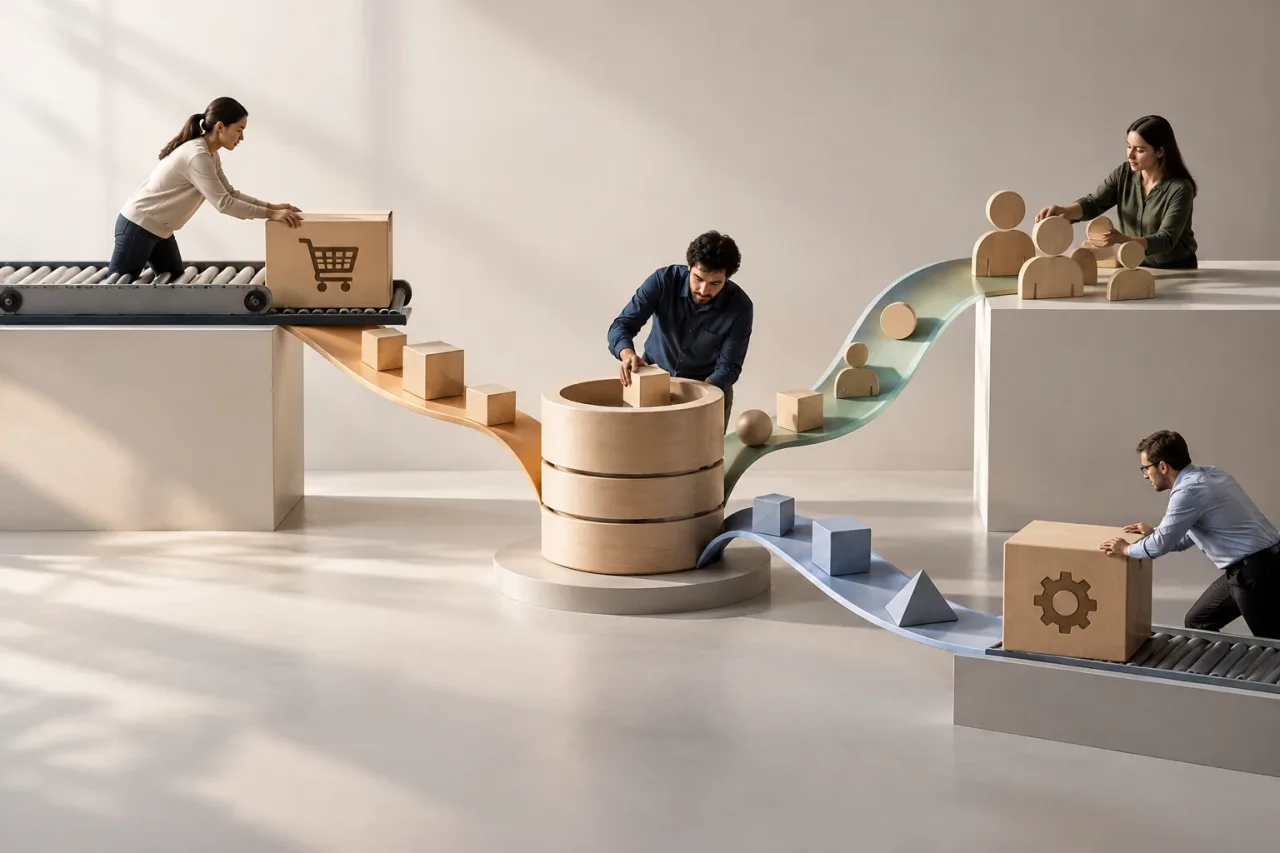
Una fonte ufficiale individua il luogo di riferimento per un dato o un insieme di dati. Tuttavia, può ricevere informazioni da più sistemi senza specificare quale aggiornamento debba prevalere. Inoltre, i sistemi possono svolgere funzioni diverse: l’e-commerce registra una richiesta, il CRM gestisce la relazione con il cliente e l’ERP controlla la fatturazione.
Per questo è utile distinguere tre domande:
- Dove si consulta il dato ufficiale? Indica il riferimento che gli altri processi devono leggere.
- Chi può modificarlo? Definisce l’autorità di scrittura, che può variare da un campo all’altro.
- Quale versione viene mostrata in ogni interfaccia? Definisce la modalità di visualizzazione del dato, che non equivale necessariamente al permesso di modificarlo.
Un’applicazione può mostrare un indirizzo di consegna e permettere a una persona di modificarlo, senza essere responsabile dell’indirizzo di fatturazione. Un altro sistema può ricevere la modifica e convalidarla prima di propagarla. Confondere questi ruoli favorisce regole troppo ampie, come «vince sempre il CRM», anche quando il CRM non ha originato la modifica.
Assegnare l’autorità in base al campo e alla fase del processo
L’unità decisionale pratica non è soltanto il sistema: è il campo in una specifica fase del processo. Per esempio, l’acquirente può modificare l’indirizzo di spedizione prima che l’ordine venga preparato; una volta affidato il pacco alla spedizione, il campo può essere bloccato. L’autorità dipende dal contesto e dal momento, non solo dal nome del campo.
Documenta ogni dato importante in una matrice che includa elementi come:
- Campo: il dato esatto, con una definizione condivisa e, se necessario, il relativo formato.
- Responsabile della scrittura: il sistema, il ruolo o il processo autorizzato a modificarlo.
- Condizione: la fase, lo stato o la convalida necessari per accettare la modifica.
- Sistemi lettori: i sistemi che ricevono o visualizzano il valore.
- Eccezioni e risoluzione: cosa fare in caso di correzione manuale, conflitto o dato non valido.
- Registro: le informazioni minime necessarie per ricostruire la modifica.
Inizia dai campi con il maggiore impatto operativo: identificativi, stati degli ordini, prezzi, dati di fatturazione, indirizzi e consenso a ricevere comunicazioni. Non serve definire fin dal primo giorno una politica esaustiva per ogni campo secondario; occorre però evitare ambiguità quando una modifica può incidere su denaro, consegna, conformità o assistenza clienti.
Per ogni campo, formula una regola verificabile: «L’ERP può modificare lo stato della fatturazione dopo aver convalidato il pagamento; l’e-commerce lo mostra, ma non lo sostituisce». Se la regola contiene espressioni vaghe come «di solito» o «il sistema più aggiornato», specifica come stabilire cosa significhino.
Permessi, eccezioni e correzioni manuali
Una buona politica non cerca di eliminare ogni eccezione. Stabilisce chi può autorizzarla e come mantenere la coerenza in seguito. Per esempio, il team di assistenza potrebbe correggere un dato dopo aver verificato una richiesta. Questa facoltà deve essere delimitata in base al ruolo, al campo e allo stato del processo. Concedere i permessi di scrittura a tutto il team o all’intera integrazione trasforma un’eccezione in una fonte permanente di conflitti.
Prima di abilitare una correzione manuale, decidi:
- Quale identità o ruolo può eseguirla e quali verifiche sono necessarie.
- Quali campi possono essere modificati e quali richiedono un’approvazione.
- Se la modifica viene propagata automaticamente o deve essere sottoposta a revisione.
- Quali sistemi devono essere aggiornati e come segnalare un errore di propagazione.
- Cosa fare se il processo è già avanzato e la modifica non è più sicura.
È utile anche distinguere il valore originale, quello corretto e il motivo dell’intervento. Se una modifica manuale non può essere propagata, non scartarla senza segnalarlo e non indicare il processo come completato. Conserva lo stato di errore e assegna a una persona la responsabilità di risolverlo.
Gestire modifiche simultanee e aggiornamenti tardivi
Gli aggiornamenti possono arrivare fuori sequenza: una connessione lenta trasmette una modifica obsoleta dopo una recente, oppure due sistemi modificano lo stesso campo prima di ricevere l’aggiornamento dell’altro. Scegliere automaticamente «l’ultimo messaggio ricevuto» può essere sbagliato, perché l’ordine di arrivo non dimostra quale modifica sia valida.
Definisci una strategia adeguata al rischio:
- Un solo sistema autorizzato alla scrittura: limita le modifiche a un sistema o processo. È l’opzione più semplice quando esiste un responsabile chiaro e non serve consentire modifiche distribuite.
- Priorità in base allo stato: accetta le modifiche solo nelle fasi consentite. È utile quando l’autorità passa da un processo all’altro, per esempio alla conferma o alla spedizione di un ordine.
- Controllo della versione: rifiuta o sottopone a revisione un aggiornamento basato su una versione precedente. Per applicare questo metodo, i sistemi devono poter confrontare una versione o uno stato precedente.
- Risoluzione supervisionata: registra il conflitto e richiede una decisione umana. È appropriata quando il costo di sovrascrivere un dato valido supera quello di sottoporlo a revisione.
La politica può combinare più metodi. Un cliente può modificare l’indirizzo prima della preparazione; in seguito può essere necessario l’intervento di una persona. L’importante è definire cosa accade quando la condizione non è soddisfatta: rifiutare la modifica, lasciarla in sospeso, generare un avviso o richiedere un’approvazione. Evita che una regola per gestire i conflitti si trasformi in una sostituzione silenziosa.
Registrare origine e motivo per poter diagnosticare i problemi
Quando un valore cambia inaspettatamente, il team deve poter distinguere chi lo ha modificato, quale sistema lo ha trasmesso e quale regola ne ha consentito l’accettazione. In base alle necessità e alle funzionalità disponibili, registra il campo interessato, il valore precedente e quello nuovo, la data e l’ora, l’origine, l’identità o il processo responsabile, l’esito della convalida e, se disponibile, il motivo.
Questo storico non serve soltanto a indagare sugli incidenti. Aiuta a individuare integrazioni che inviano di nuovo informazioni obsolete, automazioni che scrivono in campi fuori dalla fase prevista e team che ricorrono spesso alle eccezioni. Definisci chi può consultare questi registri e per quanto tempo vengono conservati, in base alle esigenze operative e agli obblighi applicabili.
Lista di controllo prima di attivare un’integrazione
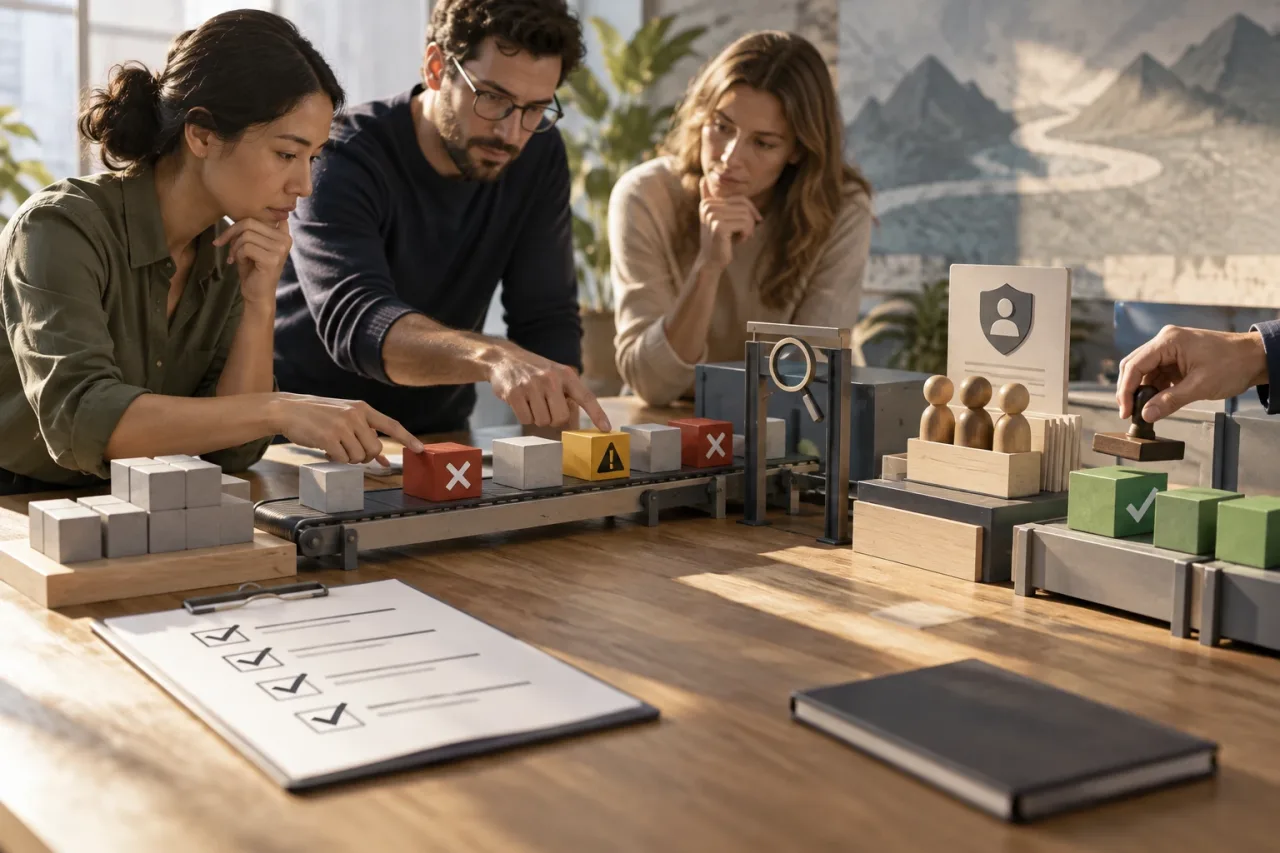
- Ogni campo critico e il suo significato sono stati definiti e condivisi da tutti i team?
- È chiara la differenza tra il sistema che mostra il dato e quello autorizzato a modificarlo?
- La regola indica chi può scrivere, a quali condizioni e in quale fase del processo?
- Le correzioni manuali, i responsabili e i relativi controlli sono stati delimitati?
- È stato deciso cosa fare con dati duplicati, non validi o ricevuti fuori sequenza?
- Le modifiche rifiutate o in sospeso generano uno stato visibile e hanno un responsabile?
- È possibile ricostruire l’origine e il motivo delle modifiche rilevanti?
- È prevista una revisione delle regole quando cambiano i sistemi o il processo?
Inizia con un progetto pilota sui campi più rischiosi e monitora rifiuti, conflitti e correzioni. Se un team deve intervenire ripetutamente, verifica se l’autorità è stata assegnata al processo sbagliato o se manca un’eccezione documentata. L’obiettivo non è impedire che i dati cambino, ma garantire che ogni modifica avvenga con un’autorità, un contesto e una conseguenza definiti.