

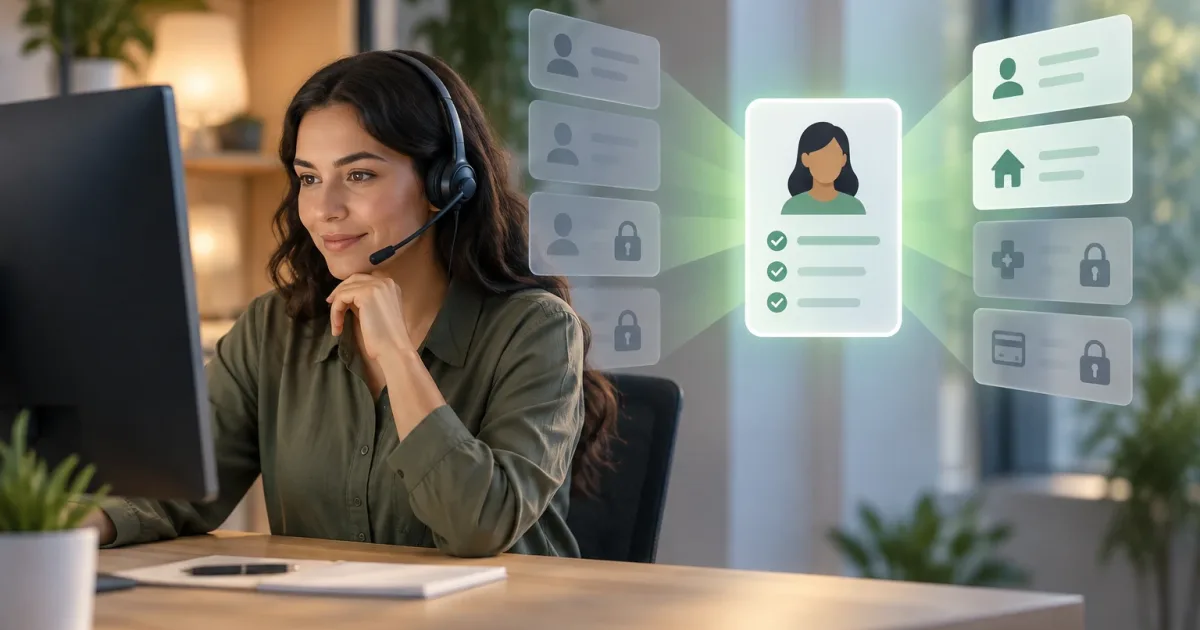
Eine Supportansicht kann Daten aus CRM, E-Commerce und weiteren Systemen zusammenführen, damit Anfragen bearbeitet werden können. Doch nur weil Informationen verfügbar sind, muss nicht das gesamte Team jederzeit darauf zugreifen können. Die entscheidende Gestaltungsfrage lautet: Was muss eine Person wissen, um die nächste Entscheidung im jeweiligen Fall zu treffen, und wie lässt sich dieses Wissen mit möglichst geringer Offenlegung bereitstellen?
Dafür reicht es nicht, allgemeine Berechtigungen einzurichten. Daten müssen mit Aufgaben verknüpft, nach ihrer Sensibilität eingeordnet und passend dargestellt werden. Außerdem ist zu prüfen, was in Ausnahmesituationen geschieht. Dieser Rahmen unterstützt Produktverantwortliche, Kundenservice und IT dabei, eine nützliche Ansicht zu gestalten, ohne eine umfangreiche Kopie der verbundenen Systeme zu schaffen.
Von den Entscheidungen der Mitarbeitenden ausgehen, nicht von den verfügbaren Feldern
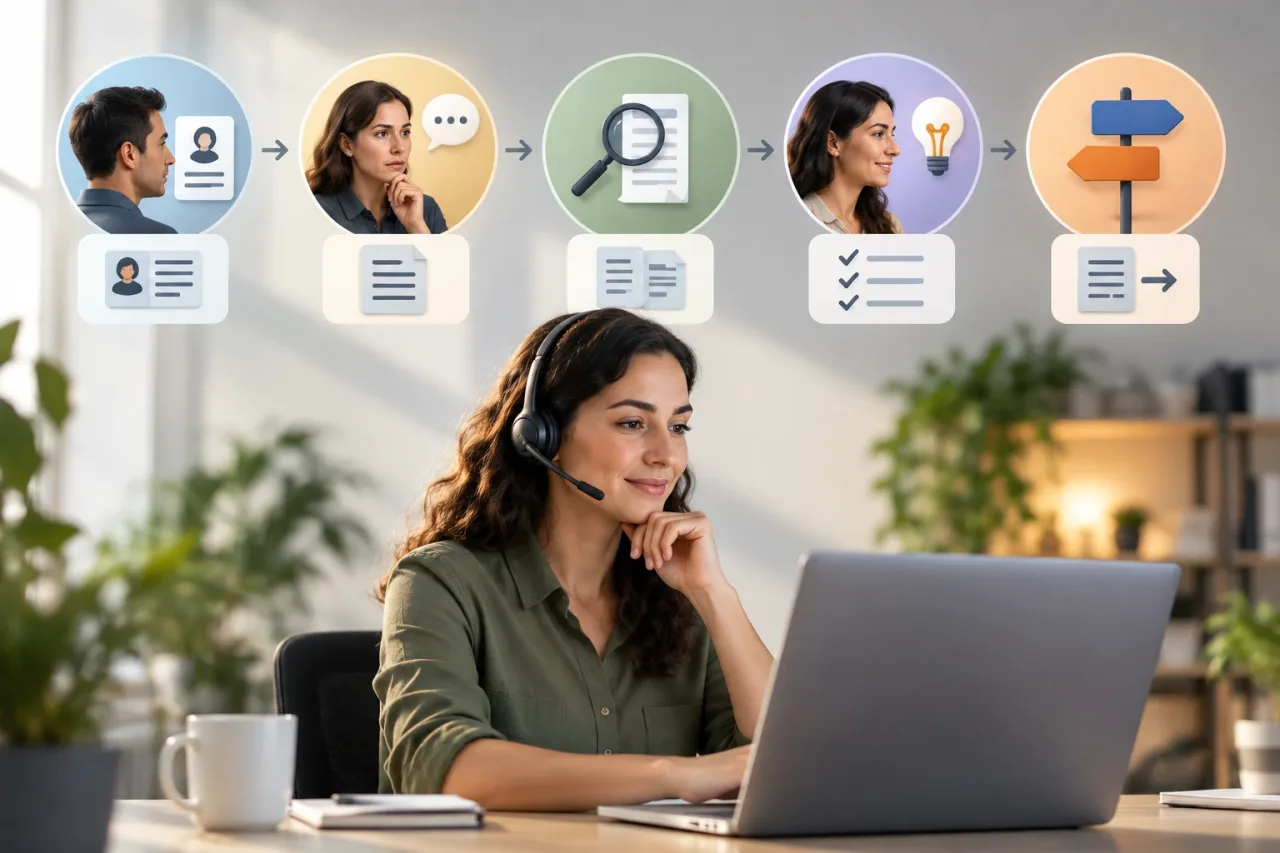
Beschreiben Sie zunächst die üblichen Schritte im Kundenservice: Kundinnen und Kunden identifizieren, den Grund der Anfrage verstehen, einen Vorgang überprüfen, eine Lösung vorschlagen und den Fall abschließen oder weiterleiten. Legen Sie für jeden Schritt fest, welche Entscheidung getroffen werden muss und welche Nachweise dafür erforderlich sind.
Für eine Auskunft zu einer Bestellung können beispielsweise eine Kennung, das Datum, der Bearbeitungsstatus und die Lieferung ausreichen. Das gesamte Käuferprofil anzuzeigen, verbessert diese Entscheidung nicht unbedingt. Bei einer Zahlungsbeschwerde benötigt die zuständige Person möglicherweise den Transaktionsstatus und den relevanten Verlauf, aber nicht die vollständigen Daten des Zahlungsmittels.
Halten Sie diese Anforderungen in einer einfachen Tabelle fest: Falltyp, Rolle, Entscheidung, erforderliche Daten und zulässige Aktion. Unterscheiden Sie zwischen dem Anzeigen eines Datums, dessen Bearbeitung oder Export sowie dem Ausführen einer Aktion. Das sind unterschiedliche Fähigkeiten und sie sollten nicht unter einer einzigen Berechtigung für „Zugriff“ zusammengefasst werden.
Nutzen, Sensibilität und Erforderlichkeit bewerten
Erfassen Sie die Daten, die in der Ansicht erscheinen könnten, und bewerten Sie jedes Element aus drei Perspektiven:
- Nutzen: Verändert das Datum die Antwort, die Priorität oder den nächsten Schritt?
- Sensibilität: Könnte eine unnötige Offenlegung Schaden verursachen, private Informationen preisgeben oder eine missbräuchliche Nutzung erleichtern?
- Erforderlichkeit: Muss das Datum ständig sichtbar sein, nur in bestimmten Fällen abgerufen werden oder für die betreffende Rolle ausgeblendet bleiben?
Die Einordnung sollte den jeweiligen Kontext und die für die Organisation geltenden Pflichten berücksichtigen. Es reicht nicht aus, eine ganze Datenquelle pauschal als „sensibel“ oder „intern“ zu kennzeichnen. Eine Kontaktangabe kann nötig sein, um eine Anfrage zu überprüfen, während ein anderes Profilmerkmal für den konkreten Fall keinen Nutzen hat.
Eine praktikable Entscheidung besteht darin, jedem Feld eine Darstellungsform zuzuweisen: in der Zusammenfassung sichtbar, bei Bedarf abrufbar, für diese Rolle verborgen oder nur über ein Ausnahmeverfahren zugänglich. Hat ein Datum keinen klaren Zweck für die Bearbeitung, sollte es standardmäßig nicht in die Ansicht aufgenommen werden.
Zwischen Zusammenfassung, gezieltem Abruf und eingeschränktem Zugriff wählen
Nicht alle Daten müssen auf dieselbe Weise angezeigt werden. Eine Zusammenfassung stellt häufig benötigte und erforderliche Informationen sofort bereit, etwa den Status eines Vorgangs. Ein gezielter Abruf ermöglicht es, ein seltener benötigtes Datum einzusehen, wenn der Fall es erfordert, ohne es dauerhaft sichtbar zu halten. Ein eingeschränkter Zugriff reserviert besonders sensible Informationen für berechtigte Rollen oder bestimmte Aufgaben.
Ein gezielter Abruf ersetzt keine Berechtigungen: Auch dabei muss geprüft werden, ob die Person das Datum einsehen darf und ob ein betrieblicher Grund vorliegt. Wenn eine Ausnahme möglich ist, legen Sie fest, wer sie beantragen kann, wer sie gegebenenfalls genehmigt, wie lange sie gilt und wie sie protokolliert wird. Vermeiden Sie eine Ausnahmeschaltfläche, die als dauerhafter Umweg funktioniert.
Zeigen Sie Daten außerdem nur in dem Detailgrad an, der für die Aufgabe erforderlich ist. Ein teilweise ausgeblendeter Identifikator kann beispielsweise dabei helfen, einen Vorgang zu erkennen, ohne den vollständigen Wert offenzulegen. Die Datenminimierung muss mit der Überprüfung vereinbar sein. Benötigt die zuständige Person eine Bestätigung, sollte ein klares Verfahren dafür sorgen, dass sie während des Vorgangs keine Daten gegenüber der Kundschaft preisgeben muss.
Berechtigungen nach Rolle, Fall und Zuständigkeit gestalten
Rollenbasierte Berechtigungen sind ein Ausgangspunkt, aber nicht immer ausreichend. Zwei Personen mit derselben Stellenbezeichnung können unterschiedliche Produkte, Regionen oder Falltypen betreuen. Definieren Sie verständliche Regeln, die – sofern sinnvoll – die Rolle mit der Aufgabe und der Zuständigkeit für den jeweiligen Fall oder die betreffende Kundin beziehungsweise den betreffenden Kunden verbinden.
Legen Sie für jede Berechtigung den Umfang und die mögliche Aktion fest: Welche Datenkategorien dürfen in welchen Fällen eingesehen werden, und sind Bearbeitung oder Export erlaubt? Berücksichtigen Sie auch den Lebenszyklus des Zugriffs: einen Rollenwechsel, vorübergehende Vertretungen, Eskalationen und den Abschluss der Zuständigkeit für einen Fall. Regeln, die diese Änderungen nicht berücksichtigen, können Zugriffe länger oder umfassender als nötig bestehen lassen.
Prüfen Sie die Regeln anhand konkreter Beispiele, darunter auch Fälle, in denen der Zugriff verweigert werden muss: eine Person sucht nach einer Kundin oder einem Kunden, ohne einem Fall zugewiesen zu sein; jemand wechselt das Team; oder eine Person versucht, auf einen eskalierten Fall zuzugreifen. Das System sollte konsistent und verständlich reagieren, ohne in Fehlermeldungen zusätzliche Details offenzulegen.
Systeme verbinden, ohne unnötige Kopien anzulegen
Wenn die Ansicht CRM, E-Commerce und weitere Dienste zusammenführt, legen Sie fest, welches System für jedes Datum maßgeblich ist und wie es abgerufen wird. Fragen Sie Informationen nach Möglichkeit direkt im jeweiligen Quellsystem ab, statt vollständige Profile in einer parallelen Datenbank zu duplizieren. Eine Kopie kann veraltet sein oder Informationen länger speichern, als die Aufgabe es erfordert.
Die Integration sollte außerdem festlegen, was geschieht, wenn ein System nicht antwortet, unvollständige Daten liefert oder widersprüchliche Status anzeigt. Ein Verbindungsfehler darf nicht stillschweigend dazu führen, dass aus einer anderen Quelle mehr Informationen angezeigt werden. Teilen Sie der zuständigen Person mit, welches Datum nicht überprüft werden konnte und welche operative Alternative besteht, etwa ein erneuter Versuch oder eine Eskalation des Falls.
Kennzeichnen Sie in der Oberfläche die Quelle und Aktualität eines Datums, wenn diese Angaben für die Entscheidung wichtig sind. Vermischen Sie Werte aus unterschiedlichen Systemen nicht so, als bildeten sie eine einzige Wahrheit ab. Ziel ist verlässlicher Kontext – nicht die bloße Addition von Feldern, nur weil sie sich verbinden lassen.
Zugriffe und Änderungen zweckgerichtet protokollieren
Die Nachvollziehbarkeit ermöglicht es, zu prüfen, wer Informationen in welchem Zusammenhang eingesehen oder geändert hat. Legen Sie fest, welche Ereignisse nötig sind, um Vorfälle zu untersuchen und die Nutzung zu überwachen. Je nach Gestaltung und geltenden Pflichten können Nutzer, Zeitpunkt, Ressource, Aktion und Ergebnis relevant sein. Werden Ausnahmeabfragen als Teil des Zugriffsmodells genutzt, sollten auch diese erfasst werden.
Die Protokollierung sollte verhältnismäßig bleiben. Werden sensible Daten bei jedem Ereignis vollständig mitgespeichert, kann dadurch eine neue Offenlegungsquelle entstehen. Bewahren Sie die für eine Überprüfung nötigen Metadaten auf und legen Sie fest, wer die Protokolle einsehen darf, wie lange sie gespeichert werden und welches Verfahren dafür gilt. Stellen Sie außerdem sicher, dass auch Aktionen über Integrationen nachvollziehbar sind, sofern sie zu den zu prüfenden Abläufen gehören.
Die Ansicht anhand alltäglicher Fälle und Ausnahmen prüfen
Gehen Sie das Design vor der Einführung gemeinsam mit Mitarbeitenden und Verantwortlichen des Kundenservice durch. Spielen Sie häufige Anfragen, eine Beschwerde, eine Eskalation und einen Integrationsfehler durch. Prüfen Sie, ob sich jeder Fall ohne übermäßige Zugriffsrechte bearbeiten lässt und ob nachvollziehbar ist, warum ein Datum verborgen oder veraltet ist.
Achten Sie nach der Einführung auch auf Hinweise aus dem Betrieb: Wiederholte Anträge auf Ausnahmezugriff können darauf hindeuten, dass in der Ansicht notwendiger Kontext fehlt. Abfragen von Feldern, die Entscheidungen nur selten beeinflussen, können auf unnötige Offenlegung hindeuten. Bewerten Sie solche Hinweise zusammen mit der Antwortqualität und den Abläufen des Teams. Für sich genommen beweisen sie nicht, dass Berechtigungen richtig oder falsch eingerichtet sind.
Checkliste vor der Einführung
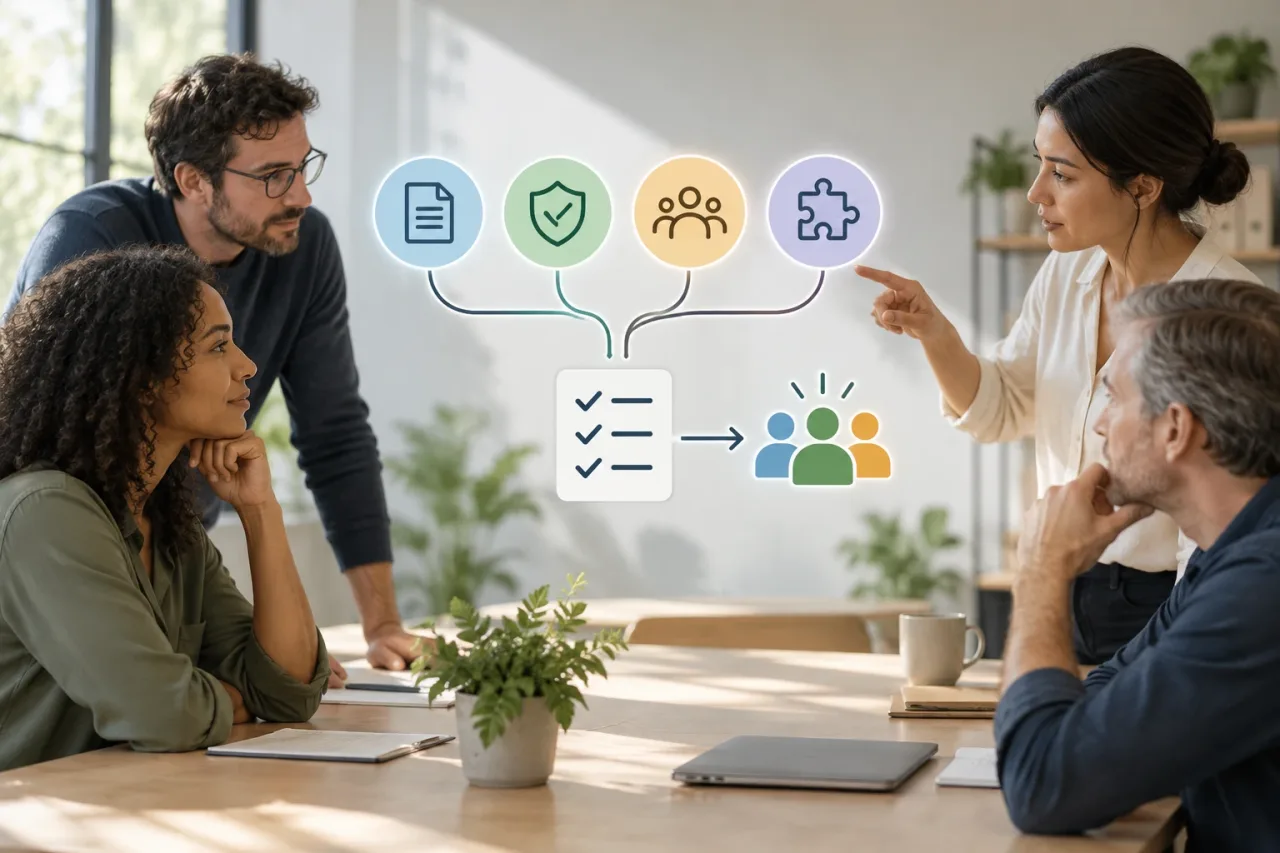
- Ist jedes sichtbare Datum mit einer konkreten Entscheidung im Kundenservice verknüpft?
- Wird zwischen Anzeigen, Bearbeiten, Exportieren und Handeln mit Informationen unterschieden?
- Sind besonders sensible Daten verborgen, zusammengefasst oder an einen konkreten Bedarf gebunden?
- Berücksichtigen die Berechtigungen Rolle, Aufgabe und Zuständigkeit für den Fall?
- Haben Ausnahmen einen Grund, einen klaren Umfang und eine nachvollziehbare Protokollierung?
- Ist klar, welches System als maßgebliche Quelle gilt und was bei einem Ausfall geschieht?
- Ermöglichen die Protokolle die Überprüfung von Zugriffen, ohne sensible Daten unnötig zu duplizieren?
- Wurden normale, negative und außergewöhnliche Szenarien gemeinsam mit dem Supportteam getestet?
Der zentrale Grundsatz ist einfach: Zeigen Sie die Informationen, die für die Bearbeitung eines Falls nötig sind, zum passenden Zeitpunkt und der richtigen Person. Dafür braucht es ausdrückliche Entscheidungen über Nutzen, Sensibilität, Berechtigungen und Integration. So erhält das Team handlungsrelevanten Kontext, ohne mehr Sichtbarkeit automatisch mit besserem Service gleichzusetzen.