

Quando um CRM, um ERP, uma loja online e várias automatizações partilham informação, não basta decidir qual é a fonte de verdade. Essa decisão pode esclarecer onde consultar um dado, mas nem sempre determina quem tem permissão para o alterar, quando o pode fazer ou o que acontece se outro sistema já o tiver modificado.
O problema surge em operações quotidianas: uma integração volta a importar uma morada antiga, uma automatização substitui uma correção manual ou dois processos atualizam o estado de uma encomenda com interpretações diferentes. Para evitar estas situações, é necessário definir limites de responsabilidade por dado e por processo, em vez de atribuir autoridade indiscriminada a uma aplicação inteira.
O objetivo é que cada alteração tenha uma regra compreensível: que sistema ou pessoa pode escrever no campo, em que condições, como se resolvem as exceções e que informação é conservada para analisar o que aconteceu.
Porque é que uma fonte de verdade não evita todos os conflitos
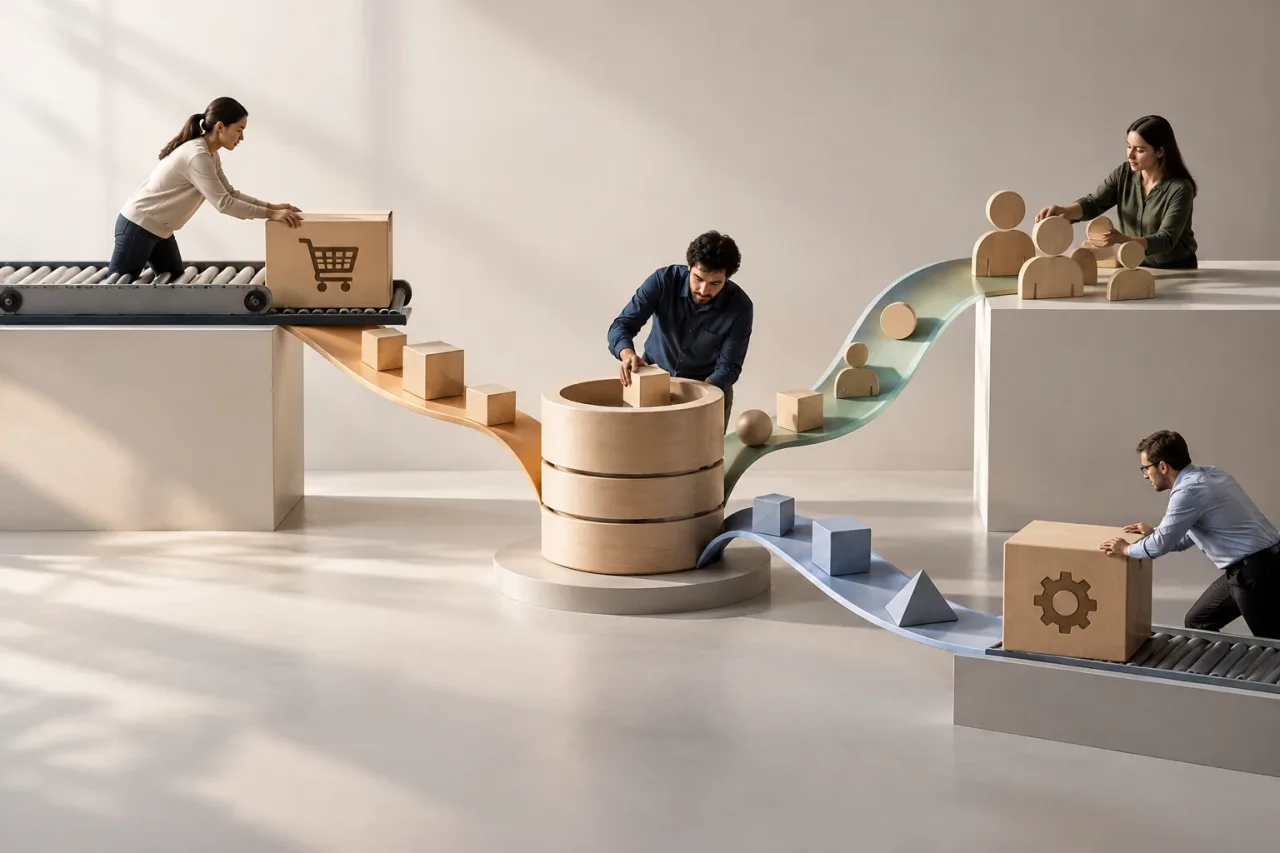
Uma fonte de verdade identifica o local de referência para um dado ou conjunto de dados. No entanto, pode receber informação de vários sistemas sem especificar que atualização deve prevalecer. Também é possível que os sistemas tenham funções diferentes: o comércio eletrónico regista um pedido, o CRM gere a relação com o cliente e o ERP controla a faturação.
Por isso, convém separar três perguntas:
- Onde se consulta o dado oficial? Define a referência que os outros processos devem consultar.
- Quem o pode alterar? Define a autoridade de escrita, que pode variar consoante o campo.
- Que versão é apresentada em cada interface? Define como o dado é mostrado, o que não significa necessariamente ter permissão para o alterar.
Uma aplicação pode apresentar uma morada de entrega e permitir que uma pessoa a edite, sem ser responsável pela morada de faturação. Outra pode receber a alteração e validá-la antes de a propagar. Confundir estas funções favorece regras demasiado abrangentes, como «o CRM prevalece sempre», mesmo que não tenha sido o CRM a originar a alteração.
Atribuir autoridade por campo e fase do processo
A unidade prática de decisão não é apenas o sistema: é o campo numa fase concreta do processo. A morada de envio, por exemplo, pode ser editável pelo comprador antes de a encomenda ser preparada e ficar bloqueada quando a encomenda já está em expedição. A autoridade depende do contexto e do momento, não apenas do nome do campo.
Documente cada dado importante numa matriz com elementos como estes:
- Campo: o dado exato, com uma definição partilhada e, se necessário, o respetivo formato.
- Responsável pela escrita: o sistema, a função ou o processo autorizado a alterá-lo.
- Condição: a fase, o estado ou a validação necessários para aceitar a alteração.
- Sistemas de leitura: os sistemas que recebem ou apresentam o valor.
- Exceções e resolução: o que fazer perante uma correção manual, um conflito ou um dado inválido.
- Registo: a informação mínima necessária para reconstituir a alteração.
Comece pelos campos com maior impacto operacional: identificadores, estados das encomendas, preços, dados de faturação, moradas e consentimento para contacto. Não é necessário conceber desde o primeiro dia uma política exaustiva para cada campo secundário; é, contudo, necessário evitar ambiguidades nos campos cuja alteração pode afetar pagamentos, entregas, conformidade ou apoio ao cliente.
Para cada campo, formule uma regra verificável: «O ERP pode alterar o estado da faturação depois de validar o pagamento; o comércio eletrónico apresenta-o, mas não o substitui». Se a regra incluir expressões imprecisas como «normalmente» ou «o sistema mais atualizado», especifique como se determina o significado desses termos.
Permissões, exceções e correções manuais
Uma boa política não tenta eliminar todas as exceções. Define quem as pode autorizar e como manter a coerência depois. Por exemplo, uma equipa de apoio pode corrigir um dado na sequência de um pedido verificado; essa faculdade deve ser delimitada por função, campo e estado do processo. Dar permissão de escrita a toda a equipa ou à integração inteira transforma uma exceção numa fonte permanente de conflitos.
Antes de permitir uma correção manual, decida:
- Que identidade ou função a pode executar e que verificações são necessárias.
- Que campos podem ser alterados e quais exigem aprovação.
- Se a alteração é propagada automaticamente ou requer revisão.
- Que sistemas devem ser atualizados e como comunicar uma falha de propagação.
- O que fazer se o processo já tiver avançado e a alteração deixar de ser segura.
Também é útil distinguir o valor de origem, o valor corrigido e o motivo da intervenção. Se uma edição manual não puder ser propagada, não a descarte silenciosamente nem marque o processo como concluído. Preserve o estado de erro e atribua a alguém a responsabilidade de o resolver.
Resolver alterações simultâneas e atualizações tardias
As atualizações podem chegar fora de ordem: uma ligação lenta entrega uma alteração antiga depois de uma mais recente, ou dois sistemas modificam o mesmo campo antes de receberem a atualização um do outro. Escolher automaticamente «a última mensagem recebida» pode estar errado, porque a ordem de chegada não prova que alteração é válida.
Defina uma estratégia adequada ao risco:
- Um único sistema de escrita: restringe as alterações a um sistema ou processo. É a opção mais simples quando existe um responsável claro e não é necessária edição distribuída.
- Prioridade por estado: aceita alterações apenas nas fases permitidas. É útil quando a autoridade passa de um processo para outro, por exemplo, ao confirmar ou expedir uma encomenda.
- Controlo de versões: rejeita ou encaminha para revisão uma atualização baseada numa versão anterior. Requer que os sistemas consigam comparar uma versão ou um estado prévio.
- Resolução supervisionada: guarda o conflito e solicita uma decisão humana. É adequada quando o custo de substituir um dado legítimo é superior ao de o rever.
A política pode combinar vários métodos. Uma morada pode aceitar alterações do cliente antes da preparação e exigir intervenção depois. O importante é definir o que acontece quando a condição não se verifica: rejeitar a alteração, mantê-la pendente, gerar um alerta ou solicitar aprovação. Evite transformar uma regra de resolução de conflitos numa substituição silenciosa.
Registar a origem e o motivo para permitir o diagnóstico
Quando um valor muda inesperadamente, a equipa precisa de distinguir quem o alterou, que sistema o transmitiu e que regra permitiu aceitar a alteração. Registe, de acordo com a necessidade e as capacidades disponíveis, o campo afetado, o valor anterior e o novo, a data e hora, a origem, a identidade ou o processo responsável, o resultado da validação e o motivo, quando exista.
Este histórico não serve apenas para investigar incidentes. Ajuda a detetar integrações que reenviam informação desatualizada, automatizações que escrevem em campos fora da fase prevista e equipas que recorrem frequentemente a exceções. Defina quem pode consultar estes registos e durante quanto tempo são conservados, de acordo com as necessidades operacionais e as obrigações aplicáveis.
Lista de verificação antes de ativar uma integração
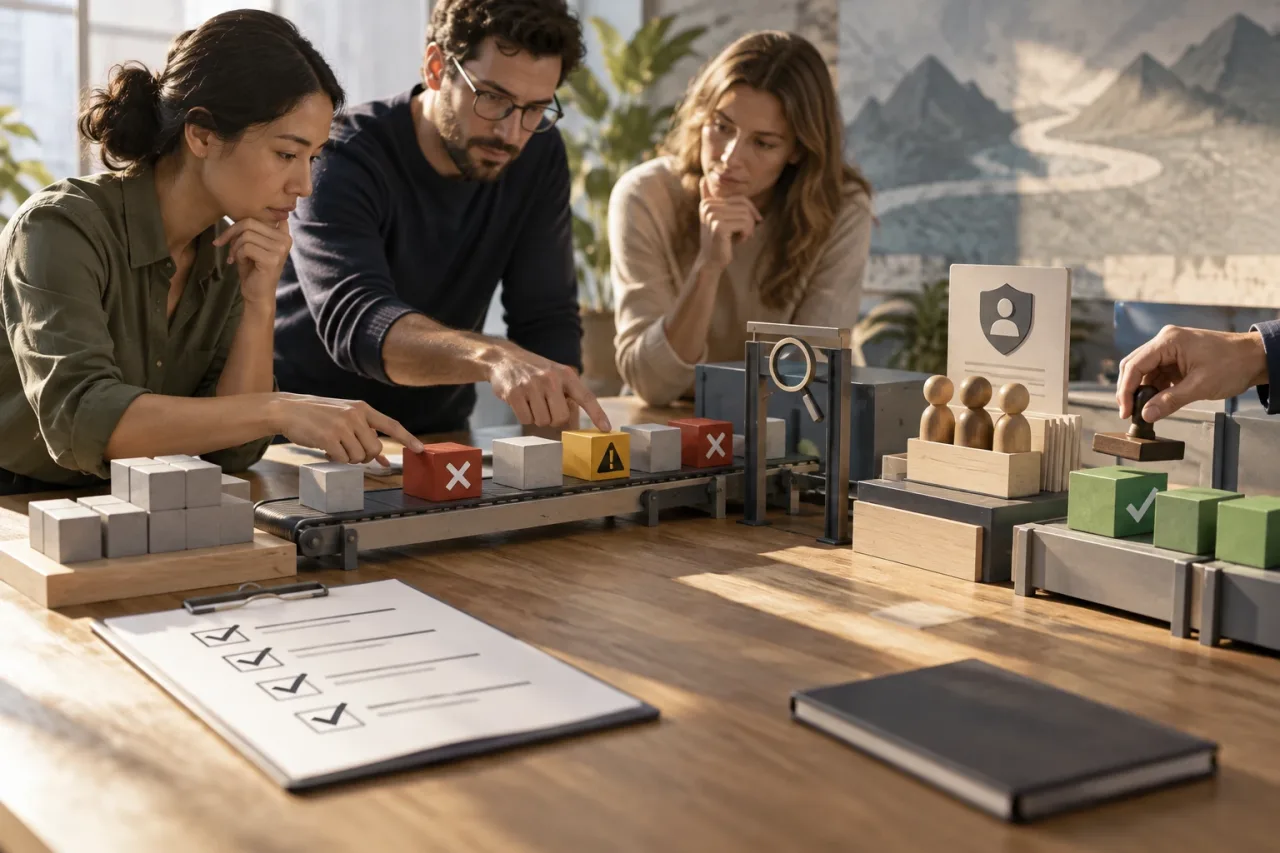
- Está definido cada campo crítico e o seu significado para todas as equipas?
- Distingue-se o sistema que apresenta o dado daquele que tem autoridade para o alterar?
- A regra indica o responsável pela escrita, a condição e a fase do processo?
- As correções manuais, os respetivos responsáveis e os controlos estão delimitados?
- Está definido o que fazer com dados duplicados, inválidos ou recebidos fora de ordem?
- As alterações rejeitadas ou pendentes geram um estado visível e têm um responsável?
- É possível reconstituir a origem e o motivo das alterações relevantes?
- Existe uma revisão para atualizar as regras quando os sistemas ou o processo mudam?
Comece com um projeto-piloto nos campos de maior risco e acompanhe as rejeições, os conflitos e as correções. Se uma equipa precisar de intervir repetidamente, reveja se a autoridade foi atribuída ao processo errado ou se falta documentar uma exceção. O objetivo não é impedir que os dados mudem, mas garantir que cada alteração ocorre com uma autoridade, um contexto e uma consequência definidos.