

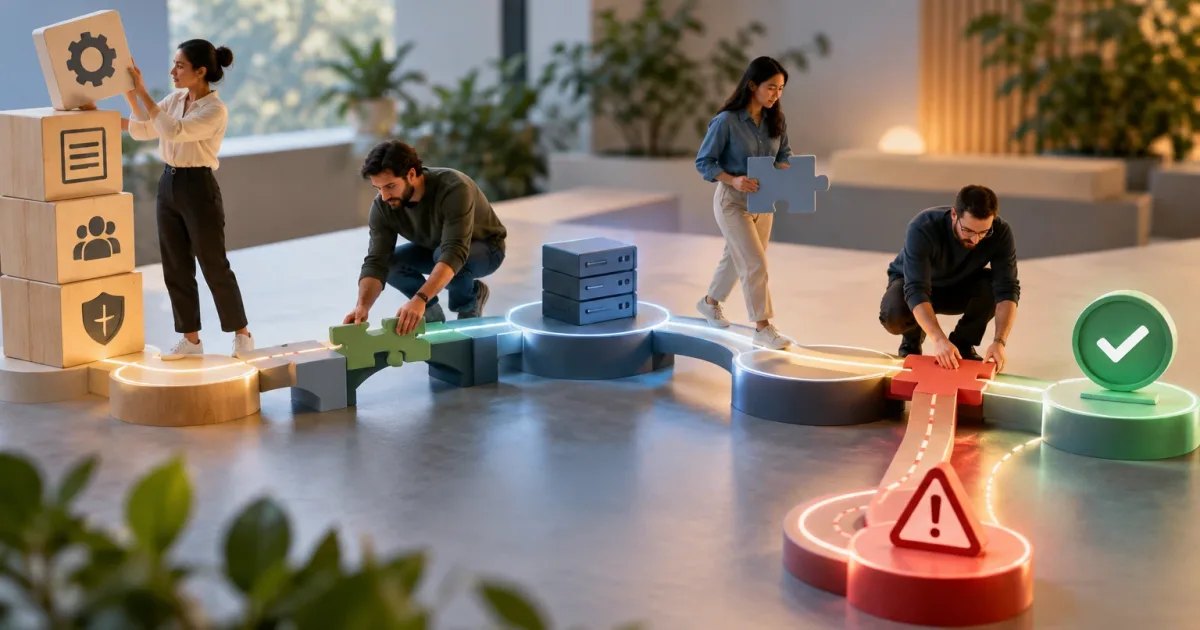
Una schermata può funzionare e, nonostante questo, la modifica potrebbe non risolvere il problema che ne ha motivato lo sviluppo. Potrebbe accettare dati che andrebbero rifiutati, calcolare un importo errato o lasciare un’operazione incompleta in un sistema collegato. Per questo i test di accettazione basati sulle regole aziendali non si limitano a controllare gli elementi visivi: verificano se il processo produce il risultato atteso per le persone e per l’organizzazione.
Il punto di partenza è individuare decisioni operative concrete e trasformarle in scenari verificabili attraverso dati, risultati ed evidenze. In questo modo, prodotto, business, QA e tecnologia condividono una definizione pratica di ciò che significa accettare una modifica.
Controllare una schermata non significa validare una regola
Un test dell’interfaccia può confermare che un pulsante sia visibile, che un modulo permetta di inserire testo o che venga mostrato un messaggio. Sono verifiche che possono essere necessarie, ma da sole non dimostrano che venga rispettata una policy aziendale. Per farlo, occorre seguire il rapporto tra una condizione e la conseguenza che produce.
Per esempio, non basta chiedersi se sia possibile inviare una richiesta. Bisogna anche sapere quali condizioni ne determinano l’approvazione, cosa succede quando manca un dato e quale stato ricevono i casi che richiedono una revisione. La regola può essere applicata in una schermata, in un servizio o in una fase manuale successiva; il test di accettazione deve verificare il risultato rilevante senza presumere dove sia stata implementata.
Una regola utile da testare esprime una decisione osservabile: date determinate condizioni in ingresso, il processo deve produrre un risultato identificabile. Se la regola dipende da un’interpretazione, è meglio chiarirla prima di redigere il caso di test. Un test non dovrebbe essere il luogo in cui si scopre per la prima volta che cosa significa una policy.
Individuare regole, ruoli, dati e risultati
Prima di scrivere gli scenari, coinvolgi chi conosce il processo e chi lo implementa. L’obiettivo è descrivere quale decisione viene presa, chi partecipa e quali informazioni influiscono su quella decisione. Non è necessario documentare ogni dettaglio del sistema, ma occorre esplicitare le condizioni che modificano il risultato.
- Ruolo: chi avvia o esamina l’operazione, per esempio una persona utente o un profilo di supervisione.
- Condizioni: regole, autorizzazioni, stati precedenti e vincoli che influiscono sulla decisione.
- Dati in ingresso: valori necessari per eseguire lo scenario, compresi quelli che potrebbero mancare o non essere validi.
- Risultato atteso: stato finale, azione consentita o negata, calcolo, notifica o attività da generare.
- Evidenza: modalità con cui verificare il risultato, per esempio attraverso lo stato registrato, una risposta visibile o un’attività nel sistema interessato.
È utile annotare i dubbi e assegnare a una persona la responsabilità di risolverli. Se una regola prevede eccezioni, individua chi può autorizzarle e come viene registrata l’autorizzazione. Non trasformare un’ipotesi del team in un requisito tacito.
Trasformare le regole in scenari chiari e osservabili
Redigi ogni scenario con informazioni sufficienti perché un’altra persona possa eseguirlo e valutarne il risultato. Una struttura semplice è: date determinate condizioni, quando si esegue un’azione, allora ci si aspetta un risultato concreto. La forma conta meno della precisione: dati in ingresso e aspettative devono essere espliciti.
- Descrivi una situazione aziendale riconoscibile, non una sequenza di clic priva di uno scopo.
- Indica i dati e lo stato iniziale necessari per riprodurla.
- Specifica l’azione che avvia la decisione o il processo.
- Definisci il risultato da osservare e dove verificarlo.
Un criterio come «il sistema gestisce correttamente la richiesta» non può essere approvato in modo coerente. Un criterio verificabile specifica invece quali richieste vengono accettate, quali rifiutate o inoltrate a una revisione e quale stato viene registrato. Se il risultato atteso ammette più interpretazioni, il criterio deve ancora essere precisato.
Evita di combinare troppe regole in un unico scenario. In caso di esito negativo, il team deve poter identificare quale comportamento non corrisponde a quanto concordato. Allo stesso tempo, non duplicare test che verificano lo stesso risultato con dati equivalenti senza aggiungere una copertura diversa.
Copri limiti ed eccezioni senza moltiplicare i casi
Il caso più comune permette di verificare il flusso principale, ma raramente è sufficiente. Spesso le regole producono risultati diversi in corrispondenza di un limite, in presenza di un dato mancante o quando si combinano più condizioni. Inizia chiedendoti quale dato potrebbe cambiare la decisione e che cosa succede subito prima, esattamente al limite e subito dopo.
Dai priorità alle varianti che modificano l’esito del processo: valori consentiti e non consentiti, autorizzazioni differenti, stati incompatibili, duplicati o informazioni incomplete, purché siano pertinenti alle regole effettive. Se più condizioni sono indipendenti, puoi scegliere un insieme rappresentativo di casi invece di testare tutte le combinazioni possibili. Se una combinazione può cambiare la decisione, deve essere coperta.
È inoltre utile distinguere l’eccezione aziendale dall’errore tecnico. Una richiesta negata in base a una policy può essere un risultato corretto; un’interruzione che impedisce di salvare lo stato è una situazione diversa. Chiarire questa distinzione evita di respingere una modifica perché una regola è stata applicata correttamente o di accettare un problema operativo come se fosse un’eccezione prevista.
Validare i flussi completi tra sistemi
Quando sono coinvolte più applicazioni o più team, verifica il flusso end-to-end, dall’evento che avvia il processo fino al risultato necessario per l’attività operativa. Non basta controllare che un sistema abbia inviato le informazioni: bisogna confermare che il sistema ricevente le abbia interpretate e che lo stato finale sia coerente.
Individua i punti di passaggio, i responsabili e gli elementi osservabili. Per esempio: che cosa succede se il secondo sistema non è disponibile? L’operazione viene ripetuta? Rimane in sospeso per una revisione? Come si evita che venga elaborata due volte? Le risposte devono riflettere il comportamento concordato, non capacità presunte. Se non è possibile testare il flusso integrato in un ambiente disponibile, documenta quale tratto viene verificato separatamente e quale incertezza rimane aperta.
Una breve mappa del flusso aiuta a distinguere le verifiche di accettazione dai test tecnici dei singoli componenti. L’accettazione si concentra sulle conseguenze operative; i test dei componenti e di integrazione forniscono altre evidenze, ma non sostituiscono la validazione del risultato aziendale.
Concordare evidenze, responsabilità e decisione
Prima dell’esecuzione, concorda chi prepara i dati, chi svolge ciascuno scenario e chi decide in caso di discrepanze. Il business deve confermare che il risultato rispetti la regola; il team di prodotto coordina ambito e priorità; QA può facilitare la copertura e registrare gli esiti; la tecnologia contribuisce a diagnosticare il comportamento. Le responsabilità possono variare, ma non dovrebbero restare implicite.
Definisci quali evidenze sono sufficienti e come registrarle: scenario, dati utilizzati, risultato osservato, stato di approvazione ed eventuali anomalie. Non è necessario raccogliere informazioni sensibili che non contribuiscono alla verifica. Usa dati rappresentativi e autorizzati e prepara un’alternativa controllata quando non è opportuno utilizzare dati reali.
Anche la decisione deve essere esplicita. Un errore relativo a una regola critica può bloccare l’accettazione; una discrepanza minore potrebbe essere accettata con un’azione concordata, se le persone responsabili hanno l’autorità per deciderlo. In ogni caso, registra l’impatto, il responsabile e il passaggio successivo. Non nascondere una condizione ancora aperta dietro un ambiguo «approvato».
Errori frequenti e lista di controllo
Tra i problemi più comuni ci sono criteri vaghi, scenari incentrati solo sul caso ideale, dati che non rappresentano il processo e test che ripetono altre verifiche senza controllare una nuova decisione. È rischioso anche validare ogni sistema separatamente e dare per scontato che il flusso completo funzioni automaticamente. La soluzione non consiste nell’aggiungere casi senza criterio, ma nel verificare quali regole, eccezioni o passaggi non dispongono ancora di un’evidenza chiara.
Prima della sessione di accettazione, verifica quanto segue:
- Le regole e le relative eccezioni sono state confermate dalle persone responsabili?
- Ogni scenario specifica condizioni iniziali, dati, azione e risultato osservabile?
- Sono coperti il flusso principale, i limiti rilevanti e i rifiuti previsti?
- I casi che coinvolgono più sistemi verificano lo stato finale e i problemi di passaggio pertinenti?
- È chiaro chi esegue i test, chi fornisce le evidenze e chi prende la decisione finale?
- Discrepanze, rischi ancora aperti e accordi vengono registrati?
Un’accettazione efficace non mira a dimostrare che tutto funzioni in qualsiasi circostanza. Mira a raccogliere evidenze sufficienti del rispetto delle regole rilevanti in scenari rappresentativi e a verificare che esista una risposta concordata alle eccezioni importanti. Questo approccio riduce le ambiguità e permette di accettare, correggere o rinviare una modifica con motivazioni più solide.