

Molti team rispondono all'esigenza di «sapere cosa è successo» con un'unica soluzione: conservare tutte le modifiche, gli accessi, gli errori e i messaggi nella stessa tabella o nello stesso strumento di log. Il risultato è spesso prevedibile: troppi dati per indagare su un incidente, evidenze insufficienti durante una revisione ed esposizione non necessaria di informazioni sensibili.
La decisione corretta non riguarda quanto registrare, ma a quale domanda il processo deve poter rispondere, per chi e con quale conseguenza. Un utente che desidera recuperare lo stato della propria richiesta, un team di assistenza che indaga su un errore di integrazione e una persona che esamina un'approvazione contestata hanno bisogno di informazioni diverse. Anche i rispettivi registri devono avere finalità, autorizzazioni, livelli di dettaglio e tempi di conservazione differenti.
Separare storico funzionale, registro di audit e tracciabilità operativa consente di progettare processi spiegabili senza trasformare ogni sistema in un archivio indiscriminato di dati. Questa guida offre criteri per scegliere ciascun meccanismo e combinarli quando il flusso lo richiede davvero.
Tre esigenze che si confondono, ma non sono equivalenti
Lo storico funzionale conserva l'evoluzione rilevante per utilizzare il prodotto o gestire un caso. Per esempio, gli stati di una richiesta, i commenti di una revisione, le versioni di una proposta o il motivo per cui una pratica è stata restituita. Il suo obiettivo è garantire continuità operativa a utenti e team interni.
Un registro di audit fornisce evidenze di azioni significative: chi ha fatto cosa, quando, su quale oggetto e nel contesto disponibile. È necessario quando un'azione comporta conseguenze di controllo, autorizzazione, sicurezza, conformità interna o responsabilità. Non dovrebbe dipendere dal fatto che la schermata attuale del prodotto conservi ancora il dato o che l'utente possa modificarlo in seguito.
La tracciabilità operativa permette di seguire un processo tecnico o distribuito per diagnosticarne l'esecuzione. Collega una richiesta alle chiamate ai servizi, alle code, alle sincronizzazioni, ai tentativi ripetuti, alle risposte e agli errori. Serve a capire dove si è interrotto un flusso, quanto tempo ha richiesto e quale componente necessita attenzione.
- Lo storico risponde: come si è evoluto questo caso?
- L'audit risponde: quale azione rilevante si è verificata e chi ne è stato responsabile?
- La tracciabilità risponde: attraverso quali passaggi è transitata l'esecuzione e dove si è verificato l'errore?
Uno stesso evento può alimentare tutti e tre i meccanismi, ma non dovrebbero essere copie indistinte. Un'approvazione può comparire nello storico come tappa visibile, generare una voce di audit con l'approvatore e la decisione e avere un identificatore di correlazione per tracciare la comunicazione successiva con altri sistemi.
Partite dalle domande e dalle conseguenze
Prima di definire campi o strumenti, elencate i fatti che il processo deve poter ricostruire. Quindi assegnate ciascun fatto a un'esigenza specifica. Questa sequenza evita l'errore comune di adottare il formato del log tecnico come registro universale.
- Definite il caso o l'unità di analisi. Può essere una richiesta, un ordine, un account, un'approvazione o una specifica esecuzione.
- Formulate la domanda futura. Per esempio: «perché è stata rifiutata?», «chi ha modificato il permesso?» oppure «perché la notifica non è arrivata?».
- Identificate l'impatto dell'impossibilità di rispondere. Distinguete tra disagi operativi, perdita di fiducia, rischio per la sicurezza, conflitto tra team o incapacità di correggere un errore.
- Determinate il pubblico autorizzato. Il richiedente, l'assistenza, le operazioni, i responsabili del processo e i team tecnici non necessitano dello stesso livello di dettaglio.
- Stabilite l'orizzonte temporale. L'utilità di un identificatore di debug può durare pochi giorni; quella di una decisione può estendersi per l'intero ciclo di vita del caso.
Esistono segnali chiari della necessità di audit: modifiche a permessi, approvazioni, deleghe, sostituzione di documenti, esportazioni di dati, accessi a informazioni sensibili, modifiche di regole e operazioni amministrative. In queste situazioni, poter dire che «il sistema mostra lo stato attuale» non basta. Occorre preservare il fatto che un'azione si è verificata e il contesto minimo per valutarla.
Se invece l'obiettivo è gestire una richiesta o comprenderne la normale evoluzione, uno storico funzionale è generalmente sufficiente. Se il problema emerge solo nell'interazione tra servizi o nella gestione dei tentativi ripetuti, la priorità è la tracciabilità operativa.
Cosa registrare: un modello di eventi proporzionato
La qualità di un registro non aumenta semplicemente aggiungendo colonne. Un modello utile raccoglie gli attributi che consentono di rispondere alla domanda prevista ed esclude quelli che non apportano né evidenze né capacità diagnostica.
Eventi dello storico funzionale
Registrate le tappe che spiegano il percorso di business: creazione, invio, convalida, restituzione, approvazione, rifiuto, annullamento, chiusura e comunicazioni rilevanti per il caso. Includete un riepilogo comprensibile della modifica e, quando utile, il motivo dichiarato.
- Identificatore del caso e stato precedente e nuovo.
- Momento della tappa e attore visibile, se pertinente.
- Motivo o commento associato.
- Riferimento a documenti, versioni o decisioni correlate.
Eventi di audit
Registrate le azioni con impatto, non ogni interazione dell'interfaccia. Per ciascuna voce, conservate l'attore, l'azione, l'oggetto interessato, il momento, il risultato e il contesto necessario per interpretare il fatto. Se una decisione dipende da una regola o da un'evidenza esterna, conservate un riferimento verificabile alla versione applicabile, non necessariamente una copia integrale di informazioni sensibili.
- Creazione, modifica o revoca di permessi e ruoli.
- Approvazione, rifiuto, delega o annullamento di decisioni.
- Modifica di dati critici, configurazioni o regole.
- Accesso, download, esportazione o condivisione quando riguardano informazioni sensibili.
- Correzioni successive che modificano una decisione o un dato rilevante.
Eventi di tracciabilità operativa
Collegate i componenti tramite un identificatore di correlazione. Registrate il servizio mittente e destinatario, l'operazione, i timestamp, il risultato, il codice di errore, il numero di tentativi ripetuti e un riferimento sicuro al caso. Evitate di includere come pratica predefinita corpi completi delle richieste, segreti, token o dati personali.
correlation_id=8f31...
case_id=richiesta-204
service=validazione
operation=verifica_dati
result=errore
retry=2
Una regola pratica: conservate valori precedenti e successivi solo quando la modifica del valore è essenziale per spiegare una decisione, risolvere una controversia o ripristinare lo stato. Per i campi sensibili, può essere preferibile registrare che il campo è cambiato, la sua classificazione e il riferimento a una versione protetta, anziché esporne il contenuto in ogni evento.
Immutabilità, correzioni e qualità delle evidenze
Un registro di audit perde valore se una persona può modificarne silenziosamente le voci. Le azioni sottoposte ad audit dovrebbero essere solo aggiuntive: se si verifica un errore, si aggiunge una correzione che fa riferimento all'evento originale, identifica il motivo e chiarisce quale interpretazione sia valida. Il passato non si cancella per far sembrare che non sia mai esistito.
Ciò non significa che ogni dato debba essere immutabile. Lo storico funzionale può essere arricchito con informazioni successive, come una spiegazione o un documento aggiornato, purché il design renda chiara la differenza tra lo stato attuale e le tappe già avvenute. La tracciabilità operativa, invece, ammette processi di pulizia e cancellazione automatica dei dati più frequenti, perché il suo scopo principale è tecnico.
Verificate anche la qualità dell'origine. Se un'integrazione scrive eventi in modo asincrono, esiste il rischio che l'operazione venga completata ma il registro non sia generato, oppure che compaia duplicato dopo un tentativo ripetuto. Progettate identificatori univoci degli eventi, indicate la fonte e il risultato della scrittura e trattate la consegna ripetuta come uno scenario previsto. L'assenza di un evento critico deve essere rilevabile, non un sospetto che dipende dalla revisione manuale di più sistemi.
Consultazione, permessi e conservazione: dove il design diventa utile
Un registro apporta valore solo se può essere consultato senza esporre più del necessario. Progettate le viste in base al lavoro che devono svolgere, non in base a come sono memorizzati i dati.
- Vista del caso: una cronologia chiara per ricostruire l'evoluzione funzionale, con linguaggio di business.
- Vista di revisione: azioni sottoposte ad audit, attore, data, risultato, riferimenti e modifiche rilevanti.
- Vista dell'incidente: ricerca per identificatore di correlazione, sistema, errore, intervallo temporale e tentativi ripetuti.
Separate i permessi di lettura da quelli di amministrazione. Chi gestisce un processo può dover vedere lo storico di una richiesta, ma non i dettagli tecnici delle relative integrazioni. Il team tecnico può aver bisogno dei metadati di esecuzione, ma non del contenuto dei documenti associati. Inoltre, chi amministra la piattaforma non dovrebbe poter modificare i registri di audit senza che tale azione sia, a sua volta, tracciabile.
La conservazione deve essere definita per tipo di registro. Mantenere tracce dettagliate indefinitamente aumenta costi, rumore e superficie di esposizione. Eliminare troppo presto l'evidenza di un'approvazione priva il processo della capacità di fornire spiegazioni. Documentate per ogni classe di evento la finalità, il proprietario, l'accesso autorizzato, il periodo di revisione e il criterio di eliminazione o anonimizzazione.
Esempio: una richiesta con modulo, approvazione e integrazione
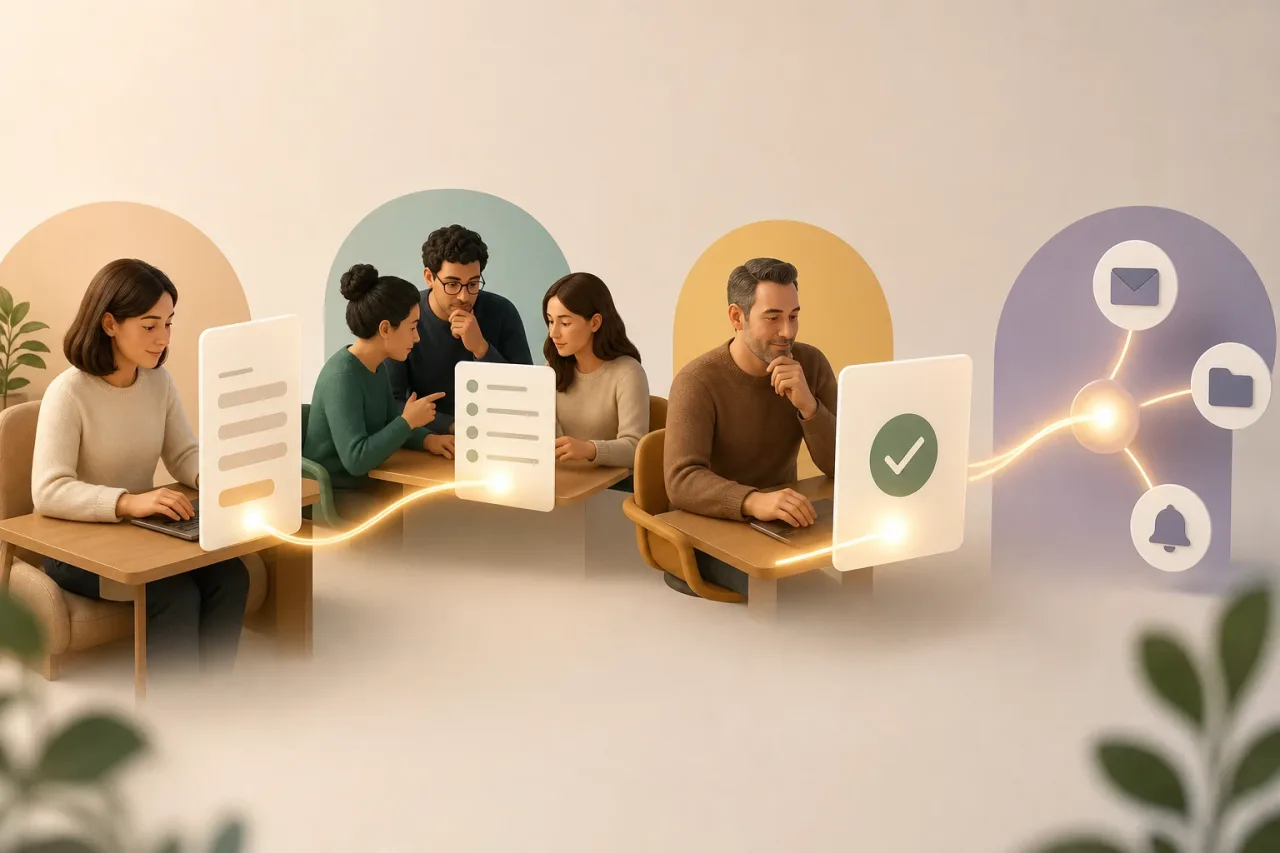
Immaginate una richiesta avviata da una persona tramite un modulo. Un team la convalida, una persona responsabile la approva e il sistema comunica il risultato mediante un'integrazione.
Lo storico funzionale mostrerebbe: richiesta creata, informazioni richieste, dati forniti, convalida completata, approvazione o rifiuto e comunicazione inviata. È la sequenza di cui assistenza e responsabili del caso hanno bisogno per gestire le richieste.
Il registro di audit acquisirebbe: identità di chi ha approvato, momento, decisione, versione della regola applicabile, cambi di responsabile, accessi eccezionali e qualsiasi modifica successiva alla decisione. Se l'approvazione viene revocata, si aggiunge una nuova voce con il motivo; il fatto precedente non viene sostituito.
La tracciabilità operativa collegherebbe l'invio del modulo, la convalida, la chiamata di integrazione e la consegna della comunicazione tramite un identificatore comune. Se il messaggio non arriva, le operazioni possono individuare l'errore e i tentativi ripetuti senza ripercorrere manualmente lo storico di business.
La decisione matura non consiste nello scegliere uno dei tre. Consiste nell'usare ciascuno per la propria funzione, definirne i limiti e verificare periodicamente se le domande reali ricevono risposte rapide, con evidenze sufficienti e accesso proporzionato alla sensibilità dei dati.