

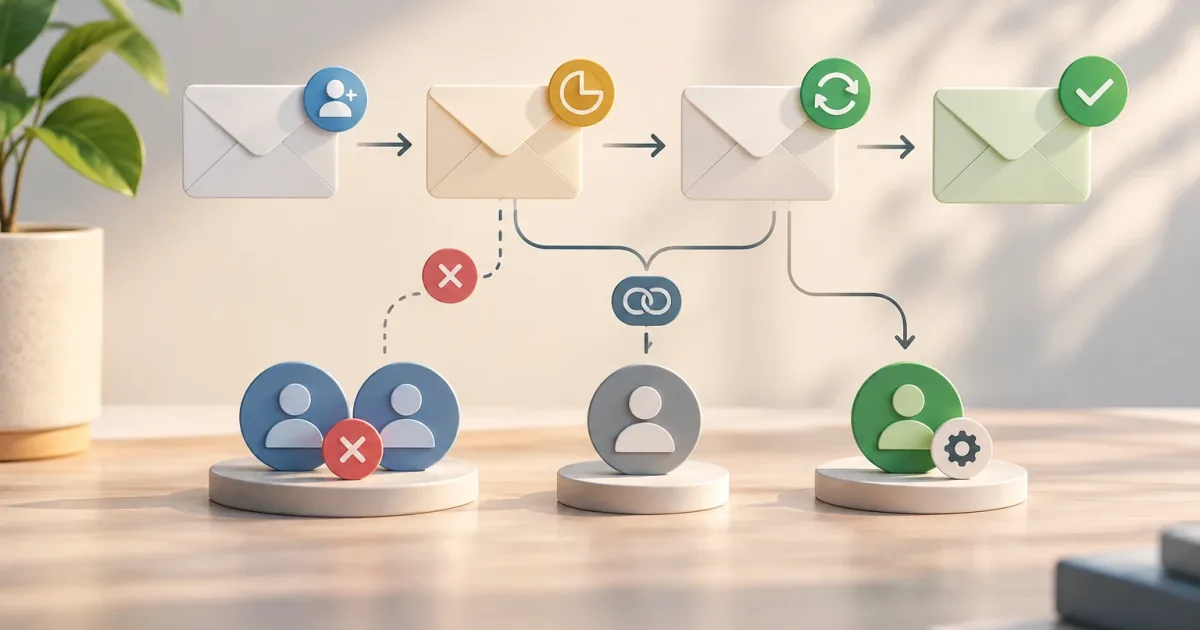
Un invito utente sembra un’e-mail con un link, ma in un SaaS B2B è un flusso di identità e appartenenza a un’organizzazione. Se non si stabilisce cosa accade quando il link scade, viene reinviato o raggiunge un account esistente, il team finisce per gestire le eccezioni manualmente e gli utenti ricevono risultati difficili da capire.
La decisione di prodotto consiste nel modellare l’intero ciclo, non soltanto l’invio. È utile distinguere l’invito — una richiesta in sospeso per un indirizzo e un’organizzazione — dall’account utente e dai permessi che saranno assegnati al momento dell’adesione. Questo confine aiuta a progettare un processo prevedibile, verificabile e sicuro.
Modella l’invito con stati e transizioni espliciti
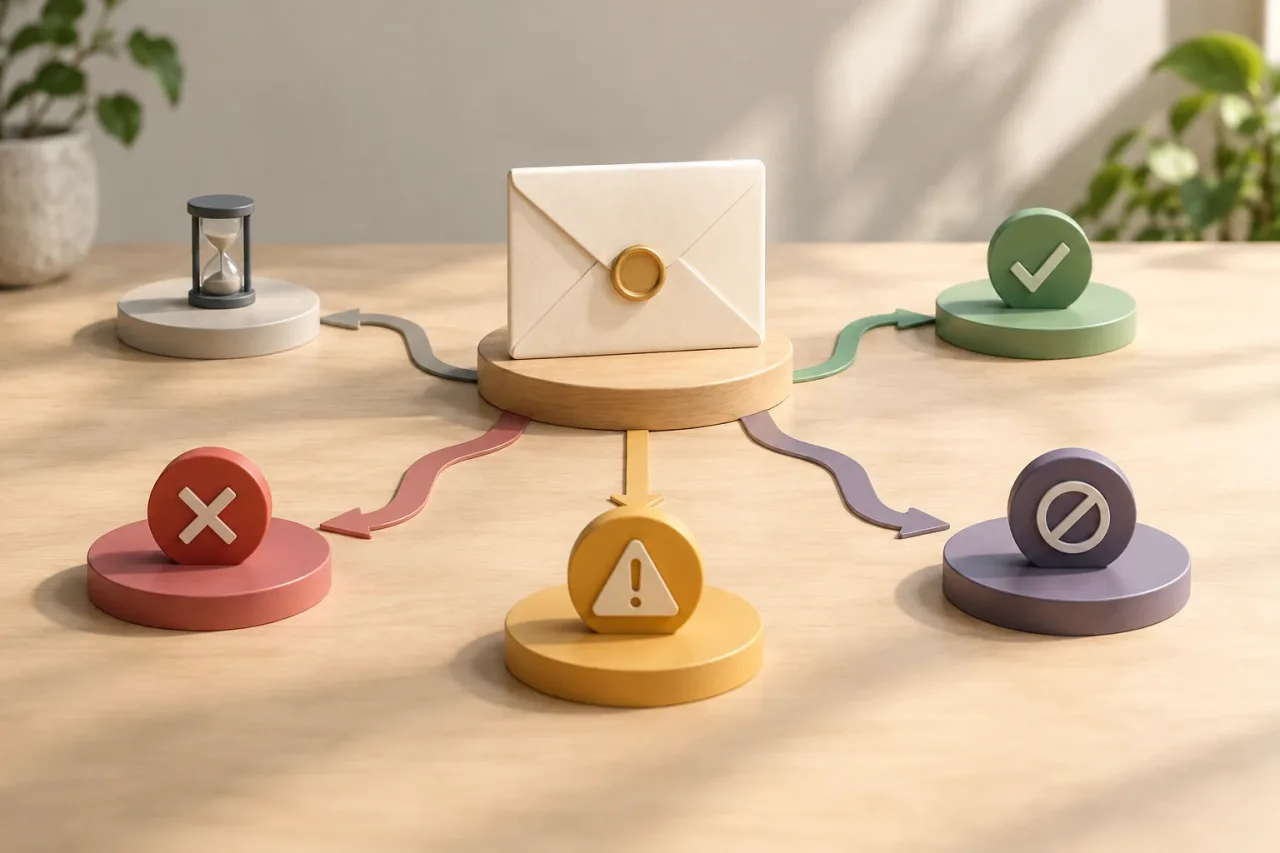
Inizia definendo gli stati necessari al prodotto. Un modello comune comprende in sospeso, accettato, scaduto e revocato. Se l’esito dell’invio dell’e-mail è rilevabile, registra separatamente il risultato oppure aggiungi uno stato operativo, come «invio non riuscito». Non trasformare ogni problema di consegna in uno stato di business se l’utente può ancora accettare l’invito.
Specifica quali azioni consentono le transizioni. Un invito in sospeso può essere accettato, revocato o lasciato scadere; un invito scaduto può essere sostituito da uno nuovo; un invito accettato non dovrebbe poter essere accettato una seconda volta. La revoca deve disabilitare il link anche se il messaggio originale è ancora nella casella di posta.
- Identifica l’oggetto: registra l’organizzazione, l’indirizzo invitato, chi ha creato l’invito e quando.
- Definisci l’esito: registra l’accettazione e l’identità che ha completato la procedura.
- Evita stati ambigui: «e-mail inviata» non significa necessariamente «invito accettato» e non garantisce che il messaggio sia stato letto.
Questa distinzione rende anche più semplice spiegare la schermata di amministrazione: chi è in attesa, da quando e quali azioni può compiere l’amministratore.
Scegli la scadenza in base al rischio e all’esperienza
La scadenza limita il periodo in cui è possibile usare un link. Un invito valido troppo a lungo amplia la finestra in cui un link inoltrato o esposto può restare utilizzabile; una scadenza troppo breve crea attrito, soprattutto se la persona invitata consulta l’e-mail dopo alcuni giorni. Non esiste una durata adatta a tutti: dipende dal rischio, dal tipo di organizzazione e dal livello di controllo richiesto dall’amministratore.
Definisci in modo coerente cosa accade alla scadenza. In genere, la soluzione più chiara è indicare che l’invito non è più valido e offrire un modo per richiederne uno nuovo. Se l’utente ha già effettuato l’accesso, puoi indirizzarlo all’amministratore dell’organizzazione. Non presentare un invito scaduto come se l’account fosse bloccato: sono situazioni diverse.
Nell’interfaccia di chi invia l’invito, mostra la data di scadenza oppure lo stato di invito scaduto e consenti di crearne uno nuovo a chi dispone dell’autorizzazione. Decidi anche se il nuovo invito mantiene il destinatario e il ruolo previsto o se l’amministratore deve verificarli. La scadenza deve essere una regola applicata dal server, non soltanto un conto alla rovescia visuale: il sistema deve controllarla al momento dell’accettazione.
Progetta reinvii e modifiche dell’indirizzo senza riattivare i vecchi link
Un reinvio può indicare due operazioni diverse: spedire di nuovo lo stesso link oppure generarne uno nuovo. Se si mantiene il link, la data di scadenza e il token restano invariati. Se se ne crea uno nuovo, specifica se quello precedente viene invalidato. Per evitare che esistano più percorsi attivi per lo stesso invito, spesso è più semplice revocare il token precedente quando se ne emette uno nuovo.
Chi invia l’invito deve ricevere una conferma dell’esito e un’indicazione chiara in caso di errore di invio. Evita che il pulsante di reinvio crei inviti indipendenti a ogni clic: applica una regola di idempotenza o verifica se esiste già un invito equivalente in sospeso. È inoltre opportuno prevenire gli invii ripetuti per errore senza impedire un nuovo tentativo legittimo.
Se l’indirizzo cambia, tratta la modifica come un’operazione sensibile. In genere, la soluzione più chiara consiste nel revocare l’invito destinato al vecchio indirizzo e crearne uno per quello nuovo. Non modificare il destinatario senza avvisare mantenendo un link già inviato: chi controlla la vecchia casella potrebbe conservare accesso alla procedura. Registra la modifica affinché l’organizzazione possa ricostruire cosa è accaduto.
Gestisci gli inviti duplicati e gli account esistenti
Prima di creare un invito, definisci cosa si intende per duplicato. Una regola pratica è considerare la combinazione di organizzazione e indirizzo normalizzato, applicando le stesse convenzioni di normalizzazione in tutto il sistema. Non applicare trasformazioni eccessive agli indirizzi e-mail: alcune equivalenze che sembrano ovvie non sono universali. Conserva l’indirizzo inserito dall’utente per mostrarlo e per inviare il messaggio.
Se esiste già un invito in sospeso per la stessa organizzazione e lo stesso indirizzo, offri un’azione utile: mostrare lo stato, reinviare oppure revocare e sostituire l’invito, in base ai permessi di chi agisce. Non creare una seconda voce che impedisca agli amministratori di capire quale invito sia valido.
Se l’indirizzo appartiene a un account esistente, l’invito può aggiungere quell’identità a un’altra organizzazione, purché la persona effettui l’autenticazione con l’account corretto e accetti di entrare. Un account esistente non comporta l’appartenenza a tutte le organizzazioni. Se più account possono essere associati allo stesso indirizzo, non collegarli automaticamente senza una procedura di verifica e una regola d’identità definita.
Proteggi il link e verifica chi lo accetta
Il link deve funzionare come una credenziale temporanea. Usa un token difficile da indovinare, associato a un invito specifico e con una scadenza verificata dal server. Non inserire informazioni sensibili nell’URL ed evita che il token venga esposto nei log, nei sistemi di analisi o su pagine di terzi. Le raccomandazioni OWASP sulla gestione sicura delle credenziali e delle sessioni sono un riferimento utile per verificare la progettazione.
Quando apre il link, la persona deve vedere informazioni sufficienti per capire a quale organizzazione si unirà e a quale indirizzo è stato inviato l’invito. Prima di completare l’accettazione, verifica che abbia il controllo di quell’indirizzo. Se ha già effettuato l’accesso con un’identità diversa, spiega il conflitto e chiedile di cambiare account o completare la verifica, invece di collegare le due identità per comodità.
L’accettazione deve essere un’operazione atomica: controllare che l’invito sia ancora in sospeso e valido, confermare l’identità, creare l’appartenenza e contrassegnare l’invito come accettato. Se due richieste tentano di utilizzare lo stesso link contemporaneamente, una sola deve completare la modifica. Una visita successiva può indicare che l’invito è già stato utilizzato, senza concedere di nuovo l’accesso.
Stabilisci cosa accade se i permessi cambiano o l’invito viene revocato
L’invito può includere un ruolo iniziale o un riferimento ai permessi da applicare al momento dell’accettazione. Decidi se fissare i permessi al momento dell’invio o consultarli al momento dell’accettazione. Fissarli rende esplicita l’offerta originale; consultarli in seguito permette di recepire le modifiche più recenti, ma può sorprendere chi ha inviato l’invito. In entrambi i casi, comunica le modifiche rilevanti ed evita di ampliare i permessi senza una decisione deliberata.
Se l’invito viene revocato prima dell’accettazione, il link deve smettere di funzionare e la persona invitata deve ricevere un messaggio neutro che spieghi che non può più completare la procedura. Non rivelare informazioni non necessarie sull’organizzazione. Se cambiano il ruolo o l’indirizzo, registra chi ha effettuato la modifica e quando, soprattutto quando l’organizzazione ha più amministratori.
Verifica i casi limite e monitora il flusso
I test devono coprire sia il percorso standard sia le transizioni che spesso generano richieste di assistenza. Includi almeno l’accettazione prima e dopo la scadenza, il reinvio con il link precedente, la revoca, il doppio clic, gli inviti ripetuti, un account esistente, una sessione aperta con un altro indirizzo e la modifica del ruolo mentre l’invito è in sospeso.
- Verifica che un token già usato, scaduto o revocato non conceda accesso.
- Controlla che un errore di invio dell’e-mail non modifichi per sbaglio lo stato di accettazione.
- Conferma che i tentativi ripetuti non creino appartenenze o inviti duplicati.
- Verifica che i messaggi spieghino il passaggio successivo senza rivelare dati di terzi.
In produzione, monitora il numero di inviti in sospeso, scaduti, revocati e accettati, oltre agli errori di invio e al tempo necessario per accettare. Interpreta questi segnali nel loro insieme: molti inviti scaduti possono indicare scadenze poco adatte o e-mail che non arrivano; molti reinvii possono suggerire che il messaggio non è chiaro o che il flusso si blocca. Una metrica da sola non dimostra la causa, quindi affiancala alle richieste di assistenza e ai test dell’esperienza utente.
La regola di progettazione che tiene insieme l’intero flusso è semplice: ogni invito deve avere un destinatario, uno stato, una scadenza e una conseguenza inequivocabile. Quando queste decisioni sono documentate, il team può gestire le eccezioni senza confondere gli inviti con gli account, le appartenenze o i permessi generali.