

Un limite di consumo protegge un’API da picchi, errori di integrazione e utilizzi che possono degradare il servizio. Condiziona anche l’esperienza di chi dipende dall’API: una politica troppo restrittiva può interrompere processi legittimi, mentre una troppo permissiva lascia poco margine di reazione in caso di sovraccarico.
La decisione non consiste nello scegliere un numero universale di richieste al minuto. Occorre individuare la risorsa da proteggere, capire quali sono i modelli di utilizzo normali e rendere il limite comprensibile e prevedibile. Questa guida propone criteri per definire le quote, gestire i superamenti e rivedere la politica sulla base di dati concreti.
Quali problemi risolvono i limiti e cosa non sostituiscono
I limiti controllano quanto un client o un processo può consumare in un determinato intervallo oppure quante operazioni simultanee può mantenere. Aiutano a distribuire la capacità, contenere i picchi e ridurre l’impatto di errori come un ciclo che ripete chiamate senza pause. Possono inoltre supportare un’offerta commerciale con livelli di utilizzo definiti.
Tuttavia, una quota non sostituisce la pianificazione della capacità, la protezione dagli attacchi né una progettazione efficiente dell’API. Un limite può ridurre la pressione, ma non risolve una query costosa, una dipendenza lenta o una strategia di nuovi tentativi difettosa. Da solo, inoltre, non garantisce che tutti i consumatori ricevano una quota equa delle risorse.
Prima di definirlo, chiarisci l’obiettivo: vuoi proteggere un’operazione costosa, riservare capacità a clienti diversi o stabilire una condizione del servizio? Se gli obiettivi sono più di uno, tienili distinti. Le politiche tecniche di protezione e le regole commerciali possono coincidere, ma non dovrebbero essere confuse: seguono criteri di modifica e richiedono modalità di comunicazione diverse.
Individua consumatori e operazioni prima di fissare i valori
Una quota è utile solo se il sistema può attribuire le richieste a un’identità stabile. Stabilisci se il consumatore è un account, un’applicazione registrata, una credenziale, un team interno o un utente finale. Un indirizzo IP può fornire un’indicazione aggiuntiva, ma non sempre identifica un cliente: più persone possono condividerlo e lo stesso cliente può cambiarlo.
In seguito, classifica le operazioni. Leggere una risorsa dalla cache di solito non costa quanto generare un report, avviare un’esportazione o eseguire una ricerca ampia. Applicare un unico limite a tutti gli endpoint semplifica la spiegazione, ma può trattare in modo disuguale chiamate con costi molto diversi.
Prima di stabilire i valori, analizza il traffico reale e gli scenari previsti. Cerca modelli di utilizzo per consumatore, endpoint, ora, durata delle richieste, concorrenza ed errori. Verifica anche quali integrazioni elaborano batch o eseguono sincronizzazioni periodiche. Un’integrazione legittima può concentrare le chiamate in una breve finestra senza generare traffico sostenuto.
- Per account o applicazione: consente di applicare una politica stabile al cliente, a condizione che l’identità sia collegata correttamente.
- Per operazione: permette di proteggere funzioni con costi o capacità differenti.
- Per risorsa condivisa: aiuta a contenere la pressione su un database, un fornitore o un processo comune.
L’ambito scelto deve corrispondere alla risorsa da proteggere. Se un limite per credenziale può essere aggirato creando nuove credenziali, l’account potrebbe essere l’unità più adatta. Se un’operazione condivide una risorsa con altri endpoint, una quota individuale potrebbe non bastare a proteggerla.
Quote, concorrenza e picchi: scegli il controllo adatto
Una quota limita il volume di richieste in un periodo. Serve a esprimere un budget di consumo ed è facile da comunicare, ma bisogna definire chiaramente l’intervallo e cosa viene conteggiato come richiesta. Una finestra fissa può consentire una concentrazione di traffico al cambio di periodo; una finestra mobile o un sistema basato su token può attenuare questo effetto, a fronte di una maggiore complessità di implementazione e di spiegazione.
Un limite di concorrenza restringe il numero di operazioni che possono essere attive contemporaneamente. È utile quando le richieste durano a lungo o consumano risorse durante l’esecuzione. Non limita necessariamente il volume totale: un cliente può completare molte operazioni brevi, una dopo l’altra. Per questo può essere abbinato a una quota quando sono rilevanti entrambi i rischi.
Il controllo dei picchi permette di assorbire un aumento breve del traffico senza accettare un ritmo elevato a tempo indeterminato. È adatto alle sincronizzazioni o all’avvio di processi, purché il servizio sia in grado di gestire quel picco. Non è opportuno concedere margine per i picchi solo perché il traffico medio sembra basso: conta anche la capacità disponibile durante il picco.
Per scegliere, chiediti cosa si degrada per primo: il budget di lavoro accumulato, il numero di operazioni simultanee o la capacità istantanea. Usa il controllo più semplice che protegge dal rischio osservato. Combinare meccanismi senza un motivo chiaro può produrre limiti difficili da diagnosticare e messaggi contraddittori.
Gestisci i superamenti in modo prevedibile
Quando un consumatore supera un limite temporaneo, la risposta di rifiuto dovrebbe essere distinguibile da un errore imprevisto del servizio. In molti casi, il codice HTTP 429 indica che sono state ricevute troppe richieste in un determinato periodo. Se il sistema può stimare quando sarà possibile accettarne un’altra, può comunicarlo tramite l’intestazione Retry-After. La risposta dovrebbe anche spiegare quale limite è stato raggiunto e dove consultare la politica applicabile.
Non promettere tempi di ripristino che il sistema non è in grado di garantire. Se non è possibile indicare quando si libererà capacità, evita di suggerire nuovi tentativi immediati. I client dovrebbero applicare attese progressive, limitare i tentativi e, quando opportuno, aggiungere una variazione casuale al tempo di attesa, così da evitare che riprovino tutti nello stesso momento.
Se la richiesta avvia un’operazione costosa o non idempotente, specifica come gestire un rifiuto e se è sicuro inviare di nuovo la richiesta. Un client non dovrebbe interpretare qualsiasi errore come un’autorizzazione a ripetere un’operazione senza limiti. Documenta inoltre le differenze tra una quota esaurita, una credenziale non valida e un’indisponibilità temporanea.
Progetta eccezioni trasparenti e soggette a revisione
Può essere legittimo modificare una quota in caso di migrazione, sincronizzazione concordata o cambiamento dimostrato del modello di utilizzo. Definisci chi può richiedere l’eccezione, quali informazioni servono, chi la approva e quando viene riesaminata. Registrane l’ambito, la durata e il responsabile, affinché non diventi per inerzia una regola permanente.
Evita eccezioni informali associate a una persona specifica o ad accordi sconosciuti al team operativo. Se la modifica risponde a una condizione commerciale, coordina la comunicazione tra prodotto, business e tecnologia. Se invece è legata a un’esigenza tecnica temporanea, chiarisci il criterio per revocarla.
Le quote possono cambiare, ma la procedura non dovrebbe cogliere di sorpresa le integrazioni attive. Comunica in anticipo le modifiche rilevanti, indica chi ne sarà interessato e, quando possibile, fornisci un percorso di migrazione. Pubblica i limiti aggiornati e spiega se sono valori garantiti o soglie soggette a revisione. La trasparenza sulle modifiche fa parte della politica, non è un dettaglio amministrativo.
Esamina le metriche senza incentivare nuovi tentativi eccessivi
Monitora sia i consumi accettati sia le richieste rifiutate. Suddividi i dati per consumatore e operazione e mettili in relazione con latenza, errori, concorrenza e pressione sulle dipendenze. Un aumento delle risposte 429 può indicare un abuso, ma anche una quota calibrata male, una modifica del prodotto o un’integrazione che non ha ricevuto la comunicazione adeguata.
Interpreta i segnali nel loro insieme. Se un cliente raggiunge occasionalmente il limite durante un’attività prevista e la capacità è ancora disponibile, forse la politica per i picchi o l’intervallo non sono adatti al suo modello di utilizzo. Se più consumatori aumentano contemporaneamente la latenza e la saturazione di una dipendenza, alzare le loro quote potrebbe peggiorare il problema.
Conta e analizza i nuovi tentativi: molti tentativi rifiutati possono gonfiare il traffico e nascondere la domanda reale di lavoro. Cerca sequenze ripetute senza attesa, concentrazioni subito dopo il ripristino di una finestra e chiamate fallite che vengono ripetute senza modifiche. Quando possibile, condividi questi risultati con il consumatore e misura l’effetto di ogni adeguamento prima di estenderlo a tutti.
Lista di controllo per pubblicare una politica
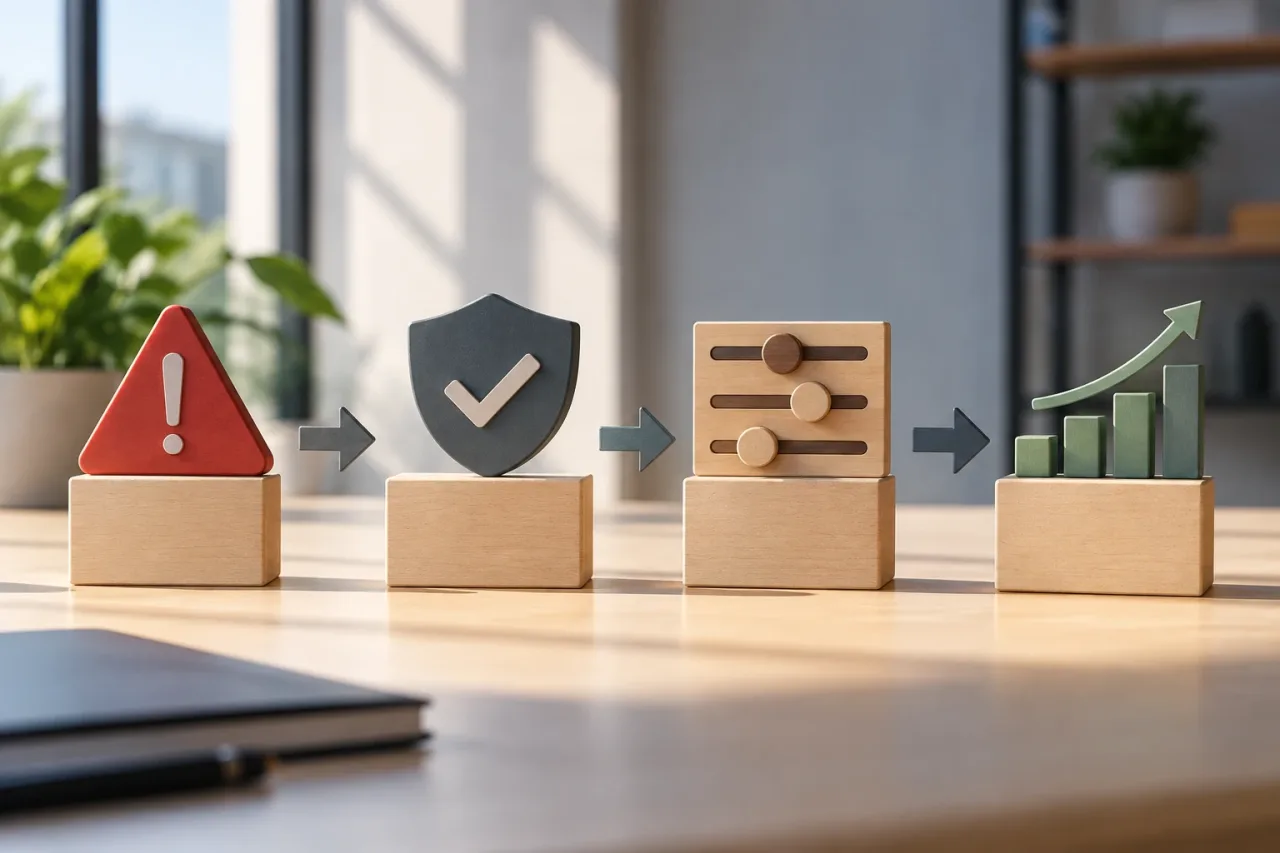
- Definisci la risorsa o il rischio protetto da ciascun limite.
- Identifica il consumatore con una chiave stabile e spiega come vengono raggruppate le sue credenziali.
- Separa le operazioni quando hanno costi o modelli di utilizzo differenti.
- Specifica unità, periodo, ambito, concorrenza e comportamento in caso di picchi.
- Documenta la risposta ai superamenti e le istruzioni per i nuovi tentativi.
- Stabilisci una procedura verificabile per eccezioni e modifiche.
- Monitora rifiuti, nuovi tentativi, latenza e pressione sulle risorse.
- Rivedi la politica sulla base dei dati e, quando possibile, comunica le modifiche prima di applicarle.
La politica migliore non è quella che massimizza il numero di chiamate consentite, ma quella che protegge il servizio senza rendere imprevedibile l’utilizzo per clienti e team interni. Parti dal rischio concreto, applica limiti comprensibili e apporta modifiche solo quando metriche e modelli di integrazione giustificano la decisione.