Pubblicare un’API non garantisce che altri team possano usarla facilmente. L’integrazione dipende anche da come ottengono l’accesso, trovano le informazioni, provano le credenziali e capiscono cosa fare quando qualcosa non funziona. Se ogni utilizzatore ha bisogno di una riunione per completare la prima operazione, il prodotto presenta un attrito, anche se l’API funziona dal punto di vista tecnico.
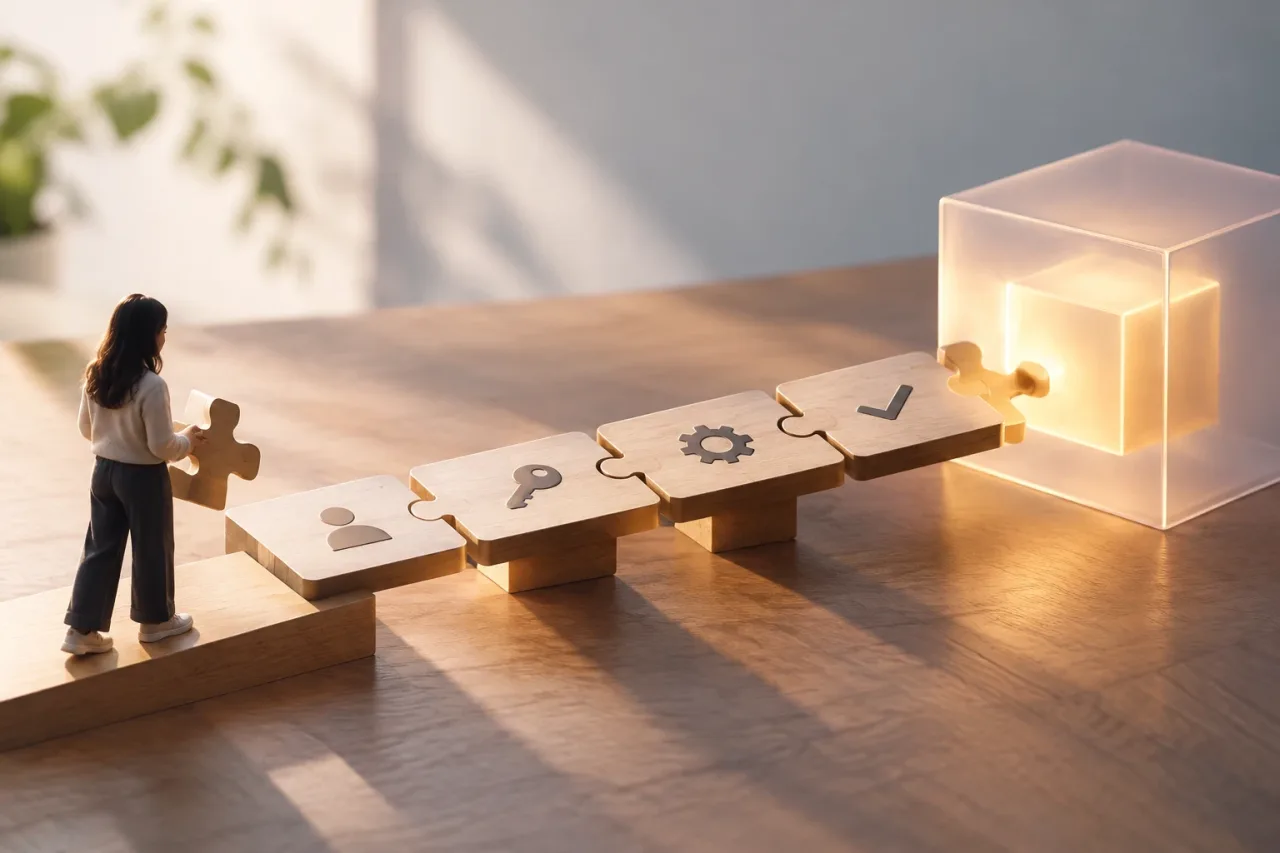
Per migliorare l’esperienza, conviene considerare l’onboarding come un percorso osservabile: dal momento in cui una persona scopre come iniziare fino a quando completa un’operazione valida con i permessi e i dati previsti. L’obiettivo non è eliminare ogni richiesta di supporto, ma permettere ai casi più comuni di procedere in autonomia e offrire indicazioni chiare per le eccezioni.
Che cosa significa che un’API è facile da integrare
Un’API è facile da integrare quando un team esterno può capire a cosa serve, ottenere un accesso legittimo, effettuare la prima chiamata e verificarne il risultato senza dover dedurre passaggi essenziali. Non significa avere molti endpoint, una documentazione prolissa o un portale dall’aspetto curato. Ciò che conta è che gli elementi necessari compongano un percorso coerente.
Un possibile segnale di attrito è che gli utilizzatori chiedano ripetutamente dove trovare le credenziali, quali permessi richiedere o quale formato si aspetti un’operazione. È utile verificare anche se abbandonano dopo l’autenticazione, ripetono chiamate che generano errori simili o dipendono da una persona interna per interpretare le risposte. Questi indizi, da soli, non dimostrano che il problema sia la documentazione: gli ostacoli possono riguardare l’accesso, la configurazione, il prodotto o la compatibilità.
Prima di apportare modifiche, definisci il caso d’uso più frequente e stabilisci che cosa costituisce un successo. Per esempio, ricevere una risposta positiva non basta se l’operazione non produce l’effetto necessario all’utilizzatore. Il risultato che deve guidare la progettazione è la prima operazione valida, non la prima chiamata.
Mappa il percorso dall’accesso al risultato
Esamina l’esperienza come se fossi un team che non ha mai utilizzato il servizio. Annota ogni decisione, dato e autorizzazione necessari. Una mappa semplice può includere questi passaggi:
- Scoprire lo scopo: capire quale problema risolve l’API, a chi è destinata e quali prerequisiti sono previsti.
- Richiedere o attivare l’accesso: sapere come ottenere le credenziali, chi le autorizza e quali permessi sono adatti al caso d’uso.
- Preparare la chiamata: conoscere l’autenticazione, le intestazioni, i parametri obbligatori e il formato dei dati.
- Interpretare la risposta: distinguere una risposta corretta da un’operazione completata e sapere quale risultato verificare.
- Passare alla produzione: sapere cosa cambia nell’ambiente reale e quali misure di sicurezza e operative deve adottare l’utilizzatore.
Per ogni passaggio, annota la domanda che potrebbe porsi lo sviluppatore, la risposta disponibile e il luogo in cui trovarla. Se un’istruzione compare solo in un’e-mail, in una conversazione privata o nella memoria di un team, il percorso dipende da conoscenze informali. Valuta se rendere l’accesso self-service o mantenere un’approvazione umana. Il self-service riduce le attese nei casi standard; una verifica può essere necessaria quando l’accesso dipende da autorizzazioni, rischi o requisiti aziendali.
Esamina anche le dipendenze esterne al team che gestisce l’API: procedure di registrazione, configurazione degli account, politiche di sicurezza e disponibilità delle credenziali. Una guida non può compensare un passaggio che nessuno è in grado di completare o un’autorizzazione di cui non è chiaro il responsabile.
Scrivi una documentazione orientata alle attività
Organizza la documentazione in base a ciò che l’utilizzatore vuole fare, non soltanto alla struttura interna del servizio. Il riferimento agli endpoint aiuta a consultare i dettagli, ma non sempre spiega in quale ordine usarli o che cosa preparare in anticipo. Una guida introduttiva dovrebbe condurre a un’operazione completa e rimandare da lì al riferimento pertinente.
Includi esempi adattabili, non frammenti isolati che omettono il contesto. Spiega dove ottenere ciascun valore, quali parti sostituire, quale risposta aspettarsi e come verificare che il risultato sia corretto. Se l’esempio mostra una richiesta, documenta anche una risposta rappresentativa e gli errori rilevanti. Non inserire segreti reali o dati personali e chiarisci come gestire le credenziali in sicurezza.
Gli errori dovrebbero aiutare a scegliere il passo successivo. Quando possibile, documenta il significato dei codici, le cause frequenti e le azioni che spettano all’utilizzatore. Distingui, per esempio, un problema di autenticazione da uno di formato o di autorizzazioni. Non promettere che un messaggio risolva ogni caso: se la diagnosi dipende da informazioni interne, indica quali dati fornire quando si chiede assistenza.
Una verifica utile consiste nel chiedere a una persona che non conosce l’API di seguire la guida senza spiegazioni a voce. Osserva dove si ferma, che cosa interpreta diversamente e quali informazioni cerca al di fuori della pagina. Correggi prima gli ostacoli che impediscono di completare il caso principale; in seguito, migliora i dettagli che incidono solo sugli usi meno frequenti.
Usa test prevedibili e separa gli ambienti
Un ambiente di test può permettere di convalidare l’integrazione senza influire sulle operazioni reali, purché il team sappia che cosa rappresenta e quali sono i suoi limiti. Spiega come accedervi, quali dati sono disponibili, quali operazioni si possono simulare e quali differenze ci sono rispetto alla produzione. Se l’ambiente non riproduce una condizione reale, dichiaralo invece di lasciare che l’utilizzatore presuma che siano equivalenti.
Dati prevedibili facilitano la ripetizione di un test e il confronto dei risultati. Documenta gli scenari disponibili e le risposte attese. Se i dati vengono ripristinati, scadono o cambiano, segnalalo. Chiarisci inoltre quali credenziali usare per ciascun ambiente e come evitare che una configurazione di test venga impiegata per errore in produzione. Non presentare l’ambiente di test come garanzia che siano coperti tutti i comportamenti di produzione.
Se non è possibile offrire un ambiente separato, valuta alternative come esempi verificabili, simulazioni o test automatizzati eseguibili localmente dall’utilizzatore. Ogni opzione ha dei limiti. Una simulazione può verificare che il client gestisca un formato, ma non dimostra che l’autenticazione o il comportamento del servizio reale funzionino. Spiega che cosa verifica ciascun meccanismo.
Offri assistenza senza trasformare ogni integrazione in un progetto
Definisci un canale di supporto, gli argomenti coperti e le informazioni da includere in una richiesta. Un modulo o una guida diagnostica può chiedere quale ambiente è stato usato, quando si è verificato approssimativamente il problema, quale endpoint è coinvolto e quale messaggio è comparso. Raccomanda di rimuovere token, segreti e dati sensibili prima di condividere i registri.
Scegli il livello di assistenza in base al rischio e alla complessità del caso. Per le operazioni standard, una modalità self-service può essere sufficiente se la documentazione è chiara. Per integrazioni soggette a requisiti di accesso o con un impatto operativo maggiore, può essere opportuno affiancare alla documentazione una verifica o un’assistenza. In ogni modello, specifica quali problemi risolve il team e quali spettano all’utilizzatore, come la configurazione della propria infrastruttura.
Le domande ricorrenti sono indicazioni utili per migliorare il prodotto. Se più persone chiedono la stessa cosa, non limitarti a rispondere individualmente: aggiungi la soluzione alla guida, migliora il messaggio di errore o rivedi il passaggio che genera dubbi. In questo modo si riduce la dipendenza da conoscenze tacite senza eliminare il supporto umano per i problemi eccezionali.
Misura l’attrito e trasforma i segnali in decisioni
Il tempo necessario per arrivare alla prima operazione valida può rivelare degli ostacoli, ma solo se definisci quando inizia il conteggio e quale evento indica il successo. Affianca a questa misura altri segnali: i passaggi in cui il percorso viene abbandonato, gli errori ripetuti, le richieste di accesso incomplete e i motivi dei contatti con il supporto. Se possibile, interpreta i dati in base al caso d’uso e all’ambiente; una media può nascondere il blocco di un gruppo specifico.
Stabilisci un valore di riferimento prima di apportare modifiche e verifica poi se il passaggio interessato è migliorato. Se molte chiamate falliscono per problemi di credenziali, rivedi la procedura di registrazione e la guida all’autenticazione. Se le chiamate riescono ma non producono il risultato atteso, esamina la sequenza delle operazioni, i permessi o la spiegazione del comportamento. Collega ogni segnale a un’ipotesi e a un’azione concreta, invece di inseguire metriche isolate.
Checklist prima di aprire l’API a nuovi utilizzatori
- Il caso d’uso principale e l’operazione che determina il successo sono definiti.
- L’accesso, le credenziali e i permessi si possono ottenere seguendo passaggi espliciti.
- La guida accompagna dalla prima chiamata a un risultato verificabile.
- Gli esempi spiegano valori, risposte, errori e precauzioni relative ai segreti.
- L’ambiente di test e le sue differenze rispetto alla produzione sono documentati.
- È disponibile un canale di assistenza con indicazioni per fornire contesto senza esporre dati sensibili.
- Gli ostacoli e le richieste vengono monitorati per stabilire le priorità di miglioramento del percorso.
L’integrazione migliora quando prodotto, tecnologia e supporto condividono una definizione di successo e verificano il percorso completo. Inizia dal caso più comune, elimina i passaggi ambigui e convalida le modifiche con utilizzatori reali. Un onboarding chiaro non accelera soltanto il primo test: definisce anche aspettative più precise su come operare e chiedere assistenza.