

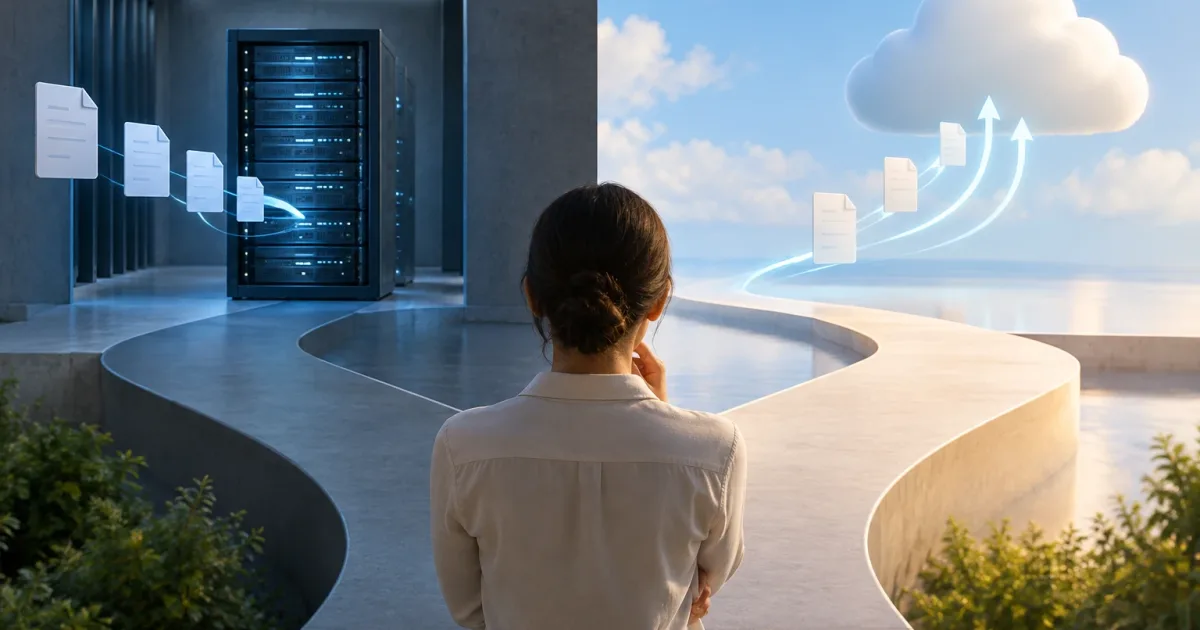
Integrare il caricamento di file sembra una funzione semplice: l’utente seleziona un documento e lo invia. Tuttavia, questa scelta incide sull’esperienza, sulla sicurezza, sui costi operativi e sulla capacità del prodotto di crescere. Un’immagine occasionale in un modulo non comporta le stesse esigenze di centinaia di video di grandi dimensioni o di documenti da esaminare prima che siano disponibili.
La domanda fondamentale non è quale architettura sia più moderna, ma quali componenti debbano ricevere i dati e quali controlli siano necessari prima di considerare valido ciascun file. In molti prodotti, le opzioni sono inviare il file attraverso il server dell’applicazione oppure consentire al browser di caricarlo direttamente in uno storage a oggetti, con un’autorizzazione rilasciata dal server.
Definisci il flusso prima di scegliere l’architettura
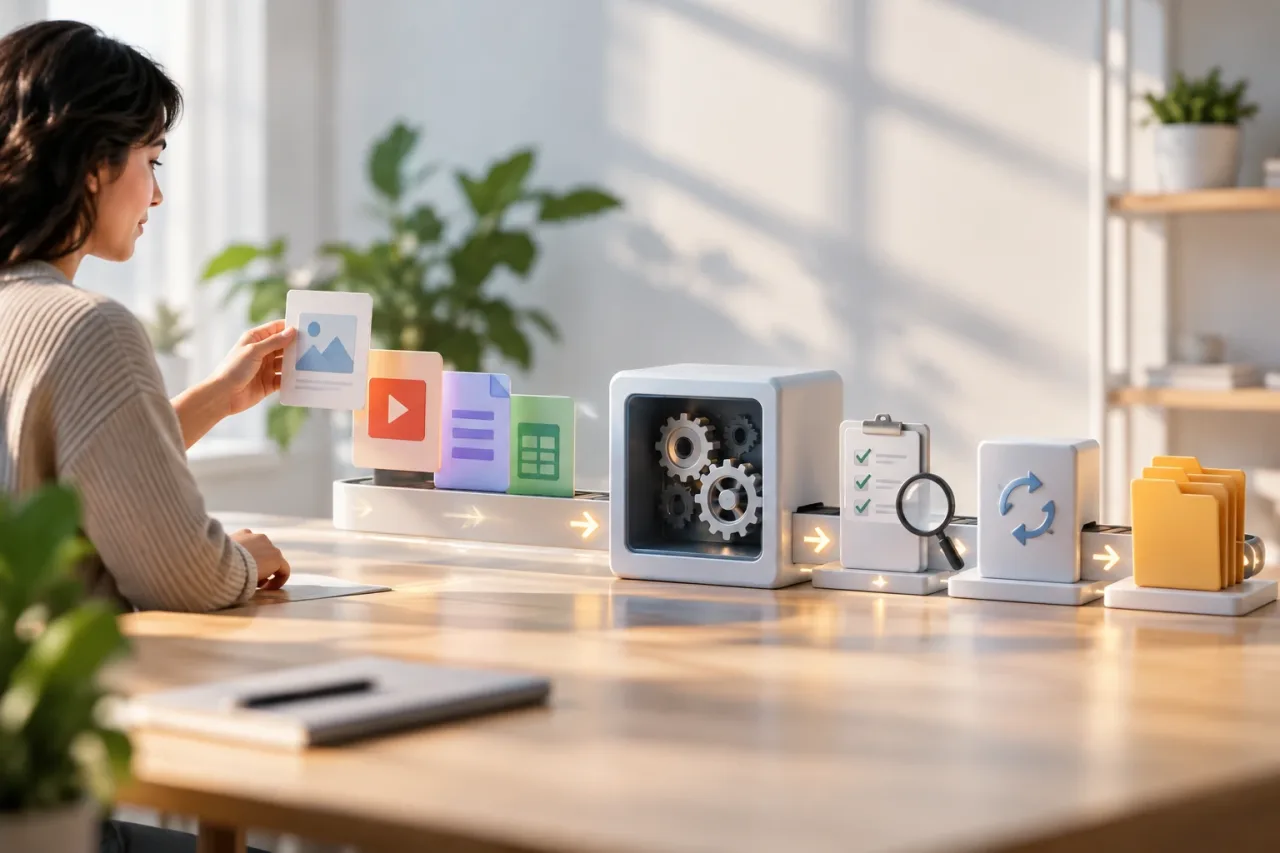
Per prima cosa, descrivi cosa succede dal momento in cui una persona seleziona un file fino a quando un’altra parte del prodotto può utilizzarlo. Individua chi lo carica, quali formati sono accettati, qual è la dimensione massima ragionevole, se sono consentiti più caricamenti simultanei e cosa succede dopo la ricezione. Chiarisci anche se il file debba essere disponibile subito o se debba attendere una revisione, una conversione o un’analisi.
È utile distinguere tre concetti spesso confusi: ricevere il file, archiviarlo e approvarne l’utilizzo. Il completamento corretto di un trasferimento non dimostra che il contenuto sia sicuro, appartenga all’utente o rispetti le regole del prodotto. Progettare il flusso con queste fasi separate facilita eventuali cambiamenti architetturali senza modificare le regole di business.
- Se il file accompagna soltanto un’operazione piccola e semplice, privilegia un percorso facile da sviluppare e gestire.
- Se dimensioni, volume o durata dei trasferimenti sono rilevanti, valuta come evitare che tutto il traffico attraversi l’applicazione.
- Se il file richiede revisione, elaborazione o approvazione, rappresenta esplicitamente questo stato invece di presumere che sia pronto al termine del caricamento.
Caricamento tramite il server dell’applicazione
In questo modello, il browser invia il file a un endpoint dell’applicazione. Il server autentica la richiesta, applica i controlli e poi salva il contenuto nello storage scelto. La logica può essere semplice da comprendere, perché il caricamento passa dallo stesso punto delle altre operazioni del prodotto.
È un’opzione adatta quando i file sono piccoli o di dimensioni moderate, il volume previsto è limitato e occorre convalidare ogni richiesta all’interno di uno specifico flusso di business. Può essere pratica anche per una prima versione: ci sono meno componenti da coordinare e il server può associare la ricezione a un account o a un record senza esporre al browser l’accesso diretto allo storage.
Il limite emerge quando il server diventa un intermediario per grandi quantità di dati. L’applicazione deve mantenere connessioni lunghe e trasferire i contenuti, anche se il suo compito principale non è archiviarli. Questo può consumare capacità, competere con le normali richieste e rendere più critici i tempi di attesa e le interruzioni della connessione. Verifica i limiti di dimensione e durata lungo l’intero percorso, inclusi browser, proxy, server e storage finale: modificare un solo limite non risolve quelli degli altri componenti.
Caricamento diretto nello storage a oggetti
Con il caricamento diretto, il browser trasferisce il file allo storage senza far passare il contenuto dal server dell’applicazione. Il server resta comunque necessario: autentica l’utente, decide se può caricare, stabilisce le condizioni dell’operazione e comunica come completare il flusso. L’applicazione non deve fidarsi dei dati forniti dal browser per decidere autonomamente quale utente abbia il permesso o quale posizione possa utilizzare.
Questo modello può ridurre il carico di trasferimento sui server dell’applicazione ed è utile quando i file sono grandi, i caricamenti numerosi o le connessioni prolungate. In compenso, il prodotto deve coordinare più passaggi: riservare o identificare un caricamento, autorizzare il trasferimento, riceverne l’esito e aggiornare lo stato del file. Se si verificano errori intermedi, il trasferimento completato nello storage e il record aggiornato nell’applicazione possono non essere sincronizzati.
Per questo, definisci stati chiari, come in attesa, ricevuto, in revisione e disponibile, e stabilisci come riallinearli. Le autorizzazioni devono avere un ambito limitato e una durata circoscritta. Non esporre credenziali permanenti e non permettere che un’autorizzazione temporanea abiliti più operazioni o posizioni del necessario. Questo approccio aggiunge responsabilità di integrazione e gestione: non è automaticamente più sicuro né più semplice.
Criteri pratici per decidere
Confronta le due opzioni sulla base dei dati del prodotto e dei vincoli reali, non soltanto di previsioni ottimistiche. L’architettura può evolvere: è ragionevole iniziare con un percorso semplice se il rischio è sotto controllo, purché se ne conoscano i limiti e ci sia un indicatore chiaro che suggerisca quando rivederlo.
- Dimensioni e volume: più i file sono grandi e i caricamenti simultanei numerosi, più è importante evitare che l’applicazione trasporti ogni byte. Progetta gli scenari critici in base ai limiti massimi del prodotto, non alla dimensione media.
- Connettività: interruzioni, reti lente e chiusura accidentale della pagina incidono maggiormente sui trasferimenti lunghi. Valuta se basti riprovare dall’inizio o se servano trasferimenti riprendibili; non promettere la ripresa del trasferimento se non è implementata dall’inizio alla fine.
- Sicurezza e business: stabilisci se occorra autorizzare in base all’utente, all’entità o alla fase del processo e se il contenuto debba restare inaccessibile fino alla convalida.
- Elaborazione successiva: se è necessario estrarre informazioni, generare varianti o esaminare i contenuti, progetta l’elaborazione come fase indipendente e mantieni la possibilità di informare l’utente sullo stato.
- Gestione operativa: confronta la complessità che il team è in grado di mantenere, incluse autorizzazioni, avvisi, pulizia degli oggetti orfani e gestione degli errori parziali.
Convalida e protezione dei file
Convalida prima di accettare il caricamento e ripeti i controlli necessari dopo aver ricevuto il file. All’avvio, verifica identità, autorizzazioni, dimensione consentita, numero di file e corrispondenza con l’operazione richiesta. Sul server o in un processo affidabile, controlla il contenuto ricevuto: il nome e il tipo dichiarati dal browser non bastano a confermare cosa contenga.
Applica limiti di accesso per evitare che un file privato diventi pubblico per errore. Usa riferimenti interni invece di trasformare un percorso o un nome fornito dall’utente in un’autorizzazione. Se il prodotto consente di scaricare file, decidi chi può farlo e per quanto tempo; i link temporanei non devono sostituire la verifica delle autorizzazioni nel flusso che li genera.
Anche i file non attendibili possono consumare risorse o includere contenuti imprevisti. Limita dimensioni e formati in base alle esigenze effettive, evita di elaborarli con privilegi non necessari e mantienili isolati fino al completamento dei controlli pertinenti. Se l’utilizzo comporta rischi particolari, consulta le raccomandazioni di sicurezza applicabili al tipo di file e al contesto del prodotto.
Esperienza utente e operatività quotidiana
Una barra di avanzamento è utile solo se mostra informazioni comprensibili e non nasconde un blocco. Indica lo stato di ogni file, consenti di annullare quando possibile e proponi un’azione chiara in caso di errore. Definisci quali errori permettono di riprovare ed evita che un nuovo tentativo crei duplicati o lasci più versioni apparentemente valide. Per i processi lunghi, comunica che il caricamento è terminato ma che il file è ancora in revisione, invece di presentare i due passaggi come uno solo.
In produzione, monitora percentuali di successo e di errore, durata dei caricamenti, abbandoni ed errori di convalida. Registra gli identificativi delle operazioni e i relativi stati, ma evita di includere nei log contenuti sensibili o dati non necessari per la diagnosi. Definisci una politica per i caricamenti incompleti e i file in attesa che non servono più: se non vengono eliminati, creano disordine, costi e dubbi su quale sia la versione corrente.
Lista di controllo prima dell’implementazione
- Documenta dimensioni, formati, volumi e autorizzazioni previste, compresi i valori massimi.
- Scegli tra passaggio dal server e caricamento diretto in base al carico di trasferimento e alla capacità operativa del team.
- Definisci gli stati del caricamento e le condizioni che consentono di utilizzare o scaricare un file.
- Prova file troppo grandi, formati non consentiti, disconnessioni, richieste ripetute ed errori durante l’aggiornamento del record.
- Verifica che un utente non possa leggere, sostituire o associare file appartenenti a un’altra persona.
- Prepara metriche, avvisi e procedure di pulizia per i trasferimenti incompleti.
In sintesi, l’architettura migliore è quella che soddisfa i requisiti di sicurezza e di esperienza utente senza introdurre una complessità che il team non è in grado di gestire. Per caricamenti piccoli, il passaggio dall’applicazione può essere sufficiente. Per trasferimenti grandi o frequenti, il caricamento diretto può alleggerirla, a condizione che autorizzazioni, stati e riallineamento siano progettati con cura. La scelta va rivista quando cambiano le dimensioni dei file, il volume o il modo in cui il prodotto li utilizza.