

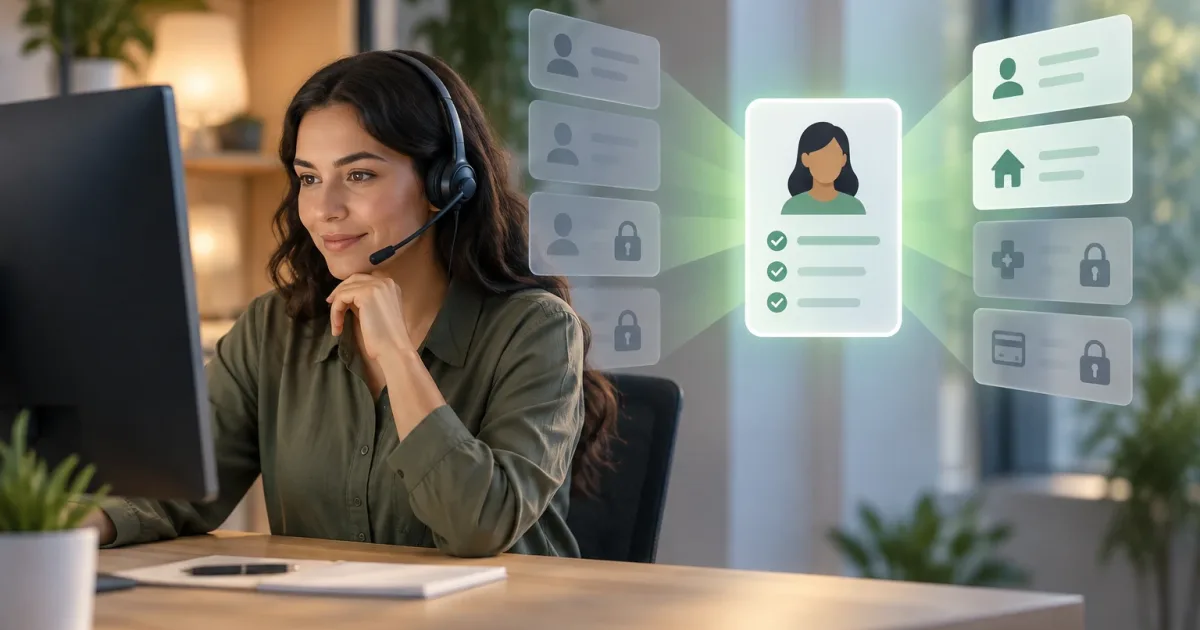
Una schermata di assistenza può riunire dati provenienti dal CRM, dall’e-commerce e da altri sistemi per aiutare a risolvere le richieste. Ma il fatto che queste informazioni siano disponibili non significa che tutto il team debba poterle vedere sempre. La domanda da porsi in fase di progettazione è più concreta: che cosa deve sapere ogni persona per prendere la decisione successiva sul caso e come fornirglielo limitando ragionevolmente l’esposizione dei dati.
Per trovare una risposta non basta configurare autorizzazioni generali. Occorre collegare i dati alle attività, classificarne la sensibilità, scegliere come presentarli e verificare che cosa accade nelle situazioni eccezionali. Questo quadro aiuta i responsabili di prodotto, assistenza e tecnologia a progettare una schermata utile, senza trasformarla in una copia estesa dei sistemi collegati.
Partire dalle decisioni dell’agente, non dai campi disponibili
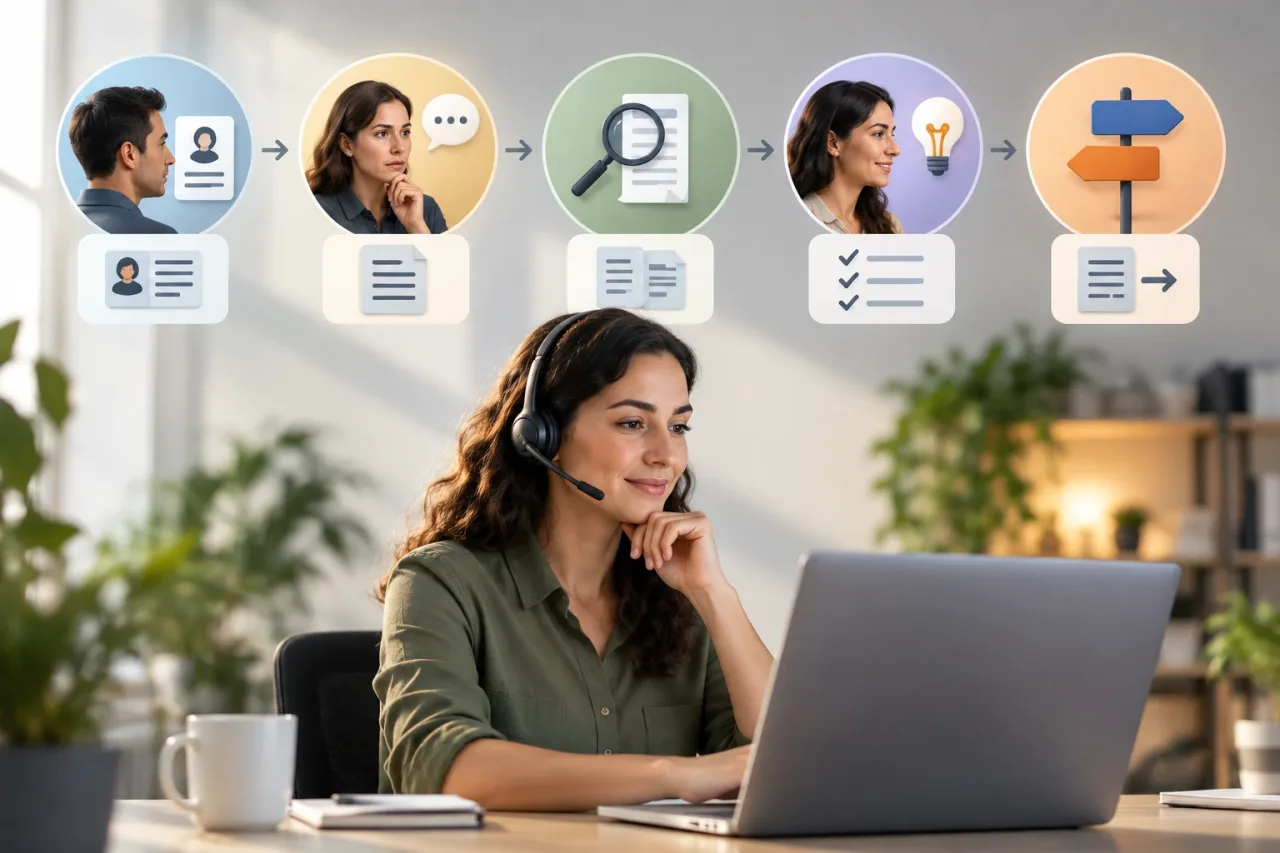
Per prima cosa, descrivi le fasi abituali dell’assistenza: identificare il cliente, comprendere il motivo della richiesta, verificare un’operazione, proporre una soluzione e chiudere o inoltrare il caso. Per ciascuna fase, definisci quale decisione deve prendere l’agente e quali elementi gli servono per farlo correttamente.
Per esempio, per rispondere a una domanda su un ordine possono bastare un identificativo, la data, lo stato di preparazione e quello della consegna. Mostrare l’intero profilo dell’acquirente non migliora necessariamente quella decisione. In caso di contestazione di un addebito, invece, l’agente potrebbe dover consultare lo stato della transazione e la cronologia pertinente, ma non i dati completi del metodo di pagamento.
Documenta queste esigenze in una tabella semplice: tipo di caso, ruolo, decisione, dati richiesti e azione consentita. Distingui tra visualizzare un dato, modificarlo, esportarlo o eseguire un’azione. Si tratta di capacità diverse, che non dovrebbero essere raggruppate sotto un’unica autorizzazione di «accesso».
Classificare in base a utilità, sensibilità e necessità
Fai un inventario dei dati che potrebbero comparire nella schermata e valuta ciascuno secondo tre criteri:
- Utilità: il dato cambia la risposta, la priorità o il passaggio successivo?
- Sensibilità: se fosse esposto senza necessità, potrebbe causare danni, rivelare informazioni private o favorire un uso improprio?
- Necessità: deve essere sempre visibile, consultabile solo in determinati casi oppure non mostrato all’agente?
La classificazione deve tenere conto del contesto e degli obblighi applicabili all’organizzazione: non basta etichettare un’intera fonte come «sensibile» o «interna». Un dato di contatto può servire a verificare una richiesta, mentre un altro attributo del profilo può non essere pertinente al caso.
Una scelta pratica consiste nell’assegnare a ogni campo una modalità di visualizzazione: visibile nel riepilogo, consultabile su richiesta, nascosto per quel ruolo oppure accessibile soltanto attraverso una procedura eccezionale. Se un dato non ha una finalità chiara nell’assistenza, l’opzione predefinita dovrebbe essere non inserirlo nella schermata.
Scegliere tra riepilogo, consultazione puntuale e accesso limitato
Non tutti i dati devono essere presentati nello stesso modo. Un riepilogo mostra subito le informazioni frequenti e necessarie, come lo stato di un’operazione. Una consultazione puntuale consente di recuperare un dato meno ricorrente quando serve per il caso, senza mantenerlo sempre in vista. Un accesso limitato riserva le informazioni più sensibili a ruoli autorizzati o ad attività specifiche.
La consultazione puntuale non sostituisce le autorizzazioni: il sistema deve comunque verificare che l’utente possa vedere il dato e che esista una motivazione operativa. Se si abilita un’eccezione, definisci chi può richiederla, chi la approva — se previsto —, per quanto tempo resta valida e come viene registrata. Evita di creare un pulsante per l’accesso eccezionale che finisca per diventare una scorciatoia permanente.
È inoltre utile presentare i dati con il livello minimo di dettaglio necessario a svolgere l’attività. Per esempio, mostrare solo una parte di un identificativo può aiutare a riconoscere un’operazione senza esporne il valore completo. La minimizzazione deve però consentire la verifica: se l’agente deve confermare delle informazioni, progetta una procedura chiara che non lo costringa a rivelare dati al cliente durante il processo.
Progettare le autorizzazioni in base a ruolo, caso e relazione
Le autorizzazioni per ruolo sono un punto di partenza, ma non sempre bastano. Due agenti con la stessa mansione possono occuparsi di prodotti, regioni o tipi di caso diversi. Definisci regole comprensibili che combinino, quando opportuno, il ruolo con il tipo di attività e con il rapporto dell’agente con il caso o con il cliente.
Per ogni autorizzazione, specifica l’ambito e l’azione: quali categorie di dati possono essere consultate, in quali casi e se è consentito modificarle o esportarle. Considera anche il ciclo di vita dell’accesso: cambi di mansione, sostituzioni temporanee, escalation e chiusura del rapporto con il caso. Una regola che non tiene conto di questi cambiamenti può lasciare attive autorizzazioni più ampie del necessario.
Verifica le regole con esempi concreti, inclusi i casi in cui l’accesso non dovrebbe essere consentito: un agente che cerca un cliente senza avere una richiesta assegnata, una persona che cambia team o qualcuno che tenta di accedere a un caso inoltrato. La risposta del sistema deve essere coerente e comprensibile, senza rivelare ulteriori dettagli nei messaggi di errore.
Collegare i sistemi senza creare copie superflue
Quando la schermata combina CRM, e-commerce e altri servizi, stabilisci quale sistema è la fonte di riferimento per ciascun dato e come viene recuperato. Quando è possibile, consulta le informazioni necessarie nel sistema di origine invece di replicare profili completi in un database parallelo. Una copia può diventare obsoleta o conservare informazioni anche quando non sono più necessarie per l’attività.
L’integrazione deve anche specificare che cosa succede se un sistema non risponde, restituisce dati incompleti o presenta stati in conflitto. Non trasformare un errore di connessione in un’autorizzazione implicita a mostrare più informazioni provenienti da un’altra fonte. Indica all’agente quale dato non è stato possibile verificare e quale alternativa operativa è disponibile, per esempio riprovare o inoltrare il caso.
Nell’interfaccia, indica l’origine e l’aggiornamento del dato quando sono rilevanti per la decisione. Evita di combinare valori provenienti da sistemi diversi come se rappresentassero un’unica verità. L’obiettivo è fornire un contesto affidabile, non aggiungere campi solo perché è possibile collegarli.
Registrare accessi e modifiche con uno scopo preciso
La tracciabilità consente di verificare chi ha consultato o modificato le informazioni e in quale contesto. Stabilisci quali eventi servono per indagare sugli incidenti e supervisionare l’utilizzo: a seconda della progettazione e degli obblighi applicabili, possono essere rilevanti l’utente, il momento, la risorsa, l’azione e il risultato. Registra anche le consultazioni eccezionali, se fanno parte del modello di accesso.
La registrazione deve essere proporzionata. Includere il contenuto completo di dati sensibili in ogni evento può creare una nuova esposizione. Conserva i metadati necessari alla verifica e definisci chi può consultare i registri, per quanto tempo e secondo quale procedura. Assicurati inoltre che la tracciabilità copra le azioni svolte tramite integrazioni, se rientrano nelle operazioni da sottoporre a controllo.
Convalidare la schermata con casi frequenti ed eccezioni
Prima di introdurre la soluzione, esaminala insieme agli agenti e ai responsabili dell’assistenza. Simula richieste frequenti, una contestazione, un’escalation e un problema di integrazione. Verifica se l’agente può risolvere ogni caso senza chiedere un accesso eccessivo e se capisce perché un dato è nascosto o non aggiornato.
Dopo l’avvio, controlla anche gli indicatori utili alla diagnosi: richieste ripetute di accesso eccezionale possono segnalare che la schermata non mostra un contesto necessario; consultazioni di campi che raramente influiscono sulla risoluzione possono suggerire un’esposizione superflua. Valuta questi segnali insieme alla qualità delle risposte e alle procedure del team: da soli non dimostrano che le autorizzazioni siano corrette o errate.
Lista di controllo prima dell’introduzione
- Ogni dato visibile è collegato a una decisione concreta nell’assistenza?
- Si distingue tra consultare, modificare, esportare e agire sulle informazioni?
- I dati più sensibili sono nascosti, presentati in forma sintetica o soggetti a una necessità specifica?
- Le autorizzazioni tengono conto del ruolo, dell’attività e del rapporto con il caso?
- Le eccezioni hanno una motivazione, un ambito definito e una tracciabilità?
- È chiaro quale sistema è la fonte di riferimento e che cosa accade se non è disponibile?
- I registri permettono di verificare gli accessi senza duplicare inutilmente dati sensibili?
- Il team di assistenza ha provato scenari normali, negativi ed eccezionali?
Il criterio fondamentale è semplice: mostrare ciò che serve per risolvere il caso, al momento giusto e alla persona giusta. Per applicarlo occorrono decisioni esplicite su utilità, sensibilità, autorizzazioni e integrazioni. In questo modo il team ottiene un contesto utile per agire, senza presumere che una maggiore visibilità equivalga a un’assistenza migliore.