

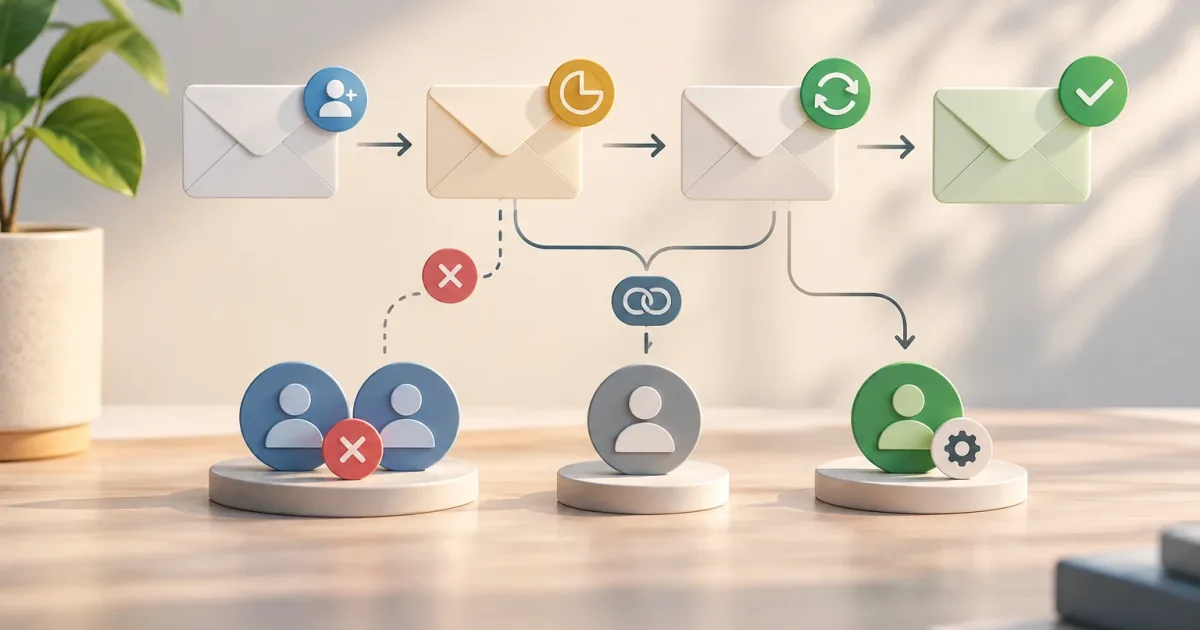
Eine Nutzereinladung sieht aus wie eine E-Mail mit einem Link. In einem B2B-SaaS ist sie jedoch Teil eines Ablaufs, der Identität und Organisationszugehörigkeit regelt. Wenn nicht festgelegt ist, was bei einem abgelaufenen oder erneut gesendeten Link oder bei einem bereits bestehenden Konto geschieht, muss das Team Ausnahmen manuell lösen. Für die eingeladenen Personen sind die Ergebnisse dann oft schwer verständlich.
Bei der Produktgestaltung geht es darum, den gesamten Lebenszyklus zu modellieren, nicht nur den Versand. Es ist sinnvoll, die Einladung – eine ausstehende Anfrage für eine E-Mail-Adresse und eine Organisation – vom Benutzerkonto und von den Berechtigungen zu trennen, die bei der Aufnahme gelten. Diese Abgrenzung hilft dabei, einen vorhersehbaren, nachvollziehbaren und sicheren Ablauf zu gestalten.
Einladungen mit eindeutigen Status und Übergängen modellieren
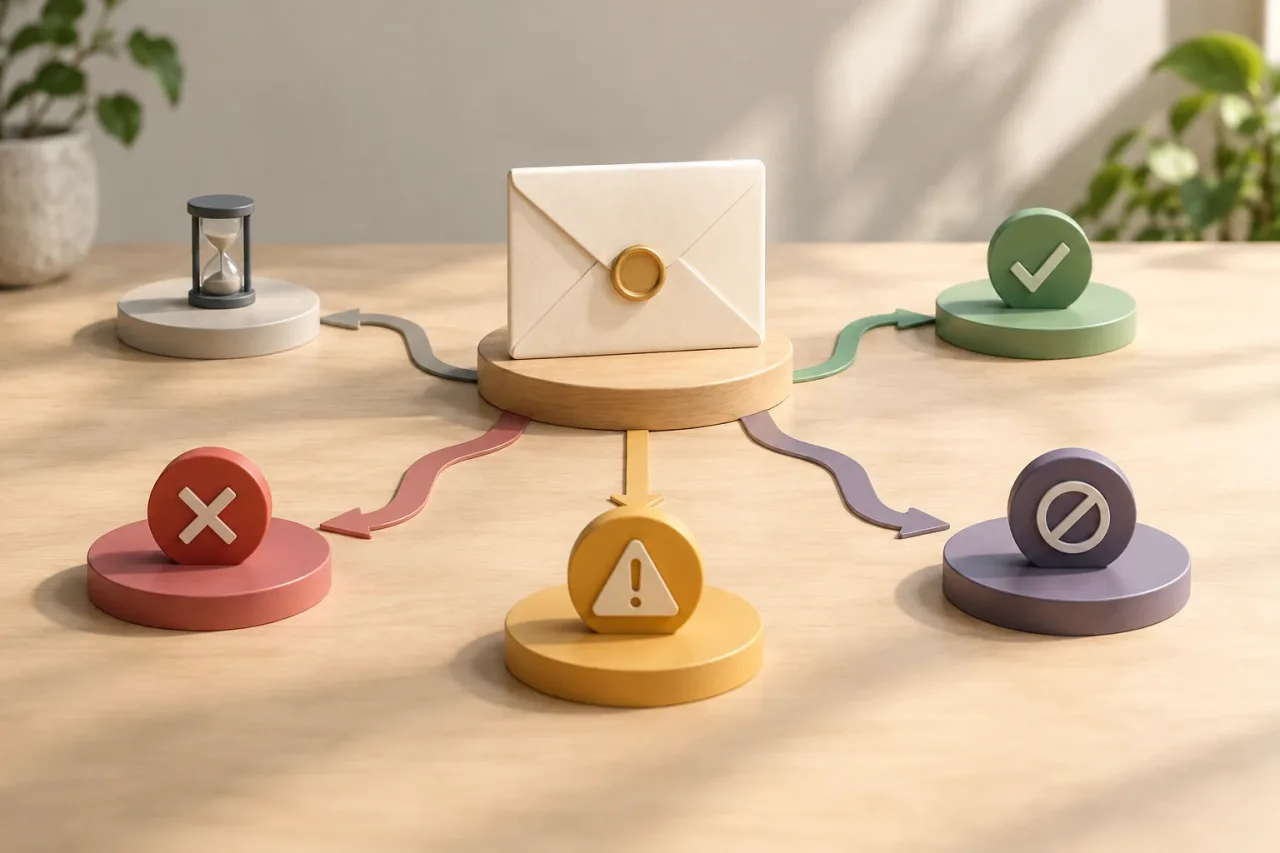
Legen Sie zunächst fest, welche Status das Produkt benötigt. Ein übliches Modell umfasst ausstehend, angenommen, abgelaufen und widerrufen. Kann ein E-Mail-Versand nachweislich fehlschlagen, erfassen Sie dieses Ergebnis separat oder ergänzen Sie einen operativen Status wie „Versand fehlgeschlagen“. Machen Sie nicht jedes Zustellungsproblem zu einem Geschäftsstatus, wenn die eingeladene Person die Einladung weiterhin annehmen kann.
Legen Sie fest, welche Aktionen die Übergänge auslösen. Eine ausstehende Einladung kann angenommen, widerrufen oder ungültig werden. Eine abgelaufene Einladung kann durch eine neue ersetzt werden. Eine angenommene Einladung darf nicht erneut angenommen werden. Ein Widerruf muss die Verwendung des Links verhindern, auch wenn die ursprüngliche Nachricht noch im Posteingang liegt.
- Einladungsobjekt identifizieren: Speichern Sie die Organisation, die eingeladene Adresse, die erstellende Person und den Erstellungszeitpunkt.
- Ergebnis festhalten: Erfassen Sie die Annahme und die Identität, mit der der Vorgang abgeschlossen wurde.
- Mehrdeutige Status vermeiden: „E-Mail versendet“ bedeutet nicht automatisch „Einladung angenommen“ und belegt auch nicht, dass die Nachricht gelesen wurde.
Diese Trennung erleichtert auch die Erklärung der Verwaltungsoberfläche: Wer steht noch aus, seit wann und welche Aktion kann die Administration als Nächstes ausführen?
Das Ablaufdatum nach Risiko und Nutzererlebnis festlegen
Das Ablaufdatum begrenzt, wie lange ein Link verwendet werden kann. Eine sehr lange Gültigkeit vergrößert das Zeitfenster, in dem ein weitergeleiteter oder offengelegter Link noch gültig ist. Eine sehr kurze Frist sorgt dagegen für zusätzliche Hürden, besonders wenn die eingeladene Person die E-Mail erst Tage später öffnet. Eine allgemeingültige Dauer gibt es nicht: Sie hängt vom Risiko, von der Art der Organisation und davon ab, wie viel Kontrolle die Administration benötigt.
Legen Sie einheitlich fest, was nach Ablauf geschieht. Am verständlichsten ist es meist, darauf hinzuweisen, dass die Einladung nicht mehr gültig ist, und eine Möglichkeit anzubieten, eine neue anzufordern. Ist die Person angemeldet, können Sie sie an die Administration der Organisation verweisen. Stellen Sie eine abgelaufene Einladung nicht so dar, als sei das Konto gesperrt: Das sind unterschiedliche Situationen.
Zeigen Sie der einladenden Person das Ablaufdatum oder den Status „abgelaufen“ an. Wenn sie dazu berechtigt ist, sollte sie eine neue Einladung erstellen können. Legen Sie außerdem fest, ob die neue Einladung dieselbe Zieladresse und vorgesehene Rolle übernimmt oder ob die verantwortliche Person diese Angaben erneut prüfen muss. Das Ablaufdatum muss serverseitig durchgesetzt werden und darf nicht nur auf einem sichtbaren Countdown beruhen. Das System muss es bei der Annahme überprüfen.
Erneutes Senden und Änderungen der E-Mail-Adresse gestalten
Eine Einladung erneut zu senden kann zweierlei bedeuten: denselben Link noch einmal zu verschicken oder einen neuen auszustellen. Bleibt der Link unverändert, bleiben auch Ablaufdatum und Token gleich. Wird ein neuer Link erzeugt, muss ausdrücklich festgelegt werden, ob der vorherige ungültig wird. Um mehrere aktive Wege zu derselben Einladung zu vermeiden, ist es meist einfacher, den bisherigen Token beim Ausstellen des neuen zu widerrufen.
Die einladende Person braucht eine Bestätigung, dass die Aktion abgeschlossen wurde, und einen klaren Hinweis, falls der Versand fehlschlägt. Vermeiden Sie, dass jede Betätigung der Schaltfläche „Erneut senden“ eine eigenständige Einladung erzeugt. Verwenden Sie eine Idempotenzregel oder prüfen Sie, ob bereits eine gleichwertige ausstehende Einladung besteht. Zugleich sollten Sie versehentliche Mehrfachsendungen verhindern, ohne einen berechtigten neuen Versuch zu blockieren.
Wird die E-Mail-Adresse geändert, behandeln Sie diese Änderung als sicherheitsrelevante Anpassung. Meist ist es am klarsten, die an die alte Adresse gerichtete Einladung zu widerrufen und eine neue für die neue Adresse zu erstellen. Ändern Sie den Empfänger nicht stillschweigend, während ein bereits versendeter Link gültig bleibt: Wer Zugriff auf das alte Postfach hat, könnte den Ablauf weiterhin nutzen. Dokumentieren Sie die Änderung, damit die Organisation nachvollziehen kann, was geschehen ist.
Doppelte Einladungen und bestehende Konten behandeln
Legen Sie vor dem Erstellen einer Einladung fest, wann sie als Duplikat gilt. Eine praktikable Regel ist die Kombination aus Organisation und normalisierter E-Mail-Adresse, wobei im gesamten System dieselben Normalisierungsregeln gelten. Wenden Sie keine weitreichenden Umformungen auf E-Mail-Adressen an: Manche vermeintlich offensichtlichen Gleichsetzungen sind nicht allgemein gültig. Bewahren Sie die von der Person eingegebene Adresse für die Anzeige und den Versand auf.
Besteht für dieselbe Organisation und Adresse bereits eine ausstehende Einladung, bieten Sie eine hilfreiche Aktion an: den Status anzeigen, die Einladung erneut senden oder sie widerrufen und ersetzen – abhängig von den Berechtigungen der handelnden Person. Erstellen Sie keinen zweiten Eintrag, durch den die Administration nicht mehr erkennen kann, welche Einladung gültig ist.
Gehört die E-Mail-Adresse bereits zu einem Konto, kann die Einladung diese Identität zu einer weiteren Organisation hinzufügen. Voraussetzung ist, dass sich die Person mit dem richtigen Konto authentifiziert und der Aufnahme zustimmt. Ein bestehendes Konto bedeutet nicht automatisch eine Mitgliedschaft in allen Organisationen. Gibt es mehrere Konten, die derselben E-Mail-Adresse zugeordnet werden könnten, verknüpfen Sie diese nicht automatisch. Dafür braucht es einen Verifizierungsmechanismus und eine klar definierte Identitätsregel.
Den Link schützen und die annehmende Person verifizieren
Der Link ist wie ein zeitlich begrenztes Zugangsmittel zu behandeln. Verwenden Sie einen schwer zu erratenden Token, der einer bestimmten Einladung zugeordnet ist und dessen Gültigkeit der Server überprüft. Fügen Sie der URL keine vertraulichen Informationen hinzu und vermeiden Sie, den Token in Protokollen, Analysen oder auf Seiten Dritter offenzulegen. Die Empfehlungen von OWASP zum sicheren Umgang mit Zugangsdaten und Sitzungen können als Orientierung für die Überprüfung des Entwurfs dienen.
Zeigen Sie beim Öffnen des Links genügend Kontext an, damit die Person erkennt, welcher Organisation sie beitreten soll und an welche Adresse die Einladung gesendet wurde. Verifizieren Sie vor dem Abschluss der Annahme, dass sie Zugriff auf diese E-Mail-Adresse hat. Ist sie bereits mit einer anderen Identität angemeldet, erklären Sie den Konflikt und bitten Sie sie, das Konto zu wechseln oder die Verifizierung abzuschließen. Verknüpfen Sie Identitäten nicht allein aus Bequemlichkeit.
Die Annahme muss als atomarer Vorgang ablaufen: Prüfen Sie, ob die Einladung noch aussteht und gültig ist, bestätigen Sie die Identität, erstellen Sie die Mitgliedschaft und markieren Sie die Einladung als angenommen. Versuchen zwei Anfragen gleichzeitig, denselben Link zu verwenden, darf nur eine den Vorgang abschließen. Bei einem zweiten Aufruf kann angezeigt werden, dass die Einladung bereits verwendet wurde, ohne erneut Zugriff zu gewähren.
Änderungen an Berechtigungen und Widerrufe regeln
Die Einladung kann eine anfängliche Rolle oder einen Verweis auf Berechtigungen enthalten, die bei der Annahme gelten. Entscheiden Sie, ob diese Berechtigungen bereits beim Versand festgelegt oder erst zum Zeitpunkt der Annahme abgerufen werden. Eine Festlegung beim Versand macht das ursprüngliche Angebot eindeutig. Eine spätere Abfrage kann aktuelle Änderungen berücksichtigen, aber die einladende Person überraschen. Informieren Sie in beiden Fällen über wichtige Änderungen und erweitern Sie Berechtigungen nicht ohne eine bewusste Entscheidung.
Wird die Einladung vor der Annahme widerrufen, muss der Link ungültig werden. Die eingeladene Person sollte eine neutrale Nachricht erhalten, die erklärt, dass sie diesen Vorgang nicht mehr abschließen kann. Geben Sie keine unnötigen Informationen über die Organisation preis. Werden Rolle oder E-Mail-Adresse geändert, dokumentieren Sie, wer die Änderung vorgenommen hat und wann – besonders, wenn mehrere Personen die Organisation verwalten.
Grenzfälle testen und den Ablauf beobachten
Tests sollten sowohl den reibungslosen Standardablauf als auch die Übergänge abdecken, die häufig Supportanfragen auslösen. Berücksichtigen Sie mindestens die Annahme vor und nach Ablauf, das erneute Senden bei weiterhin vorhandenem alten Link, Widerruf, Doppelklick, wiederholte Einladung, bestehendes Konto, Anmeldung mit einer anderen E-Mail-Adresse und Rollenänderung während eine Einladung aussteht.
- Prüfen Sie, dass ein verwendeter, abgelaufener oder widerrufener Token keinen Zugriff gewährt.
- Stellen Sie sicher, dass ein fehlgeschlagener E-Mail-Versand den Annahmestatus nicht versehentlich verändert.
- Vergewissern Sie sich, dass Wiederholungsversuche keine doppelten Mitgliedschaften oder Einladungen erzeugen.
- Prüfen Sie, ob die Nachrichten den nächsten Schritt erklären, ohne Daten Dritter offenzulegen.
Beobachten Sie im Produktivbetrieb die Anzahl ausstehender, abgelaufener, widerrufener und angenommener Einladungen sowie Versandfehler und die Zeit bis zur Annahme. Betrachten Sie diese Signale gemeinsam: Viele abgelaufene Einladungen können auf ungeeignete Fristen oder nicht zugestellte E-Mails hindeuten; viele erneute Sendungen können bedeuten, dass die Nachricht unklar ist oder der Ablauf stockt. Eine Kennzahl allein beweist nicht die Ursache. Ergänzen Sie sie daher durch Support-Rückmeldungen und Nutzertests.
Die zentrale Gestaltungsregel für den gesamten Ablauf ist einfach: Jede Einladung braucht einen Empfänger, einen Status, eine Frist und eine eindeutige Folge. Sind diese Entscheidungen dokumentiert, kann das Team Ausnahmen lösen, ohne Einladungen mit Konten, Mitgliedschaften oder allgemeinen Berechtigungen zu verwechseln.