

Viele Teams beantworten die Anforderung, „zu wissen, was passiert ist“, mit einer einzigen Lösung: Sie speichern sämtliche Änderungen, Zugriffe, Fehler und Nachrichten in derselben Tabelle oder demselben Logging-Werkzeug. Das Ergebnis ist meist vorhersehbar: zu viele Daten für die Untersuchung eines Vorfalls, unzureichende Nachweise bei einer Prüfung und eine unnötige Offenlegung sensibler Informationen.
Die richtige Entscheidung lautet nicht, wie viel erfasst werden soll, sondern welche Frage ein Prozess für wen und mit welcher Konsequenz beantworten können muss. Eine Person, die den Status ihres Antrags nachvollziehen möchte, ein Support-Team, das einen Integrationsfehler untersucht, und jemand, der eine angefochtene Genehmigung prüft, benötigen unterschiedliche Informationen. Auch ihre Aufzeichnungen müssen unterschiedliche Zwecke, Berechtigungen, Detailgrade und Aufbewahrungsfristen haben.
Die Trennung von funktionaler Historie, Audit-Log und operativer Nachverfolgbarkeit ermöglicht es, nachvollziehbare Prozesse zu gestalten, ohne jedes System in ein wahlloses Datenarchiv zu verwandeln. Dieser Leitfaden bietet Kriterien, um den passenden Mechanismus auszuwählen und sie zu kombinieren, wenn der Ablauf dies tatsächlich erfordert.
Drei Anforderungen, die oft verwechselt werden, aber nicht gleichwertig sind
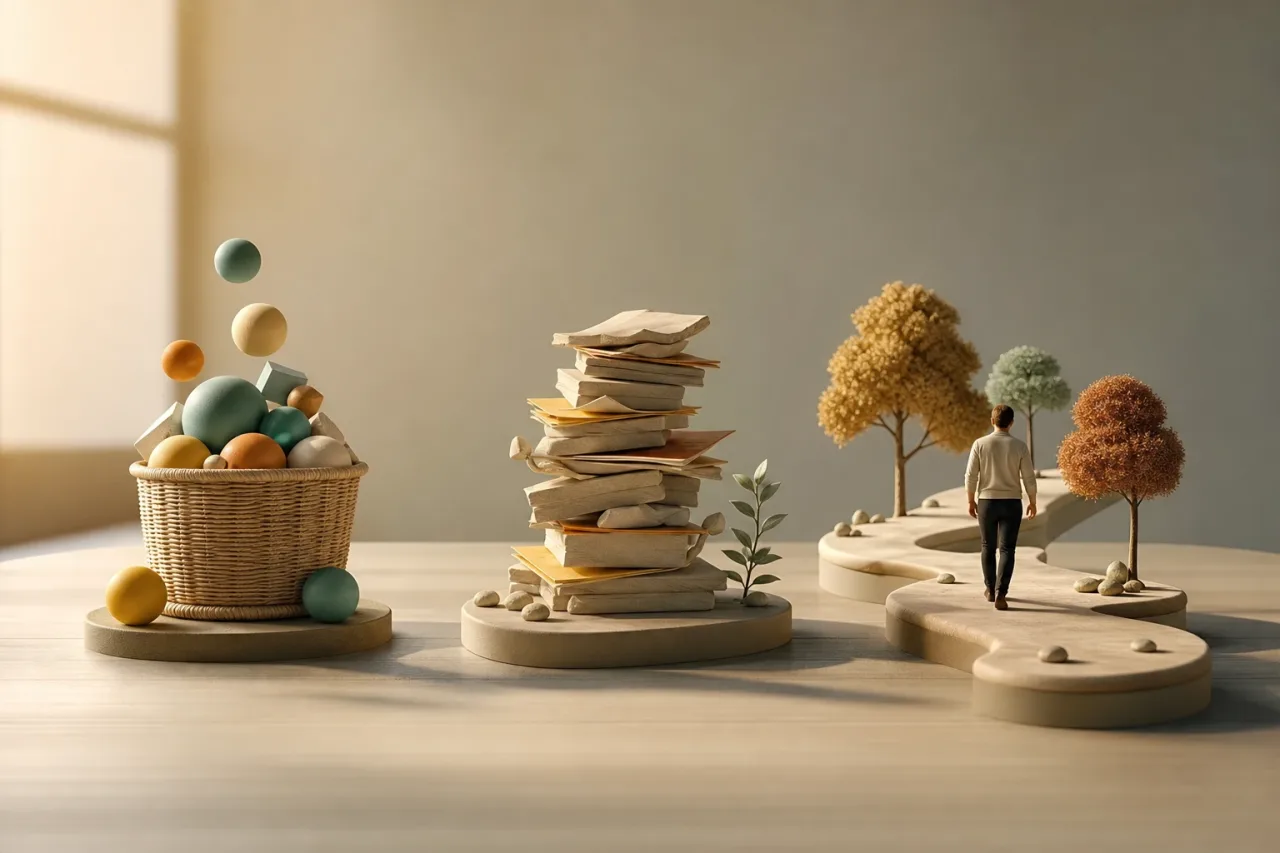
Die funktionale Historie bewahrt die Entwicklung auf, die für die Nutzung des Produkts oder die Bearbeitung eines Falls relevant ist. Dazu gehören etwa die Status eines Antrags, Kommentare zu einer Prüfung, Versionen eines Vorschlags oder der Grund, warum ein Vorgang zurückgegeben wurde. Ihr Ziel ist es, den operativen Ablauf für Nutzende und interne Teams fortzuführen.
Ein Audit-Log liefert Nachweise über wesentliche Handlungen: Wer hat was, wann, an welchem Objekt und in welchem verfügbaren Kontext getan? Es wird benötigt, wenn eine Handlung Folgen für Kontrolle, Berechtigung, Sicherheit, interne Compliance oder Verantwortlichkeit hat. Es darf nicht davon abhängen, dass die aktuelle Produktansicht die Information noch enthält oder dass die nutzende Person sie später bearbeiten kann.
Die operative Nachverfolgbarkeit ermöglicht es, einen technischen oder verteilten Prozess zu verfolgen, um seine Ausführung zu diagnostizieren. Sie verknüpft eine Anfrage mit ihren Service-Aufrufen, Warteschlangen, Synchronisierungen, Wiederholungsversuchen, Antworten und Fehlern. Sie hilft zu verstehen, an welcher Stelle ein Ablauf unterbrochen wurde, wie lange er dauerte und welche Komponente Aufmerksamkeit benötigt.
- Die Historie beantwortet: Wie hat sich dieser Fall entwickelt?
- Das Audit beantwortet: Welche relevante Handlung ist erfolgt und wer war verantwortlich?
- Die Nachverfolgbarkeit beantwortet: Welche Stationen hat die Ausführung durchlaufen und wo ist sie fehlgeschlagen?
Dasselbe Ereignis kann alle drei Mechanismen speisen, sie sollten jedoch keine undifferenzierten Kopien sein. Eine Genehmigung kann in der Historie als sichtbarer Meilenstein erscheinen, einen Audit-Eintrag mit genehmigender Person und Entscheidung erzeugen und eine Korrelations-ID tragen, um die anschließende Kommunikation mit anderen Systemen zu verfolgen.
Beginnen Sie mit den Fragen und ihren Folgen
Bevor Sie Felder oder Werkzeuge festlegen, listen Sie die Tatsachen auf, die der Prozess rekonstruieren können muss. Ordnen Sie anschließend jede Tatsache einer konkreten Anforderung zu. Diese Reihenfolge vermeidet den verbreiteten Fehler, das Format eines technischen Logs als universelle Aufzeichnung zu übernehmen.
- Definieren Sie den Fall oder die Analyseeinheit. Das kann ein Antrag, eine Bestellung, ein Konto, eine Genehmigung oder eine konkrete Ausführung sein.
- Formulieren Sie die spätere Frage. Beispielsweise: „Warum wurde abgelehnt?“, „Wer hat die Berechtigung geändert?“ oder „Warum wurde die Benachrichtigung nicht zugestellt?“.
- Ermitteln Sie die Folgen, wenn die Frage nicht beantwortet werden kann. Unterscheiden Sie zwischen operativen Unannehmlichkeiten, Vertrauensverlust, Sicherheitsrisiko, Konflikten zwischen Teams oder der Unfähigkeit, einen Fehler zu korrigieren.
- Bestimmen Sie die berechtigte Zielgruppe. Antragstellende, Support, Betrieb, Prozessverantwortliche und technische Teams benötigen nicht denselben Detailgrad.
- Legen Sie den Zeithorizont fest. Der Nutzen einer Debugging-Kennung kann auf Tage begrenzt sein; der einer Entscheidung kann sich über den gesamten Lebenszyklus des Falls erstrecken.
Es gibt klare Anzeichen dafür, dass ein Audit erforderlich ist: Änderungen an Berechtigungen, Genehmigungen, Delegierungen, das Ersetzen von Dokumenten, Datenexporte, Zugriffe auf sensible Informationen, Änderungen an Regeln und administrative Vorgänge. In diesen Situationen genügt es nicht zu sagen, „das System zeigt den aktuellen Status“. Es ist notwendig, die Tatsache zu bewahren, dass eine Handlung stattgefunden hat, sowie den Mindestkontext für ihre Bewertung.
Wenn das Ziel hingegen darin besteht, einen Antrag zu bearbeiten oder seine normale Entwicklung zu verstehen, reicht eine funktionale Historie häufig aus. Tritt das Problem erst beim Zusammenspiel mehrerer Services oder bei Wiederholungsversuchen auf, hat die operative Nachverfolgbarkeit Vorrang.
Was erfasst werden sollte: ein angemessenes Ereignismodell
Die Qualität einer Aufzeichnung steigt nicht allein dadurch, dass weitere Spalten hinzugefügt werden. Ein brauchbares Modell erfasst die Attribute, mit denen die vorgesehene Frage beantwortet werden kann, und lässt jene weg, die weder Nachweis noch Diagnose unterstützen.
Ereignisse der funktionalen Historie
Erfassen Sie Meilensteine, die den fachlichen Verlauf erklären: Erstellung, Einreichung, Validierung, Rückgabe, Genehmigung, Ablehnung, Stornierung, Abschluss und für den Fall relevante Kommunikation. Nehmen Sie eine verständliche Zusammenfassung der Änderung und, sofern hilfreich, den angegebenen Grund auf.
- Fallkennung sowie vorheriger und neuer Status.
- Zeitpunkt des Meilensteins und gegebenenfalls sichtbarer Akteur.
- Zugehöriger Grund oder Kommentar.
- Verweis auf zugehörige Dokumente, Versionen oder Entscheidungen.
Audit-Ereignisse
Erfassen Sie Handlungen mit Auswirkungen, nicht jede Interaktion mit der Benutzeroberfläche. Bewahren Sie für jeden Eintrag Akteur, Handlung, betroffenes Objekt, Zeitpunkt, Ergebnis und den notwendigen Kontext auf, um die Tatsache zu interpretieren. Wenn eine Entscheidung von einer Regel oder einem externen Nachweis abhängt, speichern Sie einen überprüfbaren Verweis auf die anwendbare Version, nicht zwingend eine vollständige Kopie sensibler Informationen.
- Erstellung, Änderung oder Entzug von Berechtigungen und Rollen.
- Genehmigung, Ablehnung, Delegierung oder Aufhebung von Entscheidungen.
- Änderung kritischer Daten, Konfigurationen oder Regeln.
- Zugriff, Download, Export oder Freigabe, wenn sensible Informationen betroffen sind.
- Spätere Korrekturen, die eine Entscheidung oder relevante Daten verändern.
Ereignisse der operativen Nachverfolgbarkeit
Verknüpfen Sie die Komponenten über eine Korrelations-ID. Erfassen Sie sendenden und empfangenden Service, Vorgang, Zeitstempel, Ergebnis, Fehlercode, Anzahl der Wiederholungsversuche und einen sicheren Verweis auf den Fall. Vermeiden Sie es standardmäßig, vollständige Anfrageinhalte, Geheimnisse, Tokens oder personenbezogene Daten einzubeziehen.
correlation_id=8f31...
case_id=antrag-204
service=validierung
operation=daten_pruefen
result=fehler
retry=2
Eine praktische Regel: Speichern Sie frühere und spätere Werte nur, wenn die Wertänderung wesentlich ist, um eine Entscheidung zu erklären, einen Streitfall zu klären oder den Zustand wiederherzustellen. Bei sensiblen Feldern kann es vorzuziehen sein, festzuhalten, dass sich das Feld geändert hat, wie es klassifiziert ist und auf welche geschützte Version verwiesen wird, statt den Inhalt in jedem Ereignis offenzulegen.
Unveränderbarkeit, Korrekturen und die Qualität von Nachweisen
Ein Audit-Log verliert seinen Wert, wenn jemand seine Einträge stillschweigend bearbeiten kann. Auditierbare Handlungen sollten nur ergänzt werden können: Wenn ein Fehler vorliegt, wird eine Korrektur hinzugefügt, die auf das ursprüngliche Ereignis verweist, den Grund benennt und deutlich macht, welche Interpretation gilt. Die Vergangenheit wird nicht gelöscht, damit es den Anschein hat, sie habe nie stattgefunden.
Das bedeutet nicht, dass alle Daten unveränderbar sein müssen. Die funktionale Historie kann durch spätere Informationen ergänzt werden, etwa durch eine Erläuterung oder ein aktualisiertes Dokument, sofern das Design den Unterschied zwischen dem aktuellen Zustand und bereits eingetretenen Meilensteinen deutlich macht. Die operative Nachverfolgbarkeit erlaubt dagegen häufigere Bereinigungsprozesse und eine automatische Datenbereinigung, weil ihr Hauptzweck technischer Natur ist.
Überprüfen Sie auch die Qualität der Quelle. Wenn eine Integration Ereignisse asynchron schreibt, besteht das Risiko, dass der Vorgang abgeschlossen wird, aber keine Aufzeichnung entsteht, oder dass ein Eintrag nach einem Wiederholungsversuch doppelt erscheint. Entwerfen Sie eindeutige Ereigniskennungen, kennzeichnen Sie Quelle und Ergebnis des Schreibvorgangs und behandeln Sie mehrfache Zustellungen als erwartbares Szenario. Das Fehlen eines kritischen Ereignisses muss erkennbar sein und darf nicht nur ein Verdacht sein, der von der manuellen Prüfung mehrerer Systeme abhängt.
Abfragen, Berechtigungen und Aufbewahrung: Hier wird das Design nützlich
Eine Aufzeichnung schafft nur dann Wert, wenn sie abgefragt werden kann, ohne mehr offenzulegen als nötig. Gestalten Sie Ansichten danach, welche Arbeit sie unterstützen sollen, nicht danach, wie die Daten gespeichert wurden.
- Fallansicht: eine klare Zeitleiste zur Rekonstruktion der funktionalen Entwicklung in fachlicher Sprache.
- Prüfungsansicht: auditierbare Handlungen, Akteur, Datum, Ergebnis, Verweise und relevante Änderungen.
- Vorfallsansicht: Suche nach Korrelations-ID, System, Fehler, Zeitraum und Wiederholungsversuchen.
Trennen Sie Leseberechtigungen und Administration. Wer einen Prozess bearbeitet, muss möglicherweise die Historie eines Antrags sehen, aber nicht die technischen Details seiner Integrationen. Das technische Team benötigt möglicherweise Ausführungsmetadaten, aber nicht den Inhalt zugehöriger Dokumente. Und Personen, die die Plattform administrieren, sollten Audit-Logs nicht verändern können, ohne dass diese Handlung selbst wiederum nachvollziehbar ist.
Die Aufbewahrung sollte je nach Aufzeichnungsart festgelegt werden. Detaillierte Traces unbegrenzt aufzubewahren erhöht Kosten, Rauschen und die Angriffsfläche. Wird ein Genehmigungsnachweis zu früh gelöscht, verliert der Prozess seine Erklärbarkeit. Dokumentieren Sie für jede Ereignisklasse ihren Zweck, ihre verantwortliche Stelle, den berechtigten Zugriff, die Überprüfungsfrist und das Kriterium für Löschung oder Anonymisierung.
Beispiel: ein Antrag mit Formular, Genehmigung und Integration
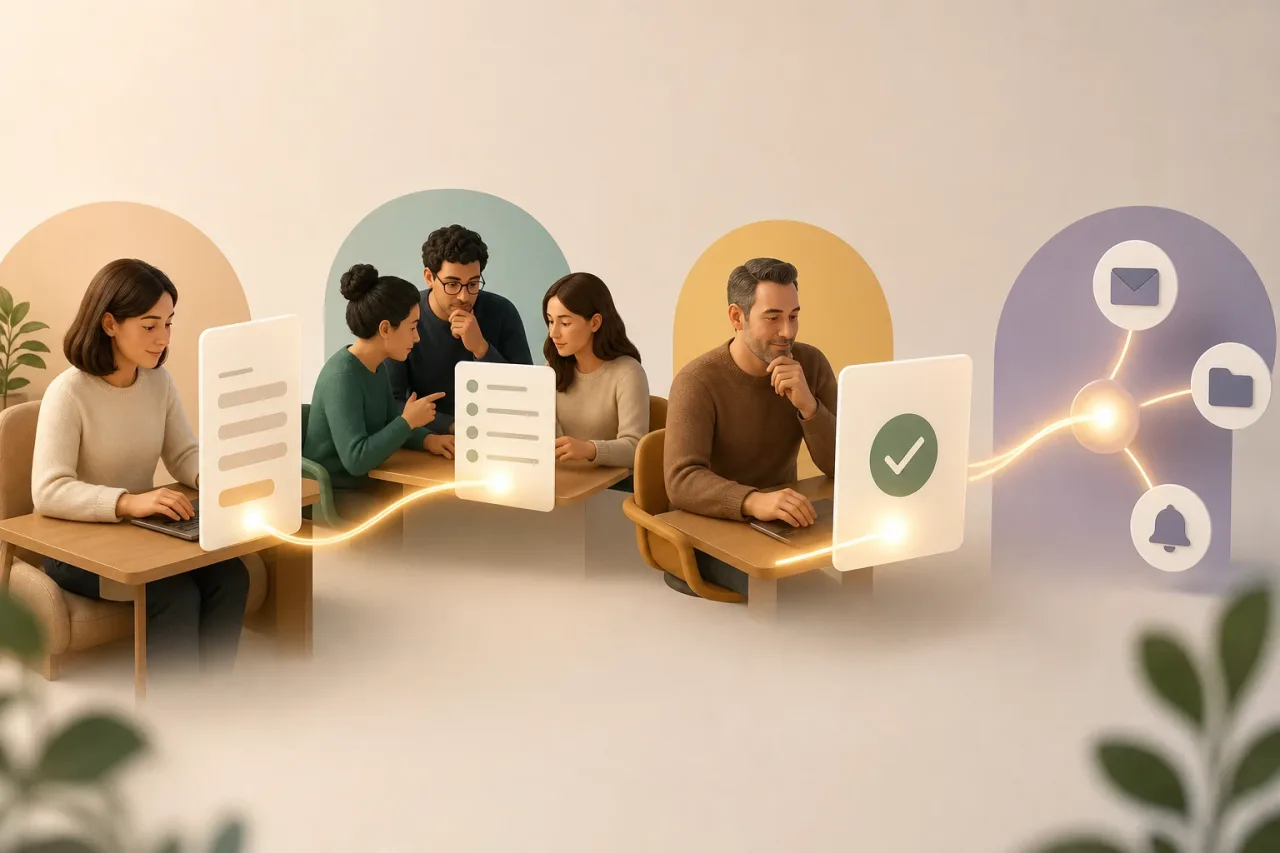
Stellen Sie sich einen Antrag vor, den eine Person über ein Formular einreicht. Ein Team validiert ihn, eine verantwortliche Person genehmigt ihn, und das System übermittelt das Ergebnis über eine Integration.
Die funktionale Historie würde Folgendes anzeigen: Antrag erstellt, Informationen angefordert, Daten bereitgestellt, Validierung abgeschlossen, Genehmigung oder Ablehnung sowie Kommunikation versendet. Das ist die Abfolge, die Support und Fallverantwortliche benötigen, um Anfragen zu bearbeiten.
Das Audit-Log würde Folgendes erfassen: die Identität der genehmigenden Person, Zeitpunkt, Entscheidung, Version der anwendbaren Regel, Änderungen der verantwortlichen Person, außergewöhnliche Zugriffe und jede spätere Änderung der Entscheidung. Wird die Genehmigung widerrufen, wird ein neuer Eintrag mit Begründung ergänzt; die vorherige Tatsache wird nicht ersetzt.
Die operative Nachverfolgbarkeit würde die Formularübermittlung, die Validierung, den Integrationsaufruf und die Zustellung der Kommunikation über eine gemeinsame Kennung verbinden. Wenn die Nachricht nicht ankommt, kann der Betrieb Fehler und Wiederholungsversuche auffinden, ohne die fachliche Historie manuell durchsuchen zu müssen.
Die ausgereifte Entscheidung besteht nicht darin, einen der drei Ansätze auszuwählen. Sie besteht darin, jeden für seine Aufgabe einzusetzen, seine Grenzen festzulegen und regelmäßig zu prüfen, ob tatsächliche Fragen schnell, mit ausreichenden Nachweisen und mit einem der Sensibilität der Daten angemessenen Zugriff beantwortet werden.