

Dateiuploads wirken zunächst wie eine einfache Funktion: Eine Person wählt ein Dokument aus und sendet es ab. Doch diese Entscheidung beeinflusst Nutzererlebnis, Sicherheit, Betriebskosten und Skalierbarkeit des Produkts. Ein gelegentlich hochgeladenes Bild in einem Formular stellt andere Anforderungen als Hunderte große Videos oder Dokumente, die vor ihrer Bereitstellung geprüft werden müssen.
Die entscheidende Frage ist nicht, welche Architektur moderner ist, sondern welche Komponenten die Daten erhalten sollen und welche Prüfungen für jede Datei erforderlich sind, bevor sie als gültig gilt. Bei vielen Produkten stehen zwei Möglichkeiten zur Wahl: Die Datei wird über den Anwendungsserver übertragen oder der Browser lädt sie direkt in einen Objektspeicher hoch, wobei der Server die Berechtigung erteilt.
Beschreiben Sie den Ablauf, bevor Sie die Architektur auswählen
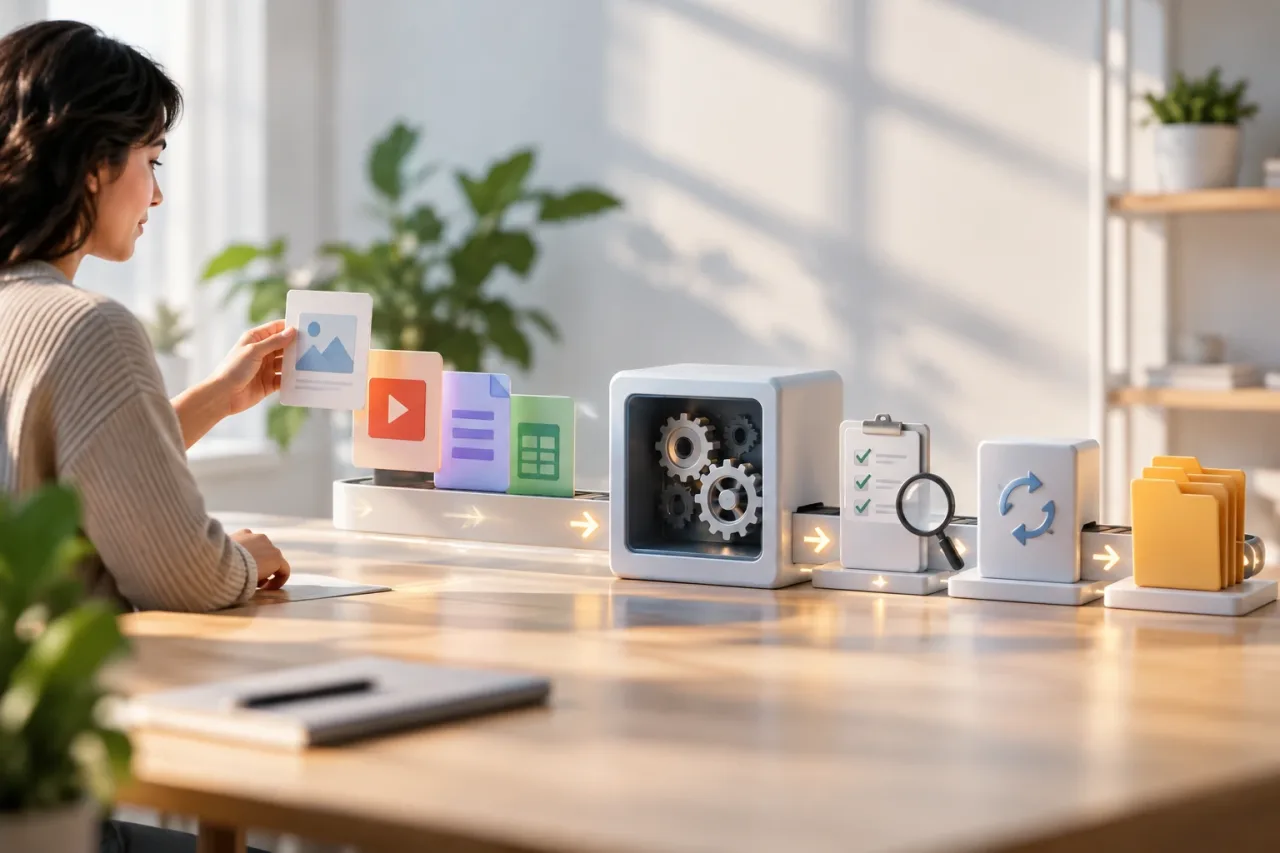
Halten Sie zunächst fest, was vom Moment der Dateiauswahl bis zu ihrer Nutzung durch einen anderen Teil des Produkts geschieht. Klären Sie, wer Dateien hochlädt, welche Formate zulässig sind, welche maximale Größe sinnvoll ist, ob mehrere Uploads gleichzeitig möglich sein sollen und was nach dem Empfang geschieht. Legen Sie außerdem fest, ob eine Datei sofort verfügbar sein darf oder zunächst geprüft, umgewandelt oder analysiert werden muss.
Es lohnt sich, drei häufig verwechselte Vorgänge klar zu trennen: eine Datei empfangen, sie speichern und sie zur Nutzung freigeben. Eine erfolgreich abgeschlossene Übertragung beweist weder, dass der Inhalt sicher ist, noch dass er zur betreffenden Person gehört oder den Produktregeln entspricht. Werden diese Schritte getrennt modelliert, lässt sich die Architektur ändern, ohne die Geschäftsregeln anzutasten.
- Begleitet die Datei lediglich einen kleinen, einfachen Vorgang, sollte eine leicht zu entwickelnde und zu betreibende Lösung Vorrang haben.
- Sind Dateigröße, Uploadvolumen oder Übertragungsdauer relevant, sollten Sie prüfen, wie sich vermeiden lässt, dass der gesamte Datenverkehr durch die Anwendung läuft.
- Muss eine Datei geprüft, verarbeitet oder freigegeben werden, bilden Sie diesen Status ausdrücklich ab, statt nach dem Upload automatisch von einer sofortigen Nutzbarkeit auszugehen.
Upload über den Anwendungsserver
Bei diesem Modell sendet der Browser die Datei an einen Endpunkt der Anwendung. Der Server authentifiziert die Anfrage, setzt Prüfungen durch und speichert den Inhalt anschließend im ausgewählten Speicher. Der Ablauf ist oft leicht nachvollziehbar, weil der Upload denselben Einstiegspunkt nutzt wie andere Vorgänge des Produkts.
Diese Lösung eignet sich, wenn Dateien klein oder mittelgroß sind, das erwartete Volumen begrenzt ist und jede Anfrage im Rahmen eines konkreten Geschäftsablaufs geprüft werden muss. Auch für eine erste Produktversion kann sie praktisch sein: Es gibt weniger sichtbare Komponenten, die koordiniert werden müssen, und der Server kann den Empfang einem Konto oder Datensatz zuordnen, ohne dem Browser direkten Zugriff auf den Speicher zu geben.
Schwieriger wird es, wenn der Server große Datenmengen vermitteln muss. Die Anwendung muss lange Verbindungen aufrechterhalten und Inhalte übertragen, obwohl ihre Hauptaufgabe nicht die Speicherung ist. Das kann Kapazitäten binden, mit normalen Anfragen konkurrieren und die Auswirkungen von Zeitüberschreitungen oder Verbindungsabbrüchen verstärken. Prüfen Sie Größen- und Zeitlimits entlang des gesamten Übertragungswegs – vom Browser über Proxys und Server bis zum endgültigen Speicher. Nur eines dieser Limits anzupassen, löst die übrigen nicht.
Direkter Upload in einen Objektspeicher
Bei einem direkten Upload überträgt der Browser die Datei in den Speicher, ohne dass der Inhalt den Anwendungsserver durchläuft. Der Server bleibt dennoch erforderlich: Er authentifiziert die Person, entscheidet über ihre Uploadberechtigung, legt die Bedingungen für den Vorgang fest und steuert den weiteren Ablauf. Die Anwendung darf sich nicht auf Browserdaten verlassen, um eigenständig zu entscheiden, wer berechtigt ist oder welchen Speicherort die Person verwenden darf.
Dieses Muster kann die Übertragungslast auf den Anwendungsservern verringern und ist bei großen Dateien, vielen Uploads oder langen Verbindungen hilfreich. Im Gegenzug muss das Produkt mehrere Schritte koordinieren: einen Upload vorbereiten oder identifizieren, die Übertragung autorisieren, ihr Ergebnis empfangen und den Dateistatus aktualisieren. Wird der Upload im Speicher abgeschlossen, während die Anwendung ihren Datensatz nicht aktualisiert, können beide Seiten nach einem Zwischenfehler auseinanderlaufen.
Führen Sie deshalb eindeutige Status wie „ausstehend“, „empfangen“, „in Prüfung“ und „verfügbar“ ein und legen Sie fest, wie Abweichungen abgeglichen werden. Berechtigungen sollten eng begrenzt und zeitlich befristet sein. Legen Sie keine dauerhaften Zugangsdaten offen und erteilen Sie einer temporären Berechtigung nicht mehr Zugriff auf Vorgänge oder Speicherorte als nötig. Dieser Ansatz bringt zusätzliche Integrations- und Betriebsaufgaben mit sich; er ist nicht automatisch sicherer oder einfacher.
Praktische Kriterien für die Entscheidung
Vergleichen Sie beide Optionen anhand der tatsächlichen Produktanforderungen und Einschränkungen, nicht allein auf Grundlage optimistischer Prognosen. Die Architektur kann sich weiterentwickeln: Ein einfacher Einstieg ist vertretbar, wenn das Risiko beherrscht wird, die Grenzen bekannt sind und es klare Anzeichen dafür gibt, wann die Lösung überprüft werden muss.
- Dateigröße und Volumen: Je größer die Dateien und je mehr Uploads gleichzeitig stattfinden, desto wichtiger ist es, nicht jedes Byte durch die Anwendung zu leiten. Planen Sie kritische Fälle anhand der maximal zulässigen Produktgrenzen, nicht anhand der durchschnittlichen Dateigröße.
- Verbindung: Abbrüche, langsame Netzwerke und das versehentliche Schließen der Seite beeinträchtigen lange Übertragungen stärker. Prüfen Sie, ob ein erneuter Upload von Anfang an genügt oder ob fortsetzbare Übertragungen nötig sind. Versprechen Sie eine Fortsetzung nach Unterbrechungen nur, wenn sie durchgängig implementiert ist.
- Sicherheit und Geschäftsablauf: Legen Sie fest, ob Berechtigungen an eine Person, ein Objekt oder eine Prozessphase gebunden sein müssen und ob Inhalte bis zur Prüfung unzugänglich bleiben sollen.
- Nachgelagerte Verarbeitung: Müssen Informationen extrahiert, Varianten erzeugt oder Inhalte geprüft werden, gestalten Sie die Verarbeitung als eigenen Schritt. Sorgen Sie außerdem dafür, dass der Status für die Person erkennbar ist.
- Betrieb: Vergleichen Sie die Komplexität mit dem, was das Team dauerhaft betreiben kann. Berücksichtigen Sie Berechtigungen, Warnmeldungen, die Bereinigung verwaister Objekte und den Umgang mit Teilfehlern.
Dateien prüfen und schützen
Prüfen Sie vor der Annahme eines Uploads die Anfrage und führen Sie nach dem Empfang alle erforderlichen Kontrollen erneut durch. Zu Beginn sollten Sie Identität, Berechtigungen, zulässige Größe, Dateianzahl und den Bezug zum angefragten Vorgang prüfen. Kontrollieren Sie anschließend auf dem Server oder in einem vertrauenswürdigen Prozess den tatsächlich empfangenen Inhalt: Der vom Browser angegebene Name und Dateityp reichen nicht aus, um den Inhalt sicher zu bestimmen.
Begrenzen Sie Zugriffe, damit private Dateien nicht versehentlich öffentlich werden. Verwenden Sie interne Referenzen, statt einen vom Nutzer angegebenen Pfad oder Namen als Berechtigungsnachweis zu behandeln. Falls das Produkt Downloads ermöglicht, legen Sie fest, wer Dateien herunterladen darf und wie lange. Temporäre Links ersetzen nicht die Berechtigungsprüfung im Ablauf, der diese Links ausstellt.
Nicht vertrauenswürdige Dateien können außerdem Ressourcen beanspruchen oder unerwartete Inhalte enthalten. Begrenzen Sie Größe und Formate nach dem tatsächlichen Bedarf, verarbeiten Sie Dateien nicht mit unnötig weitreichenden Rechten und halten Sie sie isoliert, bis die erforderlichen Prüfungen abgeschlossen sind. Bei besonderen Risiken sollten Sie die für den Dateityp und den Produktkontext geltenden Sicherheitsempfehlungen berücksichtigen.
Nutzererlebnis und täglicher Betrieb
Ein Fortschrittsbalken ist nur dann hilfreich, wenn er verständliche Informationen anzeigt und einen Stillstand nicht verschleiert. Zeigen Sie den Status jeder Datei an, ermöglichen Sie bei Bedarf den Abbruch und bieten Sie bei Fehlern eine klare nächste Handlung. Legen Sie fest, welche Fehler einen erneuten Versuch erlauben, und verhindern Sie, dass dadurch Duplikate oder mehrere scheinbar gültige Versionen entstehen. Bei längeren Abläufen sollten Sie mitteilen, dass der Upload abgeschlossen ist, die Datei aber noch geprüft wird, statt beide Schritte als einen einzigen darzustellen.
Beobachten Sie im Produktivbetrieb Erfolgs- und Fehlerraten, Uploaddauer, Abbrüche und Validierungsfehler. Protokollieren Sie Vorgangskennungen und Status, vermeiden Sie aber sensible Inhalte und für die Fehlerdiagnose unnötige Daten. Legen Sie Regeln für unvollständige Uploads und nicht mehr benötigte Dateien im Prüfstatus fest. Ohne Bereinigung entstehen Unordnung und Kosten, und es wird unklar, welche Version aktuell ist.
Checkliste vor der Umsetzung
- Dokumentieren Sie die erwarteten Dateigrößen, Formate, Mengen und Berechtigungen, einschließlich der jeweiligen Höchstwerte.
- Wählen Sie zwischen Übertragung über den Server und direktem Upload anhand der Übertragungslast und der Betriebskapazität des Teams.
- Legen Sie Uploadstatus und die Bedingungen fest, unter denen eine Datei genutzt oder heruntergeladen werden darf.
- Testen Sie zu große Dateien, unzulässige Formate, Verbindungsabbrüche, wiederholte Anfragen und Fehler bei der Aktualisierung des Datensatzes.
- Prüfen Sie, dass niemand Dateien anderer Personen lesen, ersetzen oder ihnen zuordnen kann.
- Richten Sie Messwerte, Warnmeldungen und die Bereinigung unvollständiger Übertragungen ein.
Zusammengefasst gilt: Die beste Architektur erfüllt die Anforderungen an Sicherheit und Nutzererlebnis, ohne eine Komplexität einzuführen, die das Team nicht betreiben kann. Bei kleinen Uploads kann die Übertragung über die Anwendung ausreichen. Bei großen oder häufigen Übertragungen kann ein direkter Upload die Anwendung entlasten, sofern Berechtigungen, Status und Abgleich sorgfältig gestaltet sind. Überprüfen Sie die Entscheidung, wenn sich Dateigrößen, Volumen oder die Nutzung der Dateien im Produkt ändern.