

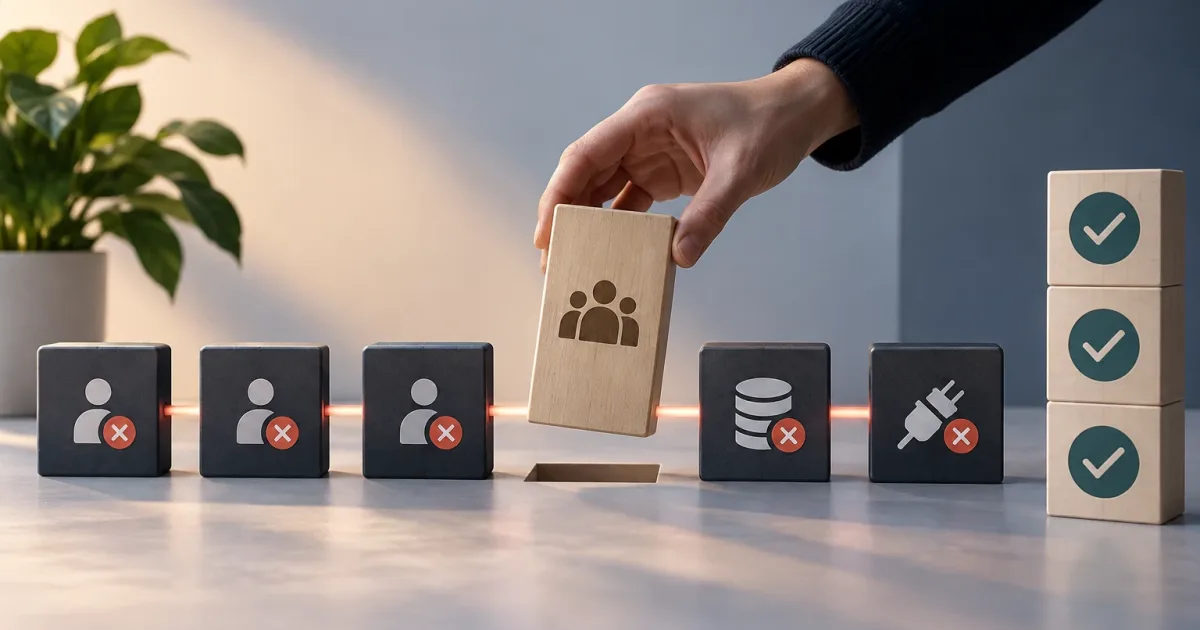
Bei einem B2B-SaaS besteht die Kündigung eines Kunden selten darin, einfach einen Benutzer zu deaktivieren. Eine Organisation kann Dutzende Personen, gemeinsam genutzte Daten, Zugangsdaten, Automatisierungen und Verbindungen zu anderen Systemen umfassen. Wird nur das Hauptkonto geschlossen, können Zugriffe aktiv bleiben. Werden dagegen sofort alle Daten gelöscht, gehen möglicherweise Informationen verloren, die für einen Export, eine geltende Verpflichtung oder die Klärung eines Vorfalls benötigt werden.
Der Kündigungsprozess für SaaS-Kunden sollte eine Anfrage in eine kontrollierte Abfolge mit klaren Verantwortlichkeiten, Abbruchbedingungen und Nachweisen für den Abschluss überführen. Es geht nicht nur darum, neue Anmeldungen zu verhindern: Auch für den Tenant, seine Daten und die Abhängigkeiten zum übrigen Dienst muss festgelegt werden, was geschieht.
Die Kündigung einer Organisation ist nicht die Deaktivierung eines Benutzers
Der Lebenszyklus eines einzelnen Kontos ist vergleichsweise überschaubar: Zugangsdaten werden entzogen und gegebenenfalls Aufgaben übertragen. Eine Kundenorganisation kann hingegen Eigentümerin eines Arbeitsbereichs oder Tenants sein, in dem Benutzer, Rollen, Konfigurationen, Dateien, Integrationen und gemeinsam genutzte Ressourcen zusammenkommen.
Bevor Sie den Ablauf umsetzen, sollten Sie ermitteln, wofür die Organisation im Produkt steht und welche Elemente nicht zu ihr gehören. Ein Integrationszugang kann beispielsweise dem Tenant zugeordnet sein, zugleich aber Aktionen in einem System des Kunden ermöglichen. Eine Automatisierung kann einer Person gehören, die das Unternehmen verlässt, und zugleich Abläufe anderer Benutzer beeinflussen. Das Inventar sollte sowohl die Eigentumsverhältnisse als auch den Wirkungsbereich jeder Ressource abbilden und sich nicht auf eine Mitgliederliste beschränken.
- Benutzer und Sitzungen: Mitglieder, Administratoren, ausstehende Einladungen, Tokens und aktive Sitzungen.
- Tenant-Ressourcen: Daten, Dateien, Konfigurationen, Projekte und Betriebsprotokolle.
- Verbindungen: Integrationen, Schlüssel, Webhooks, Synchronisierungen und geplante Aufgaben.
- Gemeinsam genutzte Abhängigkeiten: Ressourcen oder Abläufe, die andere Organisationen oder den Betrieb des Anbieters beeinflussen könnten.
Legen Sie fest, wer die Kündigung veranlasst und wann sie angehalten werden kann
Der Auslöser muss eindeutig sein, etwa eine von einer autorisierten Person bestätigte Anfrage oder ein genehmigter Statuswechsel im Abonnementsystem. Akzeptieren Sie nicht jede Anfrage, die über irgendeinen beliebigen Kanal eingeht. Definieren Sie, wie Identität und Berechtigung der antragstellenden Person geprüft werden und wer Unstimmigkeiten klären darf.
Legen Sie außerdem Abbruchbedingungen fest, bevor unumkehrbare Aktionen ausgeführt werden. Möglicherweise müssen ein offener Exportauftrag, ein Streit über Eigentumsrechte, ein kritischer Vorfall oder eine in den geltenden Vereinbarungen festgelegte ausstehende Verpflichtung geprüft werden. Diese Beispiele legen für sich genommen nicht fest, was rechtlich oder vertraglich erforderlich ist. Das zuständige Team muss die Anforderungen für jeden Einzelfall bestätigen.
Eine einfache Zustandsmaschine hilft, mehrdeutige Abschlüsse zu vermeiden. Mögliche Zustände sind: Anfrage eingegangen, Prüfung ausstehend, Kündigung geplant, Zugriff entzogen, Daten in Bearbeitung und Vorgang abgeschlossen. Legen Sie für jeden Zustand fest, wer handelt, welcher Nachweis hinterlegt wird und welche Bedingung den Übergang zum nächsten Zustand erlaubt. Schlägt eine Prüfung fehl, muss der Ablauf angehalten und eine sichtbare Aufgabe erstellt werden, statt den Vorgang standardmäßig als abgeschlossen zu markieren.
Trennen Sie den Entzug von Zugriffen von der Datenlöschung
Das sind unterschiedliche Entscheidungen, die zu verschiedenen Zeitpunkten umgesetzt werden sollten. Nach Bestätigung der Kündigung kann der Zugriff der Organisation normalerweise gesperrt und können zugehörige Zugangsdaten widerrufen werden. Die Umgebung kann dabei vorübergehend erhalten bleiben, um Exporte oder genehmigte Prüfungen abzuschließen. Die Datenlöschung sollte einer festgelegten Richtlinie folgen und mit den geltenden Vereinbarungen und Verpflichtungen vereinbar sein.
Dokumentieren Sie, welche Daten exportiert werden können, wer einen Export beantragen darf, in welchem Format er bereitgestellt wird und wie seine Fertigstellung bestätigt wird. Versprechen Sie keine Verfügbarkeit oder Frist, die das Produkt nicht gewährleisten kann. Bei personenbezogenen Daten, Sicherheitsprotokollen oder Sicherungskopien muss das zuständige Team festlegen, wie diese behandelt werden und welche Einschränkungen gelten. Stellen Sie eine Sicherungskopie nicht als für den Kunden zugängliche Datei dar und nehmen Sie nicht an, dass das Löschen eines sichtbaren Datensatzes sofort alle Kopien beseitigt.
Für den Betrieb braucht es außerdem eine überprüfbare Definition von „gelöscht“. Das kann bedeuten, dass die Daten im Produkt nicht mehr verfügbar sind, ein Löschvorgang ausgeführt wurde oder sie weiterhin einem dokumentierten Aufbewahrungszyklus unterliegen. Halten Sie das tatsächliche Ergebnis fest und kommunizieren Sie klar, wenn Schritte noch ausstehen. Verwenden Sie keine pauschale Bestätigung, solange der Vorgang von einer weiteren Aufgabe abhängt.
Widerrufen Sie Integrationen und finden Sie vergessene Abhängigkeiten
Bei einer unvollständigen Kündigung kann ein Zugriffsweg offen bleiben, obwohl sich Benutzer nicht mehr anmelden können. Prüfen Sie die Zugangsdaten des Tenants, API-Tokens, Webhooks, autorisierte Anwendungen, Anmeldeverbindungen, Synchronisierungen und geplante Aufträge. Deaktivieren Sie gegebenenfalls auch die Zugangsdaten im verbundenen System. Ein Schlüsselwiderruf im SaaS garantiert nicht, dass das andere System eine Sitzung beendet oder eine eigene Konfiguration entfernt hat.
Prüfen Sie auch, wer Benachrichtigungen erhält, welche Abläufe von der Organisation abhängen und ob gemeinsam genutzte Ressourcen bestehen, die nicht gelöscht werden dürfen. Bei einer Integration, die von mehreren Tenants verwendet wird, ist besondere Sorgfalt erforderlich: Entfernen Sie nur die Verknüpfung mit der gekündigten Organisation, ohne andere zu beeinträchtigen. Die Prüfung sollte auf Tenant-Kennungen und ausdrücklich dokumentierten Beziehungen beruhen, nicht auf Namensähnlichkeiten oder schwer wiederholbaren manuellen Eingriffen.
- Suchen Sie nach aktiven Verbindungen und Zugangsdaten, die für die Organisation ausgegeben wurden.
- Stoppen Sie Synchronisierungen und geplante Aufgaben und prüfen Sie, dass sie nicht erneut angelegt werden.
- Entfernen Sie zugehörige Webhooks und Benachrichtigungen und überprüfen Sie das Ergebnis, wenn möglich, in beiden Systemen.
- Bestätigen Sie, dass gemeinsam genutzte Ressourcen für ihre übrigen Eigentümer verfügbar bleiben.
Ordnen Sie die Schritte und entscheiden Sie, was automatisiert wird
Ein brauchbarer Betriebsablauf kann mit der Prüfung und Erfassung der Anfrage beginnen, gefolgt von der Ermittlung der Ressourcen und Abhängigkeiten sowie der Benachrichtigung über die geplanten Maßnahmen. Anschließend lassen sich Zugriffe entziehen, Integrationen stoppen, genehmigte Exporte abschließen, die Datenrichtlinie anwenden und der Abschluss überprüfen. Die konkrete Reihenfolge hängt davon ab, wie das Produkt funktioniert. Entscheidend ist, dass eine Aktion nicht löscht, was ein späterer Schritt noch benötigt.
Automatisieren Sie wiederholbare und umkehrbare Schritte, wenn die Bedingungen eindeutig sind: etwa den Status des Tenants ändern, Sitzungen ungültig machen oder Folgeaufgaben erstellen. Behalten Sie die menschliche Freigabe für Ausnahmen bei, etwa bei strittigen Eigentumsverhältnissen, gemeinsam genutzten Ressourcen mit weitreichenden Auswirkungen oder Anfragen, die eine Auslegung vertraglicher Regelungen erfordern. Die Automatisierung muss idempotent sein: Wird ein Schritt nach einem Fehler erneut ausgeführt, darf dies keine doppelten Exporte, unkontrolliert wiederholten Benachrichtigungen oder Auswirkungen auf andere Tenants verursachen.
Weisen Sie jeder Phase eine verantwortliche Person, eine interne Bearbeitungsfrist und einen Eskalationsweg für Blockaden zu. Führen Sie ein Protokoll darüber, wer die Anfrage genehmigt hat, welche Aktionen wann und für welche Ressourcen ausgeführt wurden und mit welchem Ergebnis. Dieses Protokoll ermöglicht es, Fehler zu untersuchen und den Status des Ablaufs nachzuweisen, ohne auf verstreute Nachrichten angewiesen zu sein.
Checkliste zum Testen einer Kündigung
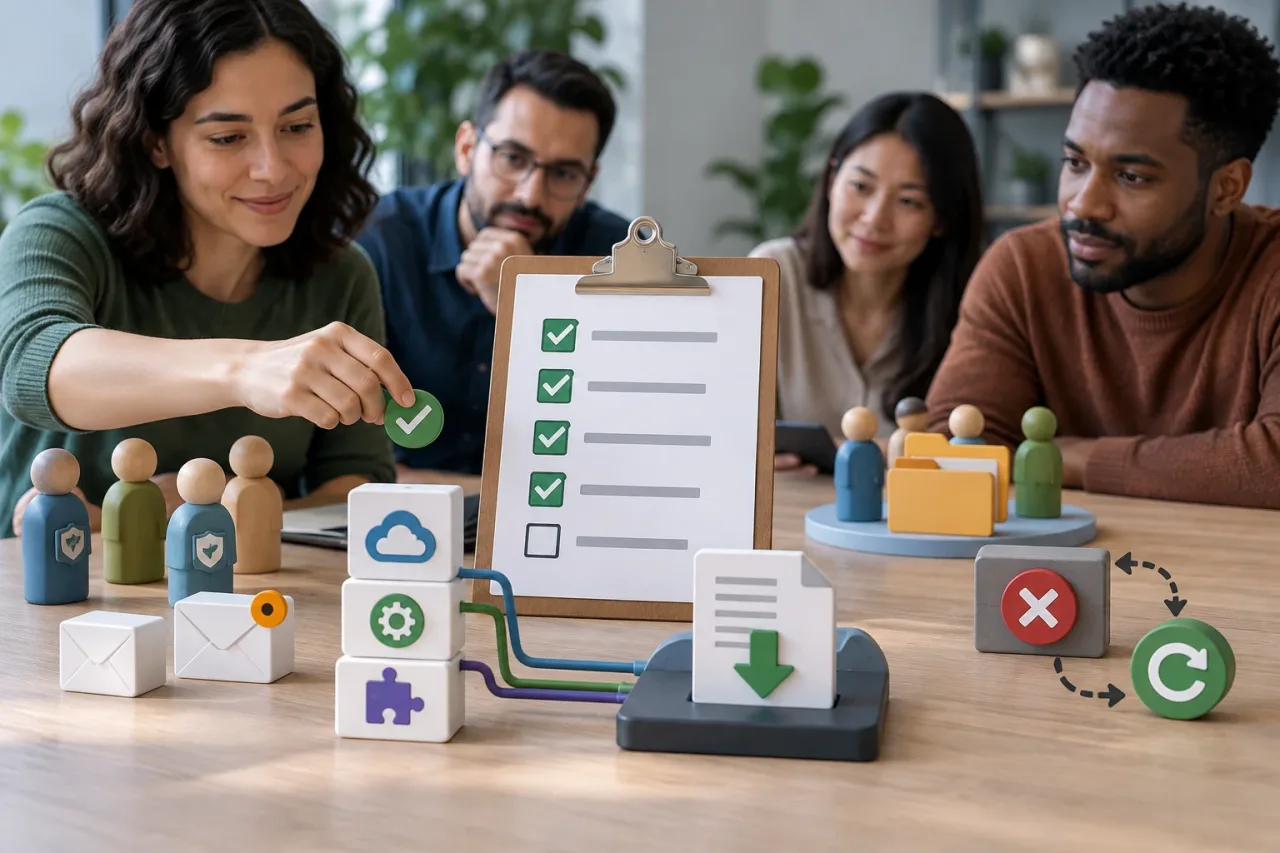
Testen Sie den Ablauf in einer kontrollierten Umgebung mit Standardfällen und Ausnahmen. Berücksichtigen Sie eine Organisation mit mehreren Administratoren, ausstehenden Einladungen, aktiven Integrationen, einem angeforderten Export und gemeinsam genutzten Ressourcen. Prüfen Sie auch, was geschieht, wenn eine Aufgabe während des Ablaufs fehlschlägt und erneut ausgeführt wird.
- Werden Identität und Berechtigung der Person geprüft, die die Kündigung beantragt?
- Gibt es einen sichtbaren Status und eine Abbruchbedingung für jede Blockade?
- Werden relevante Sitzungen, Zugangsdaten, Einladungen und API-Zugriffe entzogen?
- Werden Verbindungen und Aufgaben gestoppt, ohne andere Organisationen zu beeinträchtigen?
- Folgen Datenexport und Datenverarbeitung dokumentierten und geltenden Regeln?
- Hinterlässt jede Aktion ein überprüfbares Ergebnis, auch bei Fehlern und Wiederholungen?
- Bestätigt eine abschließende Prüfung, dass keine Zugriffe oder Abhängigkeiten aktiv geblieben sind?
Legen Sie diese letzte Prüfung als Abschlusskriterium fest und nicht als bloßen Verwaltungsschritt. Der Vorgang ist beendet, wenn die vorgesehenen Maßnahmen überprüft wurden, Ausnahmen eine verantwortliche Person haben und ausstehende Daten präzise beschrieben sind. So hängt die Kündigung nicht mehr vom Gedächtnis des Teams ab, sondern wird zu einem wiederholbaren, sicheren und nachvollziehbaren Prozess.