Die Veröffentlichung einer API garantiert nicht, dass andere Teams sie problemlos nutzen können. Die Integration hängt auch davon ab, wie sie Zugang erhalten, Informationen finden, ihre Zugangsdaten testen und verstehen, was bei einem Fehler zu tun ist. Wenn jeder Nutzer ein Gespräch braucht, um seinen ersten Vorgang abzuschließen, gibt es Reibung im Produkt – selbst wenn die API technisch funktioniert.
Um die Erfahrung zu verbessern, sollte die Einführung als nachvollziehbarer Ablauf betrachtet werden: vom ersten Schritt bis zum erfolgreichen Vorgang mit den erwarteten Berechtigungen und Daten. Ziel ist nicht, jede Rückfrage auszuschließen, sondern typische Anwendungsfälle selbstständig zu ermöglichen und bei Ausnahmen klare Unterstützung anzubieten.
Was eine API leicht integrierbar macht
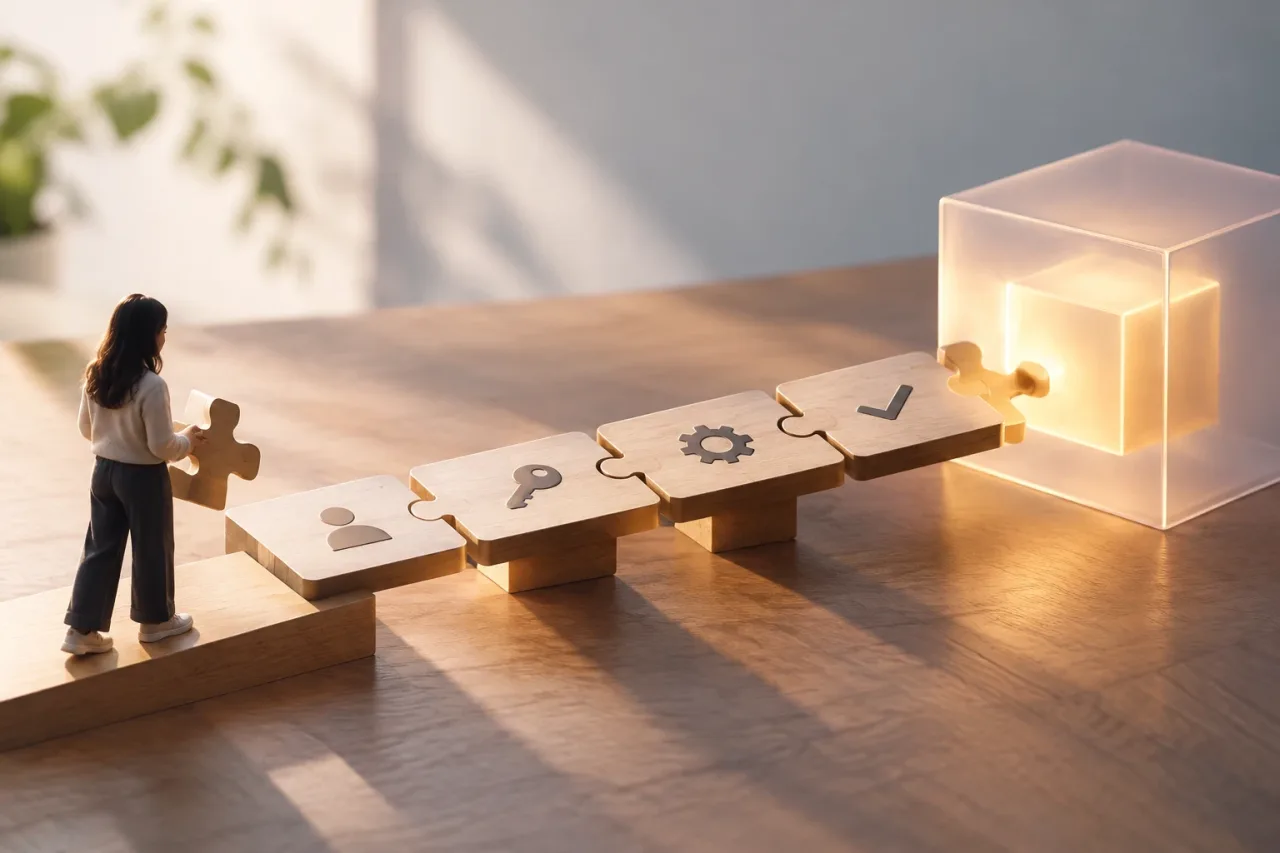
Eine API ist leicht integrierbar, wenn ein externes Team versteht, welches Problem sie löst, rechtmäßig Zugang erhält, einen ersten Aufruf ausführt und das Ergebnis überprüft, ohne wesentliche Schritte erraten zu müssen. Viele Endpunkte, umfangreiche Dokumentation oder ein optisch ansprechendes Portal reichen dafür nicht aus. Entscheidend ist, dass die benötigten Elemente einen zusammenhängenden Weg bilden.
Wiederholte Fragen dazu, wo Zugangsdaten erhältlich sind, welche Berechtigungen beantragt werden müssen oder welches Format ein Vorgang erwartet, sind ein Hinweis auf mögliche Reibung. Prüfen Sie auch, ob Nutzer nach der Authentifizierung abbrechen, ähnliche Fehler wiederholt auftreten oder interne Unterstützung zur Interpretation von Antworten nötig ist. Diese Hinweise beweisen für sich genommen nicht, dass die Dokumentation das Problem ist: Hindernisse können ebenso beim Zugang, bei der Konfiguration, im Produkt oder bei der Kompatibilität liegen.
Grenzen Sie vor Änderungen den häufigsten Anwendungsfall ein und legen Sie fest, was als Erfolg gilt. Eine erfolgreiche Antwort genügt beispielsweise nicht, wenn der Vorgang nicht den Effekt erzielt, den der Nutzer benötigt. Das Design sollte sich am ersten erfolgreichen Vorgang orientieren, nicht am ersten API-Aufruf.
Den Weg vom Zugang bis zum Ergebnis abbilden
Gehen Sie die Erfahrung aus der Sicht eines Teams durch, das den Dienst noch nie genutzt hat. Notieren Sie jede Entscheidung, jede benötigte Angabe und jede Berechtigung. Eine einfache Übersicht kann folgende Schritte enthalten:
- Zweck erkennen: herausfinden, welches Problem die API löst, für wen sie verfügbar ist und welche Voraussetzungen gelten.
- Zugang beantragen oder aktivieren: verstehen, wie Zugangsdaten erhältlich sind, wer sie genehmigt und welche Berechtigungen zum Anwendungsfall passen.
- Den Aufruf vorbereiten: Authentifizierung, Header, Pflichtparameter und Datenformat kennen.
- Die Antwort verstehen: eine korrekte Antwort von einem abgeschlossenen Vorgang unterscheiden und wissen, welches Ergebnis zu prüfen ist.
- In den Produktivbetrieb wechseln: wissen, was sich in der realen Umgebung ändert und welche Sicherheits- und Betriebsmaßnahmen der Nutzer ergreifen muss.
Halten Sie für jeden Schritt fest, welche Frage sich Entwickler stellen könnten, welche Antwort verfügbar ist und wo sie diese finden. Steht eine Anweisung nur in einer E-Mail, einem privaten Gespräch oder im Gedächtnis eines Teams, hängt der Ablauf von informellem Wissen ab. Entscheiden Sie, ob der Zugang im Selbstbedienungsverfahren möglich sein soll oder eine menschliche Genehmigung erforderlich ist. Selbstbedienung verkürzt Wartezeiten bei Standardfällen; eine Prüfung kann nötig sein, wenn Berechtigungen, Risiken oder geschäftliche Anforderungen eine Rolle spielen.
Prüfen Sie auch Abhängigkeiten außerhalb des API-Teams: Onboarding-Prozesse, Kontoeinstellungen, Sicherheitsrichtlinien und die Verfügbarkeit von Zugangsdaten. Eine Anleitung kann weder einen Schritt ersetzen, den niemand abschließen kann, noch eine unklare Zuständigkeit für Genehmigungen beheben.
Dokumentation an konkreten Aufgaben ausrichten
Ordnen Sie die Dokumentation nach dem, was Nutzer erreichen möchten, und nicht nur nach der internen Struktur des Dienstes. Eine Endpunktreferenz hilft bei Detailfragen, erklärt aber nicht immer die richtige Reihenfolge oder notwendige Vorbereitungen. Eine Anleitung für den Einstieg sollte zu einem vollständigen Vorgang führen und von dort auf die passende Referenz verweisen.
Verwenden Sie anpassbare Beispiele statt einzelner Codeausschnitte ohne Kontext. Erklären Sie, woher die einzelnen Werte stammen, was Nutzer ersetzen müssen, welche Antwort zu erwarten ist und wie sich das korrekte Ergebnis prüfen lässt. Zeigt das Beispiel eine Anfrage, dokumentieren Sie auch eine repräsentative Antwort und relevante Fehler. Verwenden Sie keine echten Geheimnisse oder personenbezogenen Daten und erläutern Sie den sicheren Umgang mit Zugangsdaten.
Fehlerhinweise sollten den nächsten Schritt erkennen lassen. Dokumentieren Sie nach Möglichkeit die Bedeutung von Fehlercodes, häufige Ursachen und passende Maßnahmen für Nutzer. Unterscheiden Sie beispielsweise zwischen Authentifizierungsproblemen, Formatfehlern und fehlenden Berechtigungen. Versprechen Sie nicht, dass eine Fehlermeldung alle Fälle löst: Hängt die Diagnose von internen Informationen ab, nennen Sie die Angaben, die Nutzer bei einer Supportanfrage bereitstellen sollten.
Eine hilfreiche Prüfung: Bitten Sie eine Person, die die API nicht kennt, der Anleitung ohne mündliche Erklärungen zu folgen. Beobachten Sie, wo sie nicht weiterkommt, was sie anders versteht und welche Informationen sie außerhalb der Seite sucht. Beheben Sie zuerst Hindernisse, die den wichtigsten Anwendungsfall verhindern. Danach können Sie Details verbessern, die nur seltener genutzte Fälle betreffen.
Vorhersehbare Tests ermöglichen und Umgebungen trennen
Eine Testumgebung kann die Integration ohne Auswirkungen auf reale Vorgänge überprüfbar machen – sofern das Team erklärt, wofür sie steht und wo ihre Grenzen liegen. Beschreiben Sie den Zugang, verfügbare Daten, simulierbare Vorgänge und Unterschiede zur Produktivumgebung. Bildet die Testumgebung einen realen Zustand nicht ab, sollten Sie das deutlich sagen, statt eine Gleichwertigkeit vorauszusetzen.
Vorhersehbare Daten erleichtern es, Tests zu wiederholen und Ergebnisse zu vergleichen. Dokumentieren Sie verfügbare Szenarien und erwartbare Antworten. Werden Daten zurückgesetzt, laufen sie ab oder ändern sie sich, weisen Sie darauf hin. Erklären Sie außerdem, welche Zugangsdaten zu welcher Umgebung gehören und wie sich eine versehentliche Nutzung der Testkonfiguration in der Produktion vermeiden lässt. Stellen Sie die Testumgebung nicht als Garantie dar, dass jedes Verhalten in der Produktionsumgebung abgedeckt ist.
Ist eine getrennte Umgebung nicht möglich, kommen Alternativen infrage: überprüfbare Beispiele, Simulationen oder automatisierte Tests, die Nutzer lokal ausführen können. Jede Option hat Grenzen. Eine Simulation kann bestätigen, dass ein Client ein bestimmtes Format verarbeitet, aber nicht belegen, dass Authentifizierung oder Verhalten des realen Dienstes funktionieren. Erklären Sie, was mit jedem Verfahren geprüft wird.
Unterstützung anbieten, ohne jede Integration zum Projekt zu machen
Legen Sie einen Supportkanal fest, beschreiben Sie, welche Themen er abdeckt, und geben Sie an, welche Informationen eine Anfrage enthalten sollte. Ein Formular oder eine Diagnoseanleitung kann nach der verwendeten Umgebung, dem ungefähren Zeitpunkt des Fehlers, dem betroffenen Endpunkt und der erhaltenen Meldung fragen. Weisen Sie darauf hin, Tokens, Geheimnisse und sensible Daten aus Protokollen zu entfernen.
Wählen Sie den Umfang der Unterstützung passend zu Risiko und Komplexität. Für Standardvorgänge kann ein Selbstbedienungsmodell mit klarer Dokumentation ausreichen. Bei Integrationen mit besonderen Zugangsanforderungen oder größeren betrieblichen Auswirkungen kann eine Kombination aus Dokumentation, Prüfung und Unterstützung sinnvoll sein. Legen Sie in jedem Modell fest, welche Fragen das Team beantwortet und welche Aufgaben beim Nutzer liegen, etwa die Konfiguration der eigenen Infrastruktur.
Wiederkehrende Fragen liefern Ansatzpunkte für Produktverbesserungen. Fragen mehrere Personen dasselbe, antworten Sie nicht nur einzeln: Ergänzen Sie die Anleitung, verbessern Sie die Fehlermeldung oder überarbeiten Sie den Schritt, der für Unklarheit sorgt. So sinkt die Abhängigkeit von implizitem Wissen, ohne dass der direkte Kontakt bei Ausnahmefällen entfällt.
Reibung messen und Hinweise in Entscheidungen umsetzen
Die Zeit bis zum ersten erfolgreichen Vorgang kann Hindernisse sichtbar machen – allerdings nur, wenn klar definiert ist, wann die Messung beginnt und welches Ereignis als Erfolg gilt. Ergänzen Sie diese Kennzahl durch weitere Hinweise: Abbruchstellen im Ablauf, wiederholte Fehler, nicht abgeschlossene Zugangsanfragen und Gründe für Supportkontakte. Betrachten Sie die Daten möglichst getrennt nach Anwendungsfall und Umgebung; ein Durchschnitt kann verbergen, dass eine bestimmte Gruppe blockiert ist.
Legen Sie vor Änderungen einen Ausgangswert fest und prüfen Sie anschließend, ob sich der betroffene Schritt verbessert hat. Scheitern viele Aufrufe an Zugangsdaten, sollten Sie den Zugangsprozess und die Anleitung zur Authentifizierung überprüfen. Sind die Aufrufe erfolgreich, wird aber das erwartete Ergebnis nicht erzielt, untersuchen Sie die Reihenfolge der Vorgänge, die Berechtigungen oder die Beschreibung des Verhaltens. Verknüpfen Sie jeden Hinweis mit einer Hypothese und einer konkreten Maßnahme, statt einzelnen Kennzahlen hinterherzulaufen.
Checkliste vor der Freigabe der API für neue Nutzer
- Der wichtigste Anwendungsfall und der Vorgang, der als Erfolg gilt, sind festgelegt.
- Zugang, Zugangsdaten und Berechtigungen lassen sich über klar beschriebene Schritte erhalten.
- Die Anleitung führt vom ersten Aufruf bis zu einem überprüfbaren Ergebnis.
- Beispiele erläutern Werte, Antworten, Fehler und den sicheren Umgang mit Geheimnissen.
- Die Testumgebung und ihre Unterschiede zur Produktivumgebung sind dokumentiert.
- Es gibt einen Supportkanal mit Hinweisen dazu, wie Kontext ohne Offenlegung sensibler Daten bereitgestellt wird.
- Hindernisse und Rückfragen werden erfasst, um Verbesserungen des Ablaufs zu priorisieren.
Die Integration verbessert sich, wenn Produkt, Technik und Support ein gemeinsames Erfolgsverständnis haben und den gesamten Ablauf prüfen. Beginnen Sie mit dem häufigsten Anwendungsfall, beseitigen Sie mehrdeutige Schritte und überprüfen Sie Änderungen mit tatsächlichen Nutzern. Ein klarer Einstieg beschleunigt nicht nur den ersten Test, sondern schafft auch präzisere Erwartungen an Betrieb und Support.