

Uma integração pode funcionar num teste local e falhar ao ligar-se a um sistema real. As permissões mudam, surgem respostas inesperadas e uma operação de teste pode enviar uma mensagem, criar um pedido ou alterar dados. Um sandbox para integrações reduz esse risco ao disponibilizar um ambiente isolado para validar o comportamento antes de o ativar em produção.
Mas ter outro ambiente não garante que os testes sejam úteis. Se os contratos, as permissões ou as respostas diferirem demasiado dos reais, pode criar uma falsa sensação de segurança. A decisão passa por avaliar o risco da integração e manter o ambiente de testes suficientemente representativo, seguro e sustentável.
O que um sandbox resolve e que riscos não elimina
Um sandbox é um ambiente separado, normalmente ligado a credenciais e dados de teste, onde é possível testar uma integração sem executar operações sobre recursos reais. Consoante o sistema, pode incluir uma instância independente, um conjunto de contas de teste ou um simulador da API externa.
O seu principal valor é conter efeitos indesejados. Permite verificar como uma aplicação se autentica, que dados troca, como interpreta as respostas e o que acontece quando algo falha. Também facilita a revisão de um fluxo por parte das equipas de produto, tecnologia e negócio antes de este afetar clientes ou processos internos.
Não elimina todos os riscos. Por si só, não demonstra que o desempenho em produção será suficiente, que os dados de teste refletem todos os casos reais ou que o fornecedor mantém os dois ambientes alinhados. Também não substitui revisões de segurança, testes locais ou validações controladas em produção, quando forem necessárias.
Quando bastam os testes locais ou o ambiente de staging
Nem todas as ligações precisam de um sandbox dedicado. Os testes locais costumam bastar para validar a lógica interna, as transformações de dados e os erros que podem ser reproduzidos sem depender de serviços externos. Um ambiente de staging pode ser suficiente se já oferecer isolamento, configurações representativas e uma forma segura de simular os sistemas ligados.
Um sandbox específico é mais valioso quando uma integração pode ter consequências relevantes: processar pagamentos, criar ou cancelar pedidos, alterar registos, enviar comunicações ou sincronizar dados sensíveis. Também vale a pena considerá-lo se o fornecedor exigir testes de fluxos com credenciais próprias, se houver regras de autorização complexas ou se várias equipas precisarem de validar alterações sem interferirem entre si.
Antes de o criar, compare o custo de manutenção do ambiente com o impacto potencial de um erro. Pergunte que operações poderiam ser afetadas por uma falha, que volume de alterações a integração recebe e se é possível reproduzir as suas condições noutro ambiente. Se um stub local representar de forma fiável as respostas necessárias e não houver efeitos externos, pode ser uma alternativa mais simples. Se os testes forem feitos apenas em produção, defina limites e mecanismos de contenção; não utilize dados reais por conveniência.
O que deve ser semelhante à produção
A utilidade do sandbox depende de este reproduzir as partes do comportamento que a integração precisa de validar. Não é necessário que todos os componentes sejam idênticos, mas as diferenças devem ser conhecidas e documentadas.
- Contratos e formatos: os campos, os tipos de dados, as regras de validação, os códigos de resposta e as versões da API devem corresponder aos esperados em produção.
- Autenticação e permissões: teste o processo de obtenção e renovação de credenciais, bem como as permissões mínimas necessárias. Um ambiente que concede sempre acesso total não permite verificar os controlos reais.
- Fluxos: represente os passos e estados relevantes, incluindo novas tentativas, cancelamentos, duplicados e operações que dependam de uma resposta anterior.
- Erros: permita observar falhas de autorização, validação, limites de utilização, indisponibilidade e tempos de espera. As respostas devem ser suficientemente semelhantes para verificar como o sistema cliente reage.
- Configuração: distinga claramente os URL, as credenciais e os recursos de teste dos de produção. Uma seleção errada não deve encaminhar operações de ensaio para contas reais.
Quando um fornecedor não disponibiliza um sandbox, uma simulação própria pode cobrir casos previsíveis, mas não deve ser apresentada como uma réplica exata. Esclareça que comportamentos simula e reserve uma validação controlada para os aspetos que dependem do serviço real.
Dados seguros e cenários úteis
Utilize dados sintéticos sempre que possível: registos criados expressamente para testar situações, sem ligação a pessoas ou transações reais. Se precisar de mascarar dados existentes, confirme que o processo elimina ou transforma identificadores e atributos sensíveis e limite quem pode aceder ao conjunto resultante. Evite copiar bases de dados de produção para o sandbox sem uma avaliação e controlos específicos.
Prepare dados que permitam percorrer situações diferentes, e não apenas o caso ideal. Por exemplo, um registo válido, um incompleto, um valor fora do intervalo e dois pedidos equivalentes para detetar duplicados. Para uma sincronização, teste alterações, eliminações e conflitos entre versões. Num fluxo com dependências, verifique o que acontece se um passo terminar e o seguinte falhar.
Inclua casos-limite com consequências operacionais: resposta vazia, campos opcionais em falta, conteúdo inesperado, credencial expirada e serviço indisponível. Defina o resultado esperado em cada caso. O teste não fica concluído quando se observa um erro: é preciso confirmar se o sistema comunica o problema, mantém o estado coerente e permite repetir a operação com segurança.
Credenciais, limites e efeitos externos
Trate as credenciais do sandbox como segredos, mesmo que o ambiente não contenha dados reais. Guarde-as num gestor de segredos, restrinja a sua utilização e revogue-as quando deixarem de ser necessárias. Não as inclua em repositórios, registos da aplicação ou documentos partilhados.
Confirme também os limites de utilização e as regras do fornecedor. Testes automatizados repetidos podem esgotar quotas, bloquear uma conta ou gerar um volume inesperado. Defina limites para as execuções, evite ciclos de novas tentativas sem controlo e estabeleça como os dados de teste serão repostos ou eliminados.
Um sandbox pode enviar e-mails, acionar webhooks ou comunicar com outros serviços se essas saídas não estiverem isoladas. Desative esses efeitos, encaminhe-os para destinatários de teste ou utilize simulações. Antes de executar um cenário, identifique que sistemas secundários poderá acionar e como interromper a cadeia se algo se comportar de forma inesperada.
Como gerir diferenças e decidir se deve mantê-lo
Registe as diferenças conhecidas entre o sandbox e a produção num local acessível à equipa. Indique que respostas são simuladas, que permissões não coincidem, que dados não estão disponíveis e que comportamentos precisam de uma verificação adicional. Quando detetar uma discrepância, transforme-a numa tarefa com responsável e critérios de resolução, em vez de a deixar como um aviso informal.
Reveja o ambiente quando mudar a versão da API, o modelo de permissões, um fluxo de negócio ou uma dependência importante. É um sinal de alerta quando os testes passam sistematicamente no sandbox, mas as alterações falham ao serem ativadas em situações reais devido a diferenças repetidas e inexplicadas. Outro sinal é a manutenção de contas, dados e credenciais exigir mais esforço do que o risco que o ambiente reduz.
Mantenha o sandbox se continuar a oferecer isolamento e cobertura úteis e se alguém for responsável por o atualizar. Simplifique-o ou retire-o quando ficar desatualizado, ninguém o utilizar ou uma alternativa mais pequena cobrir os mesmos cenários. Não o retire apenas porque os testes passam: confirme primeiro que o processo de validação mantém controlos equivalentes.
Lista de verificação antes da produção
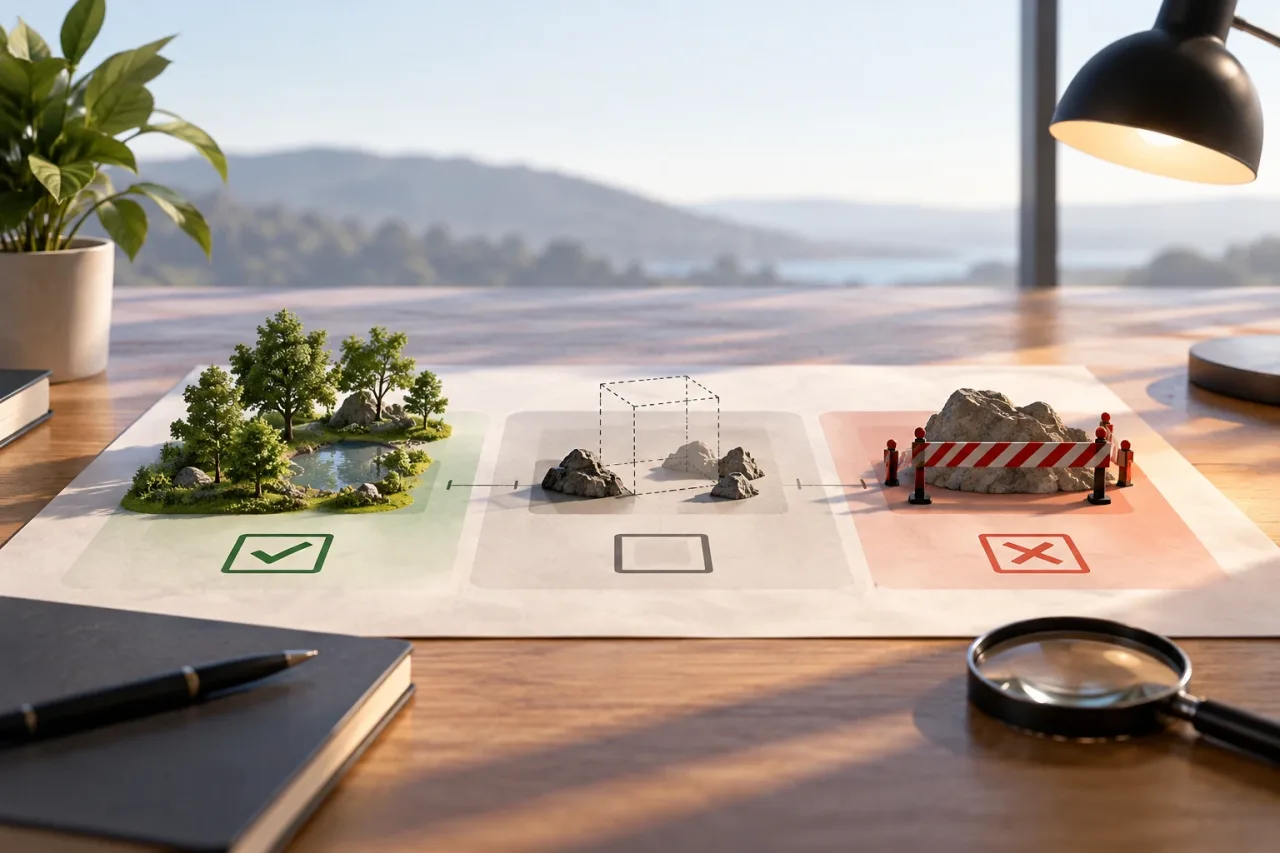
- Confirme que as credenciais e os destinos de teste estão separados dos de produção.
- Verifique os contratos, as permissões e as versões relevantes para o fluxo.
- Execute casos de sucesso, erros, duplicados e limites; registe os resultados esperados.
- Confirme que os dados são sintéticos ou estão protegidos e que podem ser eliminados.
- Desative ou controle mensagens, webhooks e outras ações externas.
- Reveja os limites de utilização, as novas tentativas, os registos e os mecanismos para interromper a integração.
- Documente as diferenças pendentes e decida quais exigem um teste adicional antes de ativar a alteração.
O critério final não é o sandbox ser idêntico à produção, mas permitir responder claramente ao que foi validado, ao que ficou de fora e à forma como será limitado o impacto do que é desconhecido. Essa clareza transforma um ambiente de testes numa ferramenta de decisão, e não numa mera caixa de verificação.