

Muitas equipas respondem à necessidade de «saber o que aconteceu» com uma única solução: guardar todas as alterações, acessos, erros e mensagens na mesma tabela ou ferramenta de logs. O resultado costuma ser previsível: demasiados dados para investigar um incidente, evidência insuficiente numa revisão e exposição desnecessária de informação sensível.
A decisão certa não é quanto registar, mas que pergunta o processo deve conseguir responder, para quem e com que consequência. Uma pessoa utilizadora que pretende recuperar o estado do seu pedido, uma equipa de suporte que investiga uma falha de integração e uma pessoa que revê uma aprovação contestada precisam de informações diferentes. Os seus registos também devem ter finalidades, permissões, detalhe e prazos de conservação distintos.
Separar histórico funcional, registo de auditoria e rastreabilidade operacional permite conceber processos explicáveis sem transformar cada sistema num repositório indiscriminado de dados. Este guia apresenta critérios para escolher cada mecanismo e combiná-los quando o fluxo realmente o exige.
Três necessidades que se confundem, mas não são equivalentes
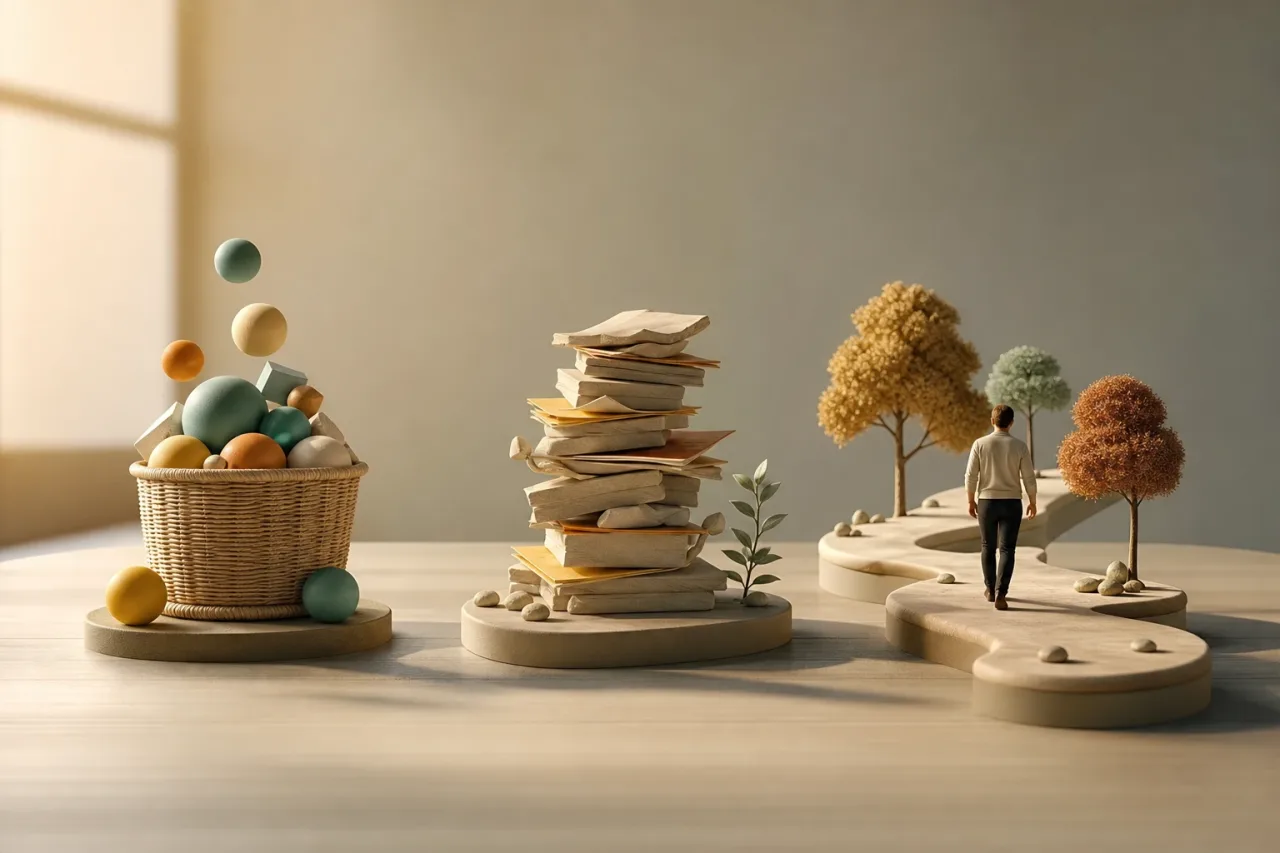
O histórico funcional preserva a evolução relevante para utilizar o produto ou gerir um caso. Por exemplo, os estados de um pedido, os comentários de uma revisão, as versões de uma proposta ou o motivo pelo qual um processo foi devolvido. O seu objetivo é dar continuidade operacional às pessoas utilizadoras e às equipas internas.
Um registo de auditoria fornece evidência de ações significativas: quem fez o quê, quando, sobre que objeto e a partir de que contexto disponível. É necessário quando uma ação tem consequências de controlo, autorização, segurança, conformidade interna ou responsabilidade. Não deve depender de o ecrã atual do produto ainda conservar o dado nem de a pessoa utilizadora o poder editar mais tarde.
A rastreabilidade operacional permite acompanhar um processo técnico ou distribuído para diagnosticar a sua execução. Relaciona um pedido com as suas chamadas a serviços, filas, sincronizações, tentativas, respostas e erros. Serve para compreender onde um fluxo foi interrompido, quanto tempo demorou e que componente necessita de atenção.
- O histórico responde: como evoluiu este caso?
- A auditoria responde: que ação relevante ocorreu e quem foi responsável?
- A rastreabilidade responde: por onde passou a execução e onde falhou?
O mesmo evento pode alimentar os três mecanismos, mas não devem ser cópias indistintas. Uma aprovação pode surgir no histórico como um marco visível, gerar uma entrada de auditoria com a pessoa aprovadora e a decisão, e incluir um identificador de correlação para rastrear a comunicação posterior com outros sistemas.
Comece pelas perguntas e pelas consequências
Antes de definir campos ou ferramentas, enumere os factos que o processo deve conseguir reconstruir. Depois, associe cada facto a uma necessidade concreta. Esta sequência evita o erro habitual de adotar o formato do log técnico como registo universal.
- Defina o caso ou unidade de análise. Pode ser um pedido, uma encomenda, uma conta, uma aprovação ou uma execução concreta.
- Formule a pergunta futura. Por exemplo: «porque foi rejeitado?», «quem alterou a permissão?» ou «porque não foi enviada a notificação?».
- Identifique o impacto de não conseguir respondê-la. Distinga incómodos operacionais, perda de confiança, risco de segurança, conflito entre equipas ou incapacidade de corrigir um erro.
- Determine o público autorizado. A pessoa requerente, o suporte, as operações, as pessoas responsáveis pelo processo e as equipas técnicas não necessitam do mesmo detalhe.
- Defina o horizonte temporal. A utilidade de um identificador de depuração pode durar dias; a de uma decisão pode prolongar-se por todo o ciclo de vida do caso.
Existem sinais claros de que é necessária auditoria: alterações de permissões, aprovações, delegações, substituição de documentos, exportações de dados, acessos a informação sensível, modificações de regras e operações administrativas. Nestas situações, poder afirmar que «o sistema mostra o estado atual» não é suficiente. É necessário preservar o facto de uma ação ter ocorrido e o contexto mínimo para a avaliar.
Em contrapartida, se o objetivo for tratar um pedido ou compreender a sua evolução normal, um histórico funcional costuma ser suficiente. Se o problema surgir apenas ao cruzar serviços ou ao gerir tentativas, a prioridade é a rastreabilidade operacional.
O que registar: um modelo de eventos proporcional
A qualidade de um registo não aumenta apenas por acrescentar colunas. Um modelo útil recolhe os atributos que permitem responder à pergunta prevista e exclui aqueles que não contribuem para a evidência nem para o diagnóstico.
Eventos do histórico funcional
Registe marcos que expliquem o percurso de negócio: criação, envio, validação, devolução, aprovação, rejeição, cancelamento, encerramento e comunicações relevantes para o caso. Inclua um resumo compreensível da alteração e, quando for útil, o motivo declarado.
- Identificador do caso e estado anterior e novo.
- Momento do marco e interveniente visível, quando aplicável.
- Motivo ou comentário associado.
- Referência a documentos, versões ou decisões relacionadas.
Eventos de auditoria
Registe as ações com impacto, não cada interação da interface. Para cada entrada, preserve o interveniente, a ação, o objeto afetado, o momento, o resultado e o contexto necessário para interpretar o facto. Se uma decisão depender de uma regra ou de uma evidência externa, guarde uma referência verificável à versão aplicável, não necessariamente uma cópia integral de informação sensível.
- Criação, alteração ou remoção de permissões e funções.
- Aprovação, rejeição, delegação ou anulação de decisões.
- Modificação de dados críticos, configuração ou regras.
- Acesso, transferência, exportação ou partilha quando envolver informação sensível.
- Correções posteriores que alterem uma decisão ou um dado relevante.
Eventos de rastreabilidade operacional
Relacione os componentes através de um identificador de correlação. Registe o serviço emissor e recetor, a operação, marcas temporais, resultado, código de erro, número de tentativas e uma referência segura ao caso. Evite incluir corpos completos de pedidos, segredos, tokens ou dados pessoais como prática por defeito.
correlation_id=8f31...
case_id=pedido-204
service=validacao
operation=verificar_dados
result=erro
retry=2
Uma regra prática: guarde valores anteriores e posteriores apenas quando a alteração de valor for essencial para explicar uma decisão, resolver uma disputa ou restaurar o estado. Para campos sensíveis, pode ser preferível registar que o campo foi alterado, a sua classificação e a referência a uma versão protegida, em vez de expor o conteúdo em cada evento.
Imutabilidade, correções e qualidade da evidência
Um registo de auditoria perde valor se uma pessoa puder editar silenciosamente as suas entradas. As ações auditáveis devem ser apenas de adição: se existir um erro, acrescenta-se uma correção que referencia o evento original, identifica o motivo e deixa claro qual a interpretação em vigor. O passado não é apagado para parecer que nunca existiu.
Isto não significa que todos os dados tenham de ser imutáveis. O histórico funcional pode ser enriquecido com informação posterior, como uma explicação ou um documento atualizado, desde que a conceção deixe clara a diferença entre o estado atual e os marcos já ocorridos. A rastreabilidade operacional, por sua vez, admite processos de depuração e eliminação automática de dados com maior frequência, porque a sua finalidade principal é técnica.
Reveja também a qualidade da origem. Se uma integração escrever eventos de forma assíncrona, existe o risco de a operação ser concluída mas o registo não ser gerado, ou de surgir duplicado após uma tentativa. Conceba identificadores únicos de evento, assinale a origem e o resultado da escrita, e trate a entrega repetida como um cenário esperado. A ausência de um evento crítico deve ser detetável, não uma suspeita dependente da revisão manual de vários sistemas.
Consultas, permissões e conservação: onde a conceção se torna útil
Um registo só acrescenta valor se puder ser consultado sem expor mais informação do que o necessário. Conceba vistas de acordo com o trabalho que devem resolver, não com a forma como os dados foram armazenados.
- Vista de caso: linha temporal clara para reconstruir a evolução funcional, com linguagem de negócio.
- Vista de revisão: ações auditáveis, interveniente, data, resultado, referências e alterações relevantes.
- Vista de incidente: pesquisa por identificador de correlação, sistema, erro, intervalo temporal e tentativas.
Separe as permissões de leitura das permissões de administração. Quem opera um processo pode precisar de consultar o histórico de um pedido, mas não os detalhes técnicos das suas integrações. A equipa técnica pode precisar de metadados de execução, mas não do conteúdo dos documentos associados. E quem administra a plataforma não deve poder alterar registos de auditoria sem que essa ação seja, por sua vez, rastreável.
A conservação deve ser definida por tipo de registo. Manter rastos detalhados indefinidamente aumenta o custo, o ruído e a superfície de exposição. Eliminar demasiado cedo uma evidência de aprovação deixa o processo sem capacidade de explicação. Documente, para cada classe de evento, a sua finalidade, proprietário, acesso autorizado, prazo de revisão e critério de eliminação ou anonimização.
Exemplo: um pedido com formulário, aprovação e integração
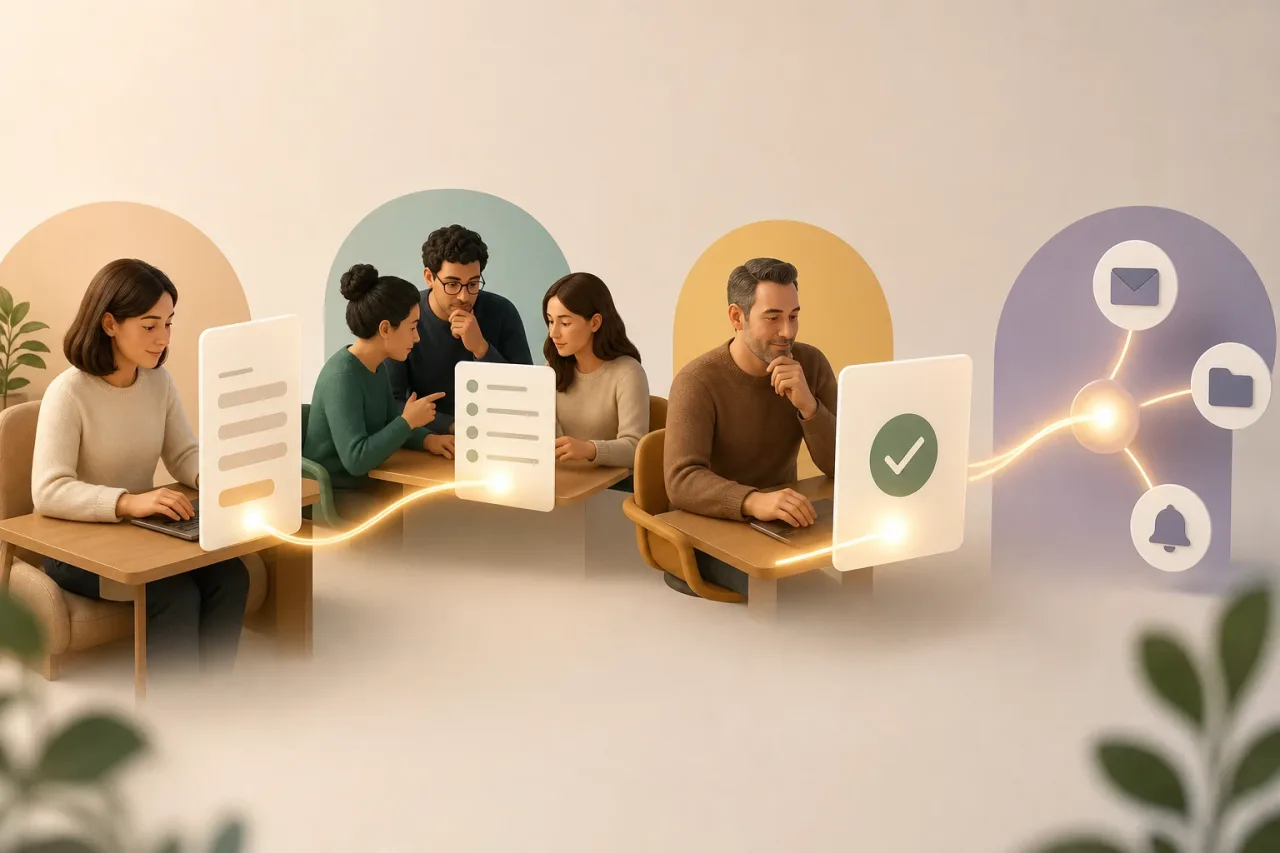
Imagine um pedido que uma pessoa inicia num formulário. Uma equipa valida-o, uma pessoa responsável aprova-o e o sistema comunica o resultado através de uma integração.
O histórico funcional mostraria: pedido criado, informação solicitada, dados fornecidos, validação concluída, aprovação ou rejeição e comunicação enviada. Esta é a sequência de que o suporte e as pessoas responsáveis pelo caso necessitam para responder a questões.
O registo de auditoria capturaria: identidade da pessoa que aprovou, momento, decisão, versão da regra aplicável, alterações de responsável, acessos excecionais e qualquer modificação posterior da resolução. Se a aprovação for revogada, é acrescentada uma nova entrada com o motivo; o facto anterior não é substituído.
A rastreabilidade operacional ligaria o envio do formulário, a validação, a chamada de integração e a entrega da comunicação através de um identificador comum. Se a mensagem não chegar, as operações podem localizar o erro e as tentativas sem percorrer manualmente o histórico de negócio.
A decisão madura não consiste em escolher um dos três. Consiste em utilizar cada um para a sua função, definir os seus limites e verificar periodicamente se as consultas reais recebem respostas rápidas, evidência suficiente e acesso proporcional à sensibilidade dos dados.