

Em um SaaS B2B, encerrar o relacionamento com um cliente normalmente não significa apenas desativar um usuário. Uma organização pode ter dezenas de pessoas, dados compartilhados, credenciais, automações e conexões com outros sistemas. Se apenas a conta principal for fechada, alguns acessos poderão continuar ativos; se tudo for eliminado de imediato, talvez se percam dados necessários para uma exportação, uma obrigação aplicável ou a resolução de um incidente.
O processo de encerramento de clientes SaaS deve transformar uma solicitação em uma sequência controlada, com responsáveis, condições de interrupção e evidências de conclusão. O objetivo não é somente impedir novos logins: também é preciso definir o que acontecerá com o tenant, seus dados e as dependências que ele compartilha com o restante do serviço.
O encerramento de uma organização não é o encerramento de um usuário
Uma conta individual tem um ciclo de vida relativamente limitado: suas credenciais são revogadas e, se necessário, suas tarefas são transferidas. Já uma organização cliente pode ser proprietária de um espaço de trabalho ou tenant que reúne usuários, funções, configurações, arquivos, integrações e recursos compartilhados.
Antes de implementar o fluxo, identifique o que a organização representa no produto e o que está fora de seu escopo. Por exemplo, uma credencial de integração pode estar associada ao tenant e também permitir ações em um sistema do cliente. Uma automação pode pertencer a uma pessoa que está saindo e afetar processos de outros usuários. O inventário deve mostrar tanto a propriedade quanto o escopo de cada recurso, em vez de se limitar a uma lista de membros.
- Usuários e sessões: membros, administradores, convites pendentes, tokens e sessões ativas.
- Recursos do tenant: dados, arquivos, configurações, projetos e registros operacionais.
- Conexões: integrações, chaves, webhooks, sincronizações e tarefas agendadas.
- Dependências compartilhadas: recursos ou processos que possam afetar outras organizações ou a operação do provedor.
Defina quem inicia o encerramento e quando ele pode ser interrompido
O evento de início deve ser inequívoco: por exemplo, uma solicitação validada por uma pessoa autorizada ou uma transição aprovada no sistema de assinaturas. Não considere válida qualquer solicitação recebida por qualquer canal. Defina como verificar a identidade e a autoridade de quem solicita o encerramento e quem poderá resolver divergências.
Estabeleça também condições de interrupção antes de executar ações irreversíveis. Pode ser necessário analisar uma solicitação de exportação em aberto, uma disputa de titularidade, um incidente crítico ou uma obrigação pendente definida nos acordos aplicáveis. Esses exemplos, por si só, não determinam o que a lei ou um contrato exige: a equipe responsável deve confirmar os requisitos de cada caso.
Uma máquina de estados simples ajuda a evitar encerramentos ambíguos. Por exemplo: solicitação recebida, validação pendente, encerramento agendado, acesso revogado, dados em tratamento e processo concluído. Para cada estado, especifique quem deve agir, qual evidência será registrada e qual condição permite avançar. Se uma verificação falhar, o fluxo deve ser interrompido e gerar uma tarefa visível, em vez de ser marcado como concluído por padrão.
Separe a revogação do acesso da exclusão dos dados
Essas são decisões diferentes e convém executá-las em momentos distintos. Após confirmar o encerramento, normalmente é possível impedir o acesso da organização e revogar as credenciais associadas, mantendo temporariamente o ambiente para concluir exportações ou análises autorizadas. A exclusão de dados deve seguir uma política definida e ser coerente com os acordos e as obrigações aplicáveis.
Documente quais dados podem ser exportados, quem pode solicitar a exportação, em que formato ela será entregue e como se confirma que está pronta. Evite prometer uma disponibilidade ou um prazo que o produto não possa garantir. Se houver dados pessoais, registros de segurança ou cópias de backup, a equipe deve especificar como serão tratados e quais limites se aplicam. Não apresente um backup como se fosse um arquivo acessível ao cliente nem presuma que apagar o registro visível elimina imediatamente todas as suas cópias.
A operação também precisa de uma definição verificável de “excluído”. Isso pode significar que os dados já não estão disponíveis no produto, que uma tarefa de exclusão foi executada ou que ainda estão sujeitos a um ciclo de retenção documentado. Registre o resultado real e comunique com clareza qualquer etapa pendente; não use uma confirmação genérica se o processo ainda depender de outra tarefa.
Revogue integrações e identifique dependências esquecidas
Um encerramento incompleto pode deixar uma via de acesso aberta, mesmo que os usuários já não consigam fazer login. Revise as credenciais do tenant, os tokens de API, webhooks, aplicativos autorizados, conexões de login, sincronizações e tarefas agendadas. Quando aplicável, desative também as credenciais no sistema conectado; revogar uma chave no SaaS não garante que a outra ponta tenha encerrado uma sessão ou removido uma configuração própria.
Verifique também quem recebe alertas, quais processos dependem da organização e se há recursos compartilhados que não devem ser apagados. Uma integração usada por vários tenants exige cuidado especial: é preciso remover somente a associação da organização cujo encerramento está sendo realizado, sem interromper as demais. A revisão deve se basear em identificadores de tenant e relações explícitas, e não em nomes coincidentes ou ações manuais difíceis de repetir.
- Procure conexões ativas e credenciais emitidas para a organização.
- Interrompa sincronizações e tarefas agendadas; confirme que elas não serão recriadas.
- Remova webhooks e notificações associados e, quando possível, verifique o resultado nos dois sistemas.
- Confirme que os recursos compartilhados continuam disponíveis para os demais proprietários.
Organize a sequência e decida o que automatizar
Um fluxo operacional útil pode começar pela validação e pelo registro da solicitação, seguir pela identificação de recursos e dependências e continuar com a notificação das ações previstas. Depois, é possível revogar o acesso, interromper integrações, concluir a exportação autorizada, aplicar a política de dados e verificar o encerramento. A ordem concreta depende do funcionamento do produto: o importante é que uma ação não destrua algo de que outra etapa ainda precise.
Automatize as etapas repetíveis e reversíveis quando as condições forem claras: alterar o estado do tenant, invalidar sessões ou criar tarefas de acompanhamento. Mantenha a aprovação humana para exceções, como disputas de titularidade, recursos compartilhados com amplo impacto ou solicitações que exijam interpretação contratual. A automação deve ser idempotente: se uma etapa for repetida após um erro, não deve duplicar exportações, enviar notificações repetidas sem controle nem afetar outros tenants.
Designe um responsável para cada etapa, um prazo operacional interno e uma forma de escalar bloqueios. Mantenha um registro de quem autorizou a solicitação, quais ações foram executadas, quando, sobre quais recursos e com que resultado. Esse registro permite investigar falhas e demonstrar o estado do fluxo sem depender de mensagens dispersas.
Lista de verificação para testar um encerramento
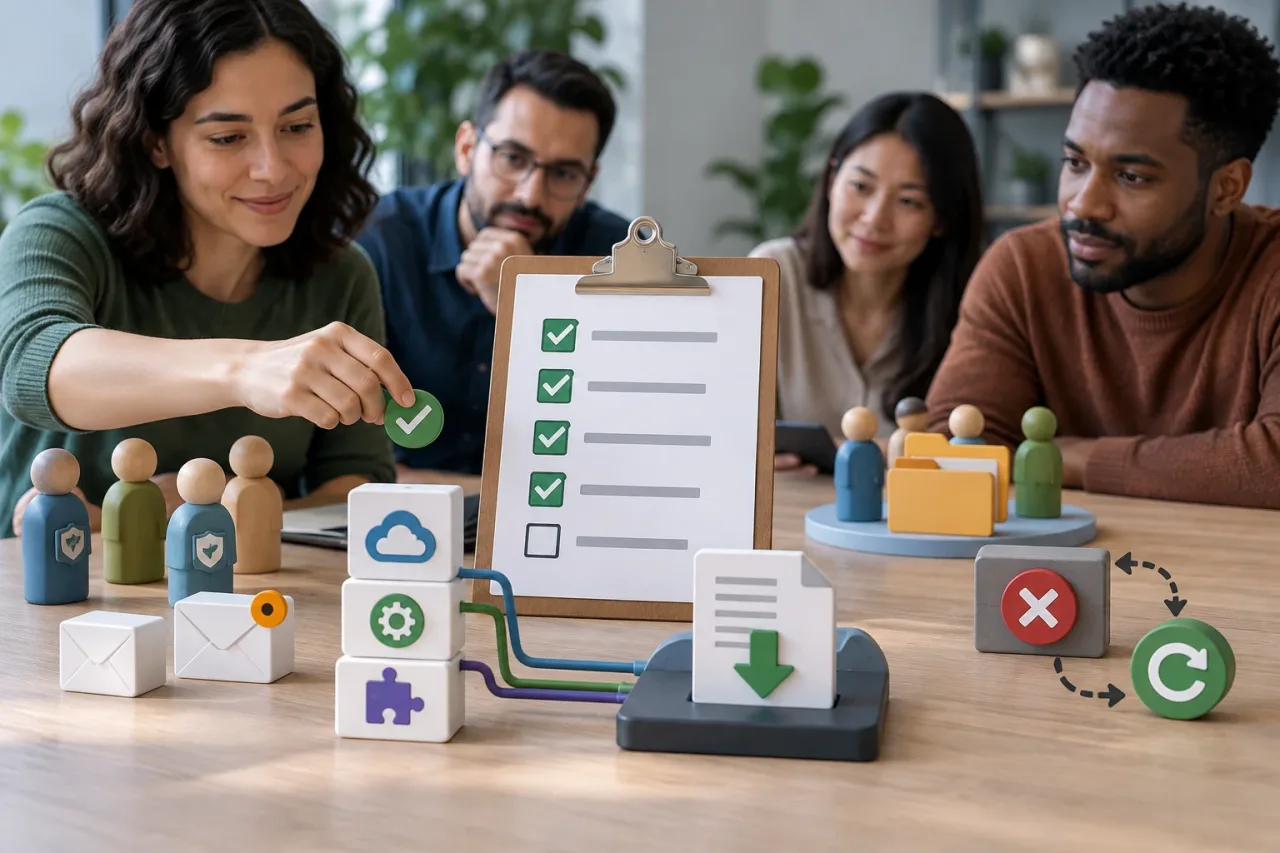
Teste o processo em um ambiente controlado, com casos comuns e exceções. Inclua uma organização com vários administradores, convites pendentes, integrações ativas, uma exportação solicitada e recursos compartilhados. Verifique também o que acontece se uma tarefa falhar no meio do processo e for executada novamente.
- A identidade e a autoridade de quem solicita o encerramento são verificadas?
- Há um estado visível e uma condição de interrupção para cada bloqueio?
- As sessões, credenciais, convites e os acessos de API pertinentes são revogados?
- As conexões e tarefas são interrompidas sem afetar outras organizações?
- A exportação e o tratamento de dados seguem regras documentadas e aplicáveis?
- Cada ação deixa um resultado verificável, inclusive erros e novas tentativas?
- Uma verificação final confirma que não restam acessos nem dependências ativas?
Defina essa última verificação como critério de conclusão, não como uma formalidade administrativa. O processo termina quando as ações previstas foram verificadas, as exceções têm um responsável e os dados pendentes estão descritos com precisão. Assim, o encerramento deixa de depender da memória da equipe e se torna uma operação repetível, segura e auditável.