

Receber o repositório de um projeto não significa estar preparado para assumir sua gestão. A equipe que chega também precisa entender quais serviços estão incluídos, como são implantados, quem controla os acessos e quais decisões condicionam a solução. Sem essas informações, uma tarefa rotineira pode depender de alguém que já não está disponível, e um incidente pode se transformar em uma investigação do zero.
Para transferir um projeto digital com segurança, convém tratar o processo como algo verificável, e não como uma reunião final ou o envio de uma pasta. O objetivo é permitir que a nova equipe opere, diagnostique problemas e evolua o produto com o nível de autonomia acordado. Este guia apresenta etapas, verificações e sinais para avaliar se a transferência está realmente completa.
Defina o escopo antes de trocar arquivos
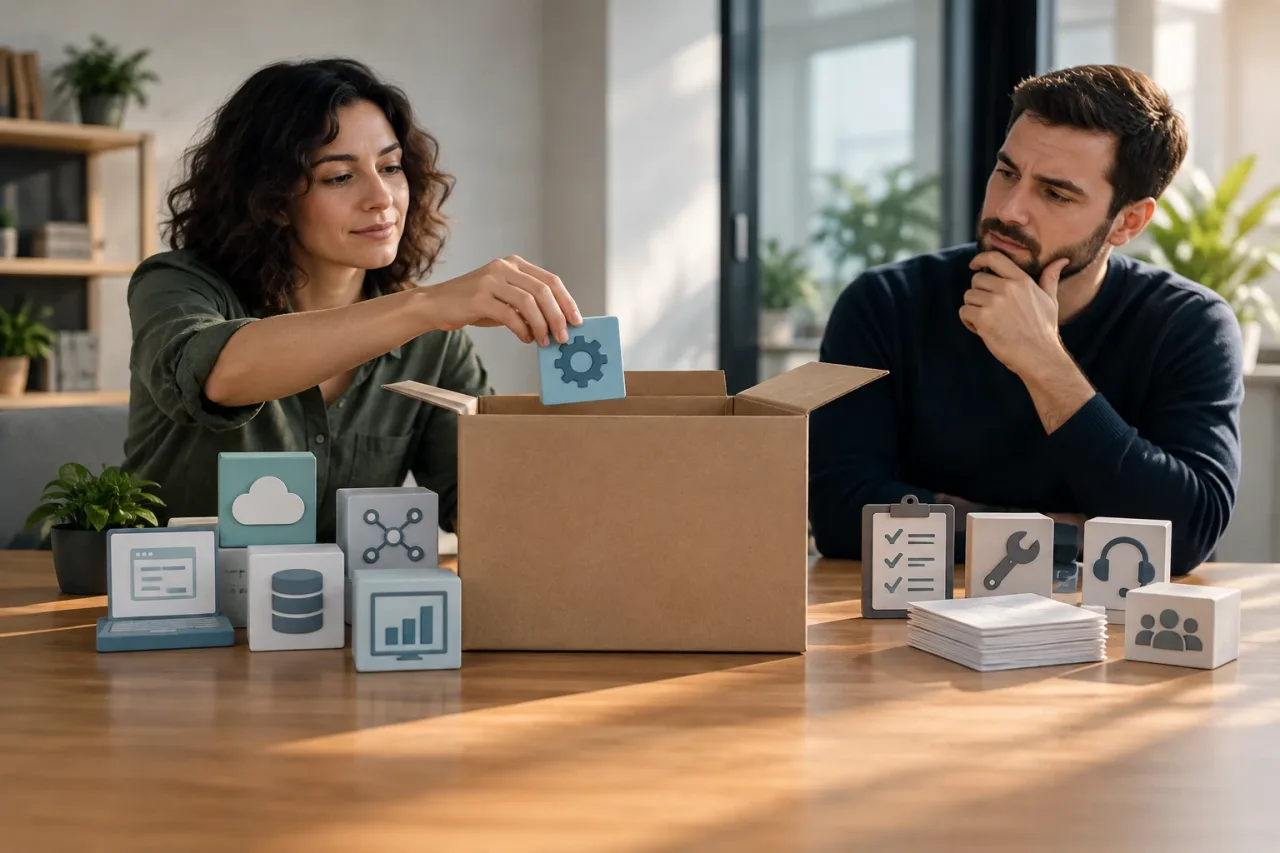
Primeiro, é preciso acordar o que será transferido e o que ficará de fora. “O projeto” pode incluir um aplicativo, vários serviços, infraestrutura em nuvem, integrações, painéis de administração, processos manuais e tarefas de suporte. Se o escopo ficar implícito, o fornecedor pode considerar o código entregue, enquanto a equipe que recebe espera também procedimentos, configurações ou responsabilidades operacionais.
Elaborem um inventário compartilhado que identifique, para cada componente, sua função, seu ambiente, o responsável atual e o futuro. Incluam produção e, quando pertinente, testes e desenvolvimento. Anotem também os serviços de terceiros, domínios, certificados, filas, tarefas agendadas, armazenamento, análises e canais de atendimento relacionados. Não é necessário documentar cada detalhe nessa primeira lista; é preciso, porém, deixar claro o que existe e quem deve explicar cada parte.
Delimitem também as tarefas que mudarão de responsável: implantações, análise de alertas, gestão de incidentes, renovação de credenciais ou aprovação de alterações. Indiquem quais serviços continuarão sob responsabilidade de outra parte e como solicitar ajuda. Uma matriz simples de responsabilidades, com titular e substituto, evita que uma tarefa crítica seja atribuída a “toda a equipe” e, na prática, a ninguém.
Prepare documentação útil para o trabalho diário
A documentação deve responder às perguntas que a equipe que chega precisará resolver, e não se limitar a descrever o produto. Comecem por uma visão da arquitetura que mostre os componentes, os fluxos de dados e as integrações. Acrescentem um guia de instalação local e indiquem as dependências relevantes, as versões necessárias e os requisitos de configuração. Quando uma decisão técnica tiver consequências importantes, registrem a decisão e sua justificativa, sobretudo se ela limitar alternativas futuras.
Os procedimentos operacionais são igualmente importantes. Documentem como preparar e executar uma implantação, como verificar o resultado e como reverter uma alteração. Incluam as etapas para investigar falhas frequentes, consultar registros ou métricas disponíveis e encaminhar um incidente. Se houver tarefas manuais, expliquem quem as executa, quando e qual resultado confirma que foram concluídas corretamente. Não copiem senhas nem segredos para documentos de texto.
A documentação pode estar distribuída entre um repositório, uma wiki ou um sistema de chamados; o essencial é haver uma fonte atualizada e saber qual é. Peçam a quem está transferindo o projeto que indique as páginas desatualizadas e as lacunas conhecidas. Um guia não é operacional apenas por existir: ele precisa permitir que uma tarefa seja concluída sem depender de uma explicação oral.
Transfira acessos com controle e rastreabilidade
Antes de mudar as responsabilidades, façam uma lista de contas e sistemas: repositórios, serviços de nuvem, domínios, ferramentas de implantação, monitoramento, bancos de dados, fornecedores e integrações. Para cada um, identifiquem o responsável administrativo, o método de recuperação e quem precisa de acesso. Evitem que a continuidade dependa de uma conta pessoal ou de uma única pessoa com permissões exclusivas.
Concedam acesso por meio de contas individuais e do princípio do menor privilégio: cada pessoa deve ter apenas as permissões necessárias para sua função. Usem os mecanismos seguros de gestão de segredos que a organização já possui, em vez de enviar credenciais por e-mail ou incluí-las em chamados. Acordem quando revogar os acessos da equipe que está saindo e como manter a capacidade de administração. Se houver chaves compartilhadas que não possam ser substituídas imediatamente, registrem o risco e definam um plano para trocá-las.
Verifiquem o acesso na prática. Não basta alguém confirmar que “já convidou” a nova equipe: verifiquem se ela consegue entrar, realizar as ações previstas e recuperar o acesso pelo procedimento estabelecido. A revisão deve incluir permissões de emergência, sem transformá-las em privilégios permanentes para todos.
Valide a transferência com tarefas reais
O teste mais útil é pedir à equipe que está chegando que conclua atividades representativas. Preparem um ambiente que não seja de produção, quando disponível, e peçam à equipe que configure o projeto, execute as verificações existentes e faça uma implantação seguindo o guia. Observem onde surgem dúvidas e atualizem a documentação nesse momento. Uma apresentação pode explicar o mapa; o exercício revela se ele realmente ajuda a encontrar o caminho.
Incluam também uma simulação de diagnóstico: apresentem um incidente conhecido ou revisem um anterior e peçam à equipe que localize os sinais, determine o impacto e explique a quem avisaria. Se o serviço permitir e houver um procedimento seguro, verifiquem como reverter uma alteração ou restabelecer a operação. Não façam testes de recuperação em produção sem autorização, preparação e controles adequados.
Definam antecipadamente o que significa passar nesses testes. Por exemplo: a equipe consegue fazer uma implantação sem ajuda direta, encontrar a configuração relevante, distinguir um incidente do aplicativo de um problema de dependência e identificar o canal para encaminhamento. Se uma tarefa só for concluída com a intervenção do fornecedor, anotem o que falta, quem resolverá e até quando, em vez de declarar uma aceitação ambígua.
Transforme o conhecimento tácito em acompanhamento estruturado
Organizem sessões curtas em torno de tarefas concretas: acompanhar uma solicitação de usuário, revisar uma alteração, atender a um alerta ou preparar uma publicação. Peçam a quem conhece o sistema que explique o raciocínio e as exceções; em seguida, a equipe que chega deve executar as etapas e fazer perguntas. As gravações podem ajudar, mas não substituem procedimentos atualizados nem a prática.
Estabeleçam um período de acompanhamento com canais, horários ou critérios de encaminhamento acordados, sem presumir que a disponibilidade será indefinida. Registrem as pendências e classifiquem-nas por impacto: bloqueios à operação, riscos importantes e melhorias que podem ser planejadas depois. Para cada item, atribuam um responsável, uma próxima ação e uma data de revisão. Isso permite diferenciar uma transferência incompleta da evolução normal do produto.
Lista de verificação de aceite e sinais de alerta
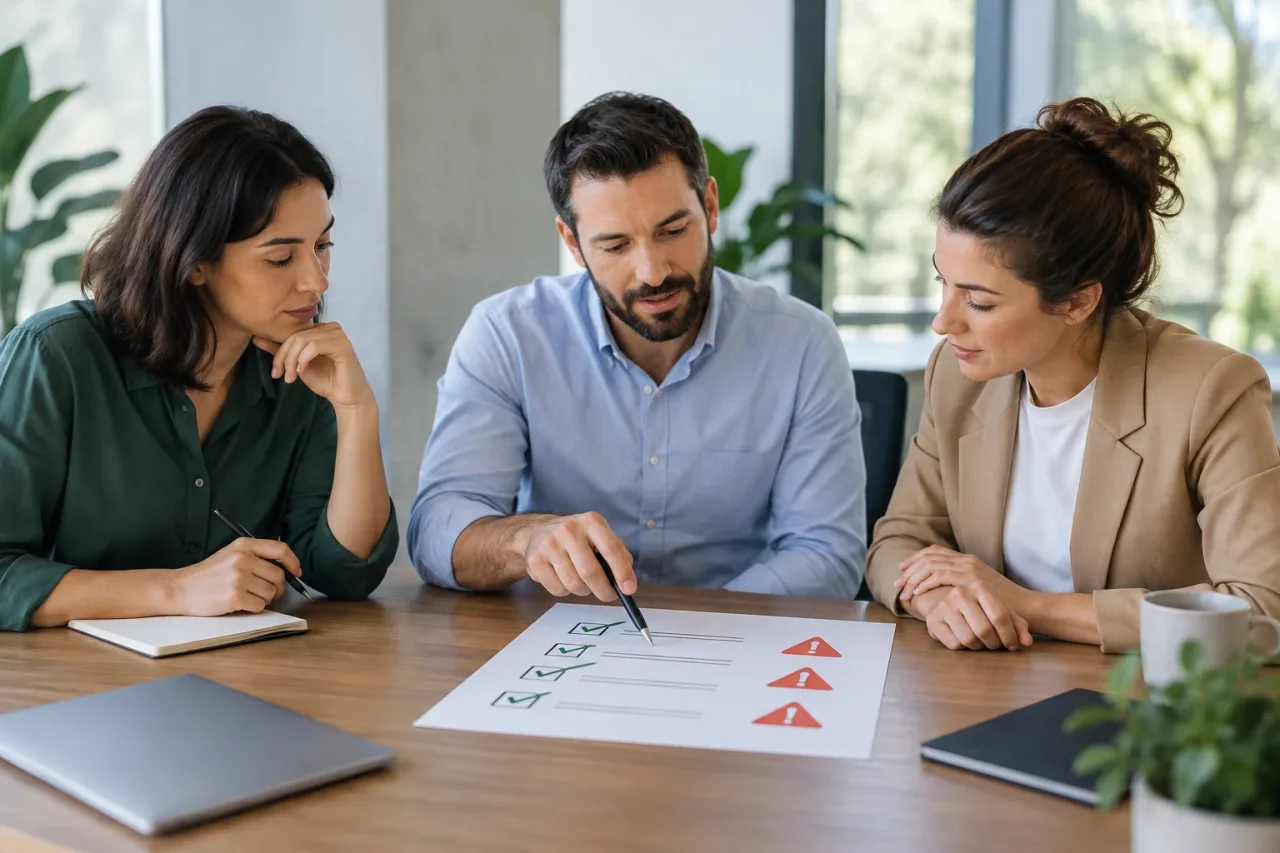
Antes de encerrar a transferência, revisem estes pontos com representantes de produto, tecnologia e operações, conforme necessário:
- O inventário identifica os componentes, os ambientes, as integrações e os limites do escopo.
- Há responsáveis titulares e substitutos para implantações, incidentes e acessos críticos.
- A documentação permite instalar, implantar, verificar e reverter alterações.
- A equipe que está chegando testou seus acessos e sabe como gerenciar segredos com segurança.
- Os exercícios de operação e diagnóstico foram concluídos, e as lacunas identificadas têm responsável e plano.
- Os riscos conhecidos, as dependências externas e as tarefas pendentes estão registrados e foram aceitos pelas partes pertinentes.
São sinais de que a transferência ainda não está completa: apenas uma pessoa conhece o procedimento de publicação; não é possível identificar quem administra um serviço; a documentação contradiz o sistema real; ou ninguém sabe explicar como agir diante de um incidente. Também é motivo para interromper o aceite a falta de permissões administrativas essenciais ou a expectativa de que a equipe que recebe assuma tarefas não incluídas no acordo.
O aceite não exige que a nova equipe conheça cada detalhe nem que não reste trabalho futuro. Exige que ela consiga operar dentro do escopo acordado, que os riscos estejam visíveis e que exista um caminho para resolver as pendências. Assim, a transferência deixa de depender de uma entrega pontual e se transforma em uma passagem de responsabilidade verificável, com responsabilidades claras e capacidade real para dar continuidade ao projeto.