

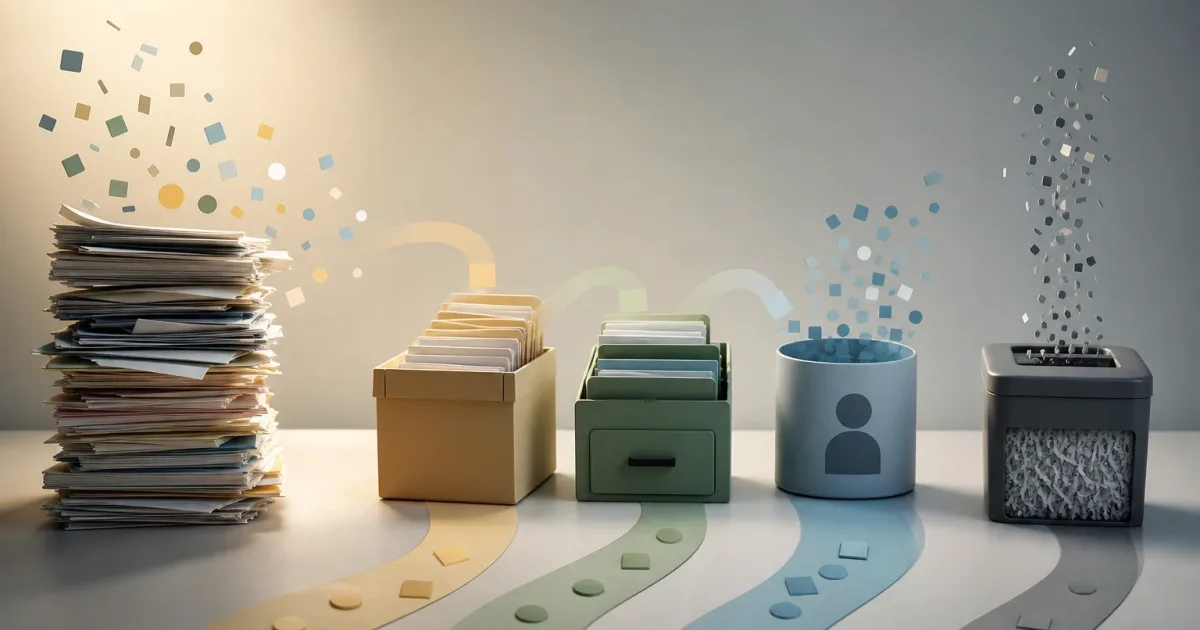
Conservar dados por defeito parece uma decisão prudente: podem ser necessários mais tarde, ajudar a responder a um incidente ou permitir compreender melhor os utilizadores. No entanto, uma acumulação sem regras transforma as bases de dados, os repositórios analíticos, os registos técnicos e as ferramentas de apoio ao cliente numa carga operacional. Os custos de armazenamento e migração aumentam, os possíveis acessos multiplicam-se e torna-se mais difícil distinguir uma evidência útil de informação obsoleta.
Uma política de conservação de dados útil não consiste em definir um prazo universal. É um conjunto de decisões verificáveis sobre que informação é necessária, para que processo, quem é responsável por ela, durante quanto tempo pode estar acessível e como é retirada sem afetar o produto. O objetivo não é eliminar o mais depressa possível nem conservar indefinidamente: é manter apenas o necessário, com rastreabilidade suficiente e uma retirada controlada.
O problema de conservar dados por inércia
Os dados são criados em muitos pontos do produto: formulários, eventos de utilização, encomendas, conversas de apoio, integrações, erros da aplicação, cópias de segurança e exportações manuais. Quando cada equipa decide de forma isolada, surgem réplicas com ciclos de vida incompatíveis. Um registo pode ter sido eliminado do sistema transacional, mas continuar disponível numa ferramenta de análise, num índice de pesquisa ou numa cópia restaurável.
Esta situação gera riscos concretos. As equipas de apoio podem consultar informação que já não representa a realidade. Os relatórios podem combinar períodos históricos com definições que mudaram. As migrações prolongam-se porque transferem tabelas e ficheiros sem valor atual. E um pedido de retirada torna-se difícil de executar porque ninguém conhece todas as localizações do dado.
O primeiro sinal de diagnóstico é ninguém conseguir responder com precisão onde vive um dado, que serviço o consome ou quem aprova a sua eliminação. Outros sinais frequentes incluem:
- tabelas, campos ou painéis sem proprietário identificado;
- cópias de exportações partilhadas para resolver necessidades pontuais;
- registos técnicos com identificadores pessoais durante períodos indefinidos;
- processos de eliminação manuais, excecionais ou dependentes de uma única pessoa;
- métricas históricas que não podem ser reproduzidas porque se desconhece a origem ou a transformação aplicada.
O que significa realmente conservar um dado
Antes de atribuir prazos, convém separar categorias que frequentemente se confundem. Um dado ativo permite operar o serviço atual: uma morada de entrega válida, o estado de uma encomenda ou uma preferência necessária para disponibilizar uma funcionalidade. Um histórico regista factos passados relevantes para análise, apoio ou reconciliação. Uma evidência documenta uma ação ou alteração e pode ser necessária para demonstrar como ocorreu uma operação.
Existem também as cópias de segurança e os registos técnicos. Uma cópia de segurança é concebida para recuperar a disponibilidade ou a integridade após um incidente; não deve transformar-se num repositório de consulta habitual. Os registos técnicos ajudam a diagnosticar falhas, investigar comportamentos anómalos e medir o estado dos sistemas, mas podem conter identificadores, parâmetros ou mensagens que exigem controlos específicos.
A distinção é importante porque cada categoria admite uma resposta diferente. Eliminar um dado do produto não implica necessariamente que desapareça de imediato de todas as cópias de segurança, mas exige que esse atraso esteja definido, seja limitado e não permita um acesso operacional normal. Da mesma forma, conservar uma métrica agregada não exige manter o detalhe individual que a originou se esse detalhe já não for necessário.
As cinco perguntas para decidir o ciclo de vida
Para cada conjunto de dados, coloque as mesmas perguntas. Isto evita decisões baseadas na intuição e permite comparar sistemas diferentes através de uma linguagem comum.
- Qual é a finalidade concreta? Descreva o processo, e não uma fórmula genérica como “para o caso de ser preciso”. Por exemplo: resolver incidentes relativos a encomendas, prevenir duplicados, calcular uma métrica mensal ou recuperar o serviço após uma falha.
- Que dependência operacional existe? Identifique serviços, relatórios, integrações, automatizações e equipas que consomem esse dado. Distinga uma dependência confirmada de uma possibilidade não validada.
- Que nível de detalhe é necessário? O processo pode precisar de um identificador pseudonimizado, de um estado agregado ou de uma data, mas não do conteúdo completo de uma conversa nem de todos os atributos do perfil.
- O que acontece se for conservado ou eliminado? Avalie o impacto na operação, segurança, experiência do utilizador, análise e recuperação. Se a eliminação impedir uma função essencial, a conservação deve ser justificada; se conservar apenas trouxer uma conveniência hipotética, é um candidato à redução.
- Como será executada e comprovada a retirada? Defina o mecanismo técnico, o tratamento das réplicas, o registo da execução e a prova que confirma o resultado.
Se uma finalidade não tiver responsável nem processo associado, não deverá sustentar uma conservação indefinida. Quando existirem requisitos contratuais, legais ou regulamentares aplicáveis, devem ser traduzidos em regras concretas e revistos pelas pessoas responsáveis pela conformidade ou pelo aconselhamento jurídico. A política operacional não substitui essa revisão; permite implementá-la de forma coerente.
Classificar por finalidade, sensibilidade e acesso
Uma classificação simples é mais sustentável do que uma taxonomia excessivamente detalhada. Pode combinar três eixos: finalidade operacional, sensibilidade e padrão de acesso. A finalidade estabelece por que razão o dado existe; a sensibilidade determina que controlos e minimização exige; o acesso indica se é consultado diariamente, de forma excecional ou apenas para recuperação.
Por exemplo, os dados de clientes podem incluir identidade, contactos, preferências e atividade. As encomendas podem exigir um rasto transacional durante um período definido. As conversas de apoio podem ser úteis enquanto existe um incidente ou uma relação de suporte, mas o seu conteúdo não tem de ser conservado da mesma forma que as métricas de volume de contactos. Nos registos da aplicação, substituir identificadores diretos por referências técnicas ou aplicar filtragem de campos pode reduzir a exposição sem perder capacidade de diagnóstico.
Quatro alternativas de tratamento
- Conservar ativamente: utilize esta opção se um processo atual precisar de consultar e alterar o dado com frequência.
- Arquivar: mantenha o dado com acesso restrito e fora do fluxo habitual quando apenas for necessário para consultas excecionais ou históricos definidos.
- Anonimizar ou agregar: elimine ou transforme a possibilidade de associar a informação a uma pessoa quando bastarem tendências, contagens ou análises de comportamento coletivo. Verifique que a transformação não permite uma reidentificação razoavelmente previsível no seu contexto.
- Eliminar: retire o dado quando já não tiver uma finalidade atual nem uma dependência justificada. Inclua índices, caches, exportações geridas e fluxos derivados no âmbito da revisão.
A pseudonimização merece uma distinção: substituir um identificador por outro reduz a exposição em determinados fluxos, mas não equivale necessariamente à anonimização se continuar a existir uma forma razoável de associação.
Dependências e retirada segura antes de eliminar
O erro mais dispendioso é executar uma eliminação sem compreender as dependências. Antes de ativar uma regra automática, reveja consultas de relatórios, tarefas agendadas, APIs, filas de eventos, ferramentas de apoio, motores de pesquisa e modelos analíticos. Não basta perguntar às equipas: combine essa consulta com inventários técnicos, observabilidade e testes num ambiente controlado, sempre que possível.
Uma retirada segura costuma seguir esta sequência:
- Inventariar as localizações primárias, as réplicas e os destinos derivados.
- Identificar os consumidores e confirmar o dado mínimo de que cada um necessita.
- Definir uma data ou condição de expiração compreensível para sistemas e pessoas.
- Testar a regra numa amostra ou num ambiente não produtivo.
- Aplicar a eliminação, o arquivo ou a transformação de forma automatizada e repetível.
- Verificar que os consumidores previstos continuam a funcionar e que o dado já não surge nos percursos esperados.
- Registar a execução, as exceções aprovadas e a próxima revisão.
As cópias de segurança exigem uma regra separada: documente o respetivo período de rotação, quem pode restaurá-las e como evitar que um restauro reintroduza dados retirados no ambiente operacional sem controlos. Se uma cópia for restaurada, a equipa deve saber que tarefas de sincronização ou retirada posterior são necessárias.
Construir uma matriz de conservação operacional
A matriz de conservação é a ponte entre a decisão de negócio e a implementação. Deve ser simples de manter e suficientemente concreta para que produto, dados, infraestrutura e operações interpretem a mesma regra. Atribua um responsável pela finalidade e outro pela implementação; podem ser a mesma pessoa, mas as suas responsabilidades são diferentes.
conjunto de dados | finalidade | responsável | localização | consumidores
nível de acesso | condição de expiração | tratamento | método | revisão
Num serviço ligado, uma matriz hipotética poderia separar três casos. Os dados de clientes ativos são conservados enquanto forem necessários para operar a conta e revistos quando o seu estado muda. As encomendas são mantidas de acordo com a finalidade transacional definida, com acesso limitado às equipas que resolvem incidentes e reconciliações. As conversas de apoio têm uma regra própria: o conteúdo é retirado ou transformado após o período acordado, enquanto os indicadores agregados de volume e tempos podem continuar disponíveis para analisar a operação.
A qualidade de uma política mede-se pela sua execução: regras automáticas, exceções com prazo de validade, evidências de revisão e alertas quando um processo falha. Reveja a matriz perante alterações ao produto, novas integrações, reformulações da análise, migrações ou incidentes. Assim, a conservação deixa de ser uma tarefa reativa e torna-se numa capacidade de produto e operação: conservar o que acrescenta valor demonstrável e retirar o que apenas adiciona custo, exposição e complexidade.