

Adicionar o carregamento de arquivos parece simples: a pessoa seleciona um documento e o envia. No entanto, essa decisão afeta a experiência, a segurança, os custos operacionais e a capacidade de escalar o produto. Uma imagem ocasional em um formulário não exige o mesmo que centenas de vídeos grandes ou documentos que precisam ser revisados antes de ficarem disponíveis.
A pergunta principal não é qual arquitetura é mais moderna, mas quais componentes devem receber os dados e quais controles cada arquivo precisa passar antes de ser considerado válido. Em muitos produtos, a escolha está entre enviar o arquivo pelo servidor da aplicação ou permitir que o navegador o carregue diretamente para um armazenamento de objetos, com autorização emitida pelo servidor.
Defina o fluxo antes de escolher a arquitetura
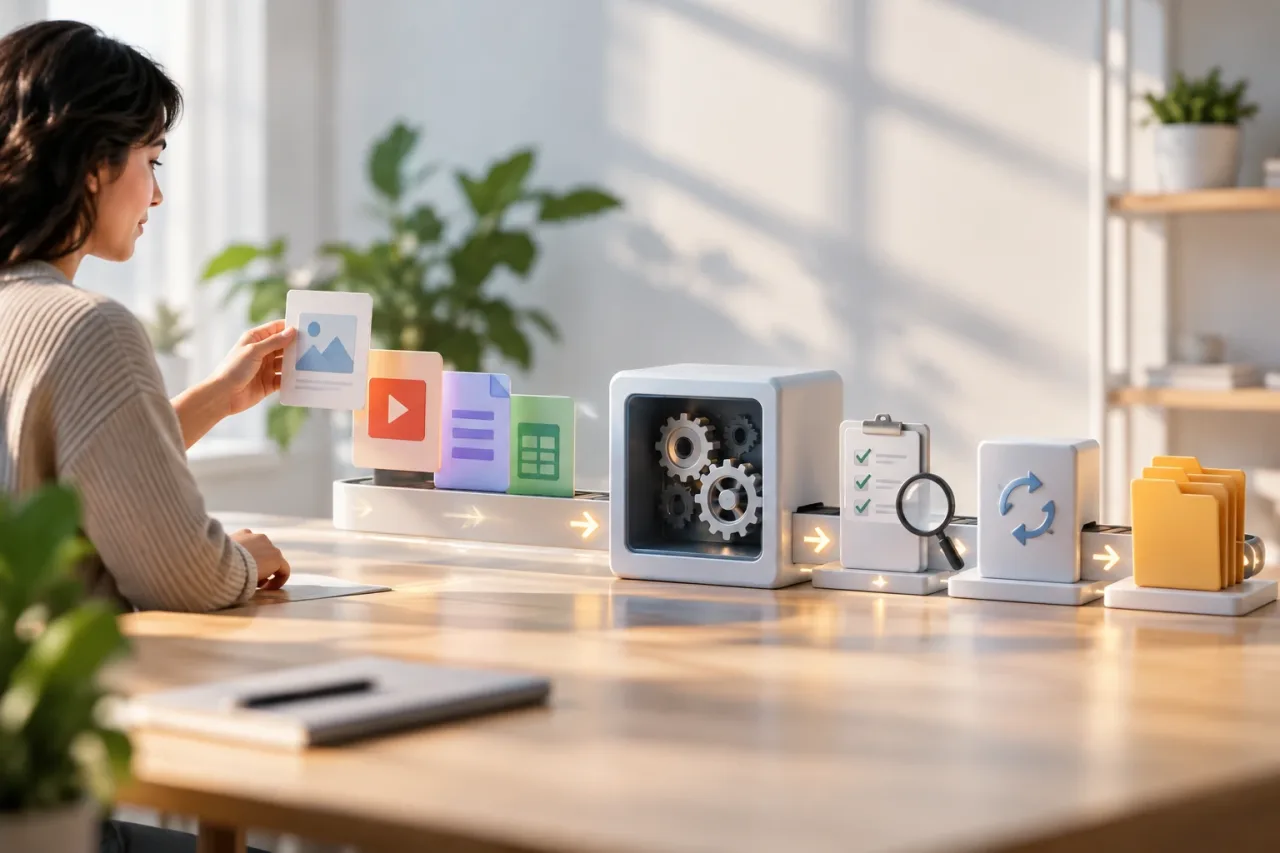
Comece descrevendo o que acontece desde que a pessoa seleciona um arquivo até que outra parte do produto possa usá-lo. Identifique quem o envia, quais formatos são aceitos, qual é o tamanho máximo razoável, se várias cargas simultâneas são permitidas e o que ocorre depois que os arquivos são recebidos. Esclareça também se o arquivo deve ficar disponível imediatamente ou aguardar uma revisão, conversão ou análise.
Vale separar três conceitos que muitas vezes se confundem: receber o arquivo, armazená-lo e aprová-lo para uso. Uma transferência concluída com sucesso não demonstra que o conteúdo é seguro, que pertence ao usuário ou que cumpre as regras do produto. Projetar o fluxo com essas etapas distintas facilita mudar a arquitetura sem alterar as regras de negócio.
- Se o arquivo apenas acompanha uma operação pequena e simples, priorize um caminho fácil de desenvolver e operar.
- Se o tamanho, o volume ou a duração das transferências forem importantes, avalie como evitar que todo o tráfego passe pela aplicação.
- Se o arquivo exigir revisão, processamento ou aprovação, modele esse estado explicitamente, em vez de presumir que ele está pronto quando a carga termina.
Carregamento pelo servidor da aplicação
Nesse modelo, o navegador envia o arquivo a um endpoint da aplicação. O servidor autentica a solicitação, aplica controles e, em seguida, salva o conteúdo no armazenamento escolhido. A lógica pode ser fácil de entender porque o carregamento passa pelo mesmo ponto que as demais operações do produto.
É uma opção adequada quando os arquivos são pequenos ou moderados, o volume previsto é limitado e cada solicitação precisa ser validada dentro de um fluxo de negócio específico. Também pode ser prática para uma primeira versão: há menos componentes visíveis para coordenar, e o servidor pode associar o recebimento a uma conta ou registro sem expor ao navegador o acesso direto ao armazenamento.
O limite surge quando o servidor se torna intermediário de grandes quantidades de dados. A aplicação precisa manter conexões longas e transferir o conteúdo, embora sua função principal não seja armazená-lo. Isso pode consumir capacidade, competir com as solicitações normais e tornar os tempos de espera e as interrupções de conexão mais críticos. Verifique os limites de tamanho e duração em todo o percurso, incluindo o navegador, os proxies, o servidor e o armazenamento final; ajustar apenas um deles não resolve as limitações dos demais.
Carregamento direto para o armazenamento de objetos
No carregamento direto, o navegador transfere o arquivo para o armazenamento sem passar o conteúdo pelo servidor da aplicação. O servidor continua sendo necessário: autentica o usuário, decide se ele pode fazer o carregamento, define as condições da operação e informa como concluir o fluxo. A aplicação não deve confiar nos dados enviados pelo navegador para decidir, por conta própria, qual usuário tem permissão ou qual local pode ser usado.
Esse padrão pode reduzir a carga de transferência nos servidores da aplicação e é útil quando há arquivos grandes, muitas cargas ou conexões prolongadas. Em contrapartida, o produto precisa coordenar várias etapas: reservar ou identificar um carregamento, autorizar a transferência, receber o resultado e atualizar o estado do arquivo. Uma transferência concluída no armazenamento e um registro atualizado na aplicação podem ficar dessincronizados se houver erros no meio do processo.
Por isso, defina estados claros, como pendente, recebido, em revisão e disponível, e determine como conciliá-los. As autorizações devem ter escopo limitado e prazo de validade restrito. Não exponha credenciais permanentes nem permita que uma autorização temporária habilite mais operações ou locais do que o necessário. Essa abordagem acrescenta responsabilidades de integração e operação; ela não é automaticamente mais segura nem mais simples.
Critérios práticos para decidir
Compare as duas opções com dados do produto e restrições reais, não apenas com previsões otimistas. A arquitetura pode evoluir: é razoável começar com um caminho simples se o risco estiver controlado, desde que seus limites sejam conhecidos e exista um sinal claro para reavaliá-lo.
- Tamanho e volume: quanto maiores forem os arquivos e mais simultâneos forem os carregamentos, mais importante será evitar que a aplicação transporte cada byte. Use os limites máximos do produto, e não o tamanho médio, para projetar os casos críticos.
- Conectividade: interrupções, redes lentas e o fechamento acidental da página afetam mais as transferências longas. Avalie se basta tentar novamente desde o início ou se o produto precisa de transferências retomáveis; não prometa retomada se ela não estiver implementada de ponta a ponta.
- Segurança e negócio: determine se a autorização deve ser feita por usuário, entidade ou etapa do processo, e se o conteúdo precisa permanecer inacessível até ser validado.
- Processamento posterior: se for necessário extrair informações, gerar variações ou revisar o conteúdo, projete o processamento como uma etapa independente e mantenha a possibilidade de informar o usuário sobre o estado.
- Operação: compare a complexidade que a equipe consegue manter, incluindo permissões, alertas, limpeza de objetos órfãos e resposta a falhas parciais.
Validação e proteção de arquivos
Valide antes de aceitar o carregamento e volte a verificar o necessário depois que ele for recebido. No início, confira a identidade, as permissões, o tamanho permitido, a quantidade de arquivos e a relação com a operação solicitada. No servidor ou em um processo confiável, verifique o conteúdo recebido: o nome e o tipo declarados pelo navegador não bastam para confirmar o que o arquivo contém.
Aplique limites de acesso para que um arquivo privado não se torne público por acidente. Use referências internas, em vez de transformar um caminho ou nome fornecido pelo usuário em autorização. Se o produto permitir baixar arquivos, determine quem pode fazê-lo e por quanto tempo; links temporários não devem substituir a verificação de permissões no fluxo que os emite.
Arquivos não confiáveis também podem consumir recursos ou incluir conteúdo inesperado. Limite tamanhos e formatos de acordo com a necessidade real, evite processá-los com privilégios desnecessários e mantenha-os isolados até que as verificações relevantes sejam concluídas. Se o uso envolver riscos especiais, consulte as recomendações de segurança aplicáveis ao tipo de arquivo e ao contexto do produto.
Experiência do usuário e operação diária
Uma barra de progresso só é útil se mostrar informações compreensíveis e não esconder um bloqueio. Indique o estado de cada arquivo, permita cancelar quando possível e ofereça uma ação clara diante de uma falha. Defina quais erros permitem uma nova tentativa e evite que ela crie duplicatas ou deixe várias versões que pareçam válidas. Em processos longos, informe que o carregamento terminou, mas que o arquivo continua em revisão, em vez de apresentar as duas etapas como uma só.
Em produção, acompanhe as taxas de sucesso e falha, a duração dos carregamentos, os abandonos e os erros de validação. Registre identificadores de operação e estados, mas evite incluir nos registros conteúdo sensível ou dados desnecessários para o diagnóstico. Defina uma política para carregamentos incompletos e arquivos pendentes que já não são necessários: se não forem removidos, geram desordem, custos e dúvidas sobre qual versão está vigente.
Lista de verificação antes da implementação
- Documente tamanhos, formatos, volumes e permissões esperados, incluindo os valores máximos.
- Escolha entre passar pelo servidor e carregar diretamente com base na carga de transferência e na capacidade operacional da equipe.
- Defina os estados do carregamento e as condições que permitem usar ou baixar um arquivo.
- Teste arquivos grandes demais, formatos não permitidos, desconexões, solicitações repetidas e falhas ao atualizar o registro.
- Verifique se um usuário não consegue ler, substituir ou associar arquivos de outra pessoa.
- Prepare métricas, alertas e a limpeza de transferências incompletas.
Em resumo, a melhor arquitetura é aquela que atende aos requisitos de segurança e experiência sem introduzir uma complexidade que a equipe não consiga operar. Para cargas pequenas, passar pela aplicação pode ser suficiente. Para transferências grandes ou frequentes, o carregamento direto pode reduzir a carga sobre ela, desde que a autorização, os estados e a conciliação sejam bem projetados. A decisão deve ser reavaliada quando mudarem o tamanho dos arquivos, o volume ou a forma como o produto os utiliza.