

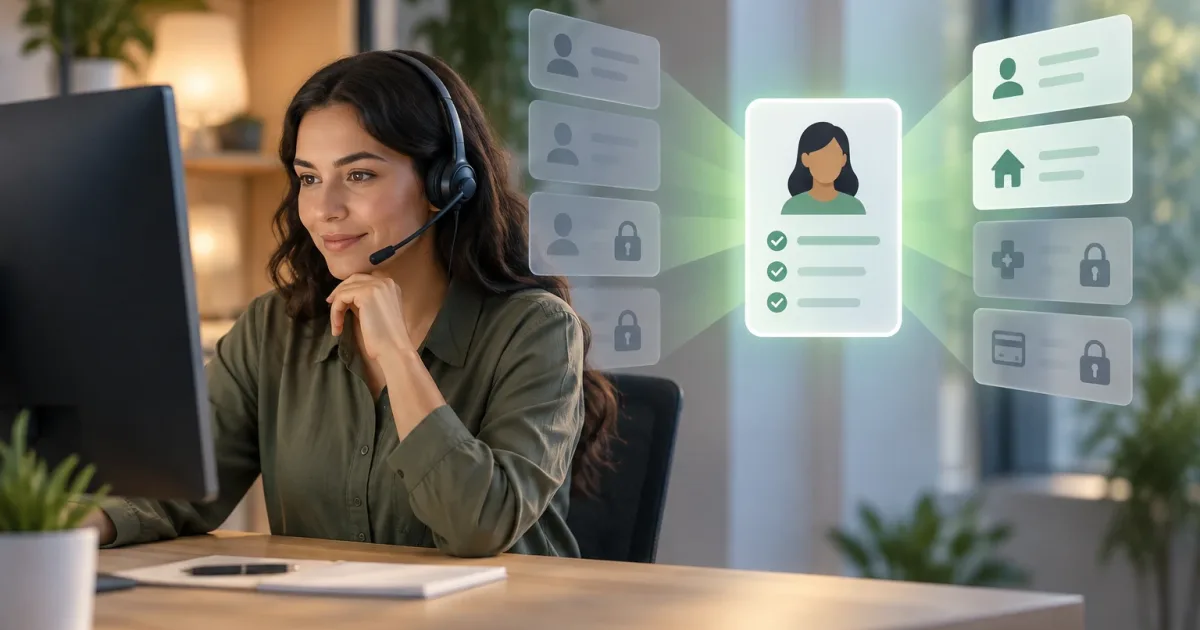
Uma interface de suporte pode reunir dados do CRM, do comércio eletrônico e de outros sistemas para ajudar a resolver solicitações. Mas a disponibilidade dessas informações não significa que toda a equipe deva vê-las o tempo todo. A questão de design é mais específica: o que cada pessoa precisa saber para tomar a próxima decisão sobre o caso e como fornecer esse contexto com a menor exposição razoável.
Para resolver essa questão, não basta configurar permissões gerais. É preciso relacionar os dados às tarefas, classificar sua sensibilidade, escolher como serão apresentados e verificar o que acontece em situações excepcionais. Este modelo ajuda responsáveis por produto, atendimento e tecnologia a criar uma interface útil sem transformá-la em uma cópia abrangente dos sistemas conectados.
Comece pelas decisões do agente, não pelos campos disponíveis
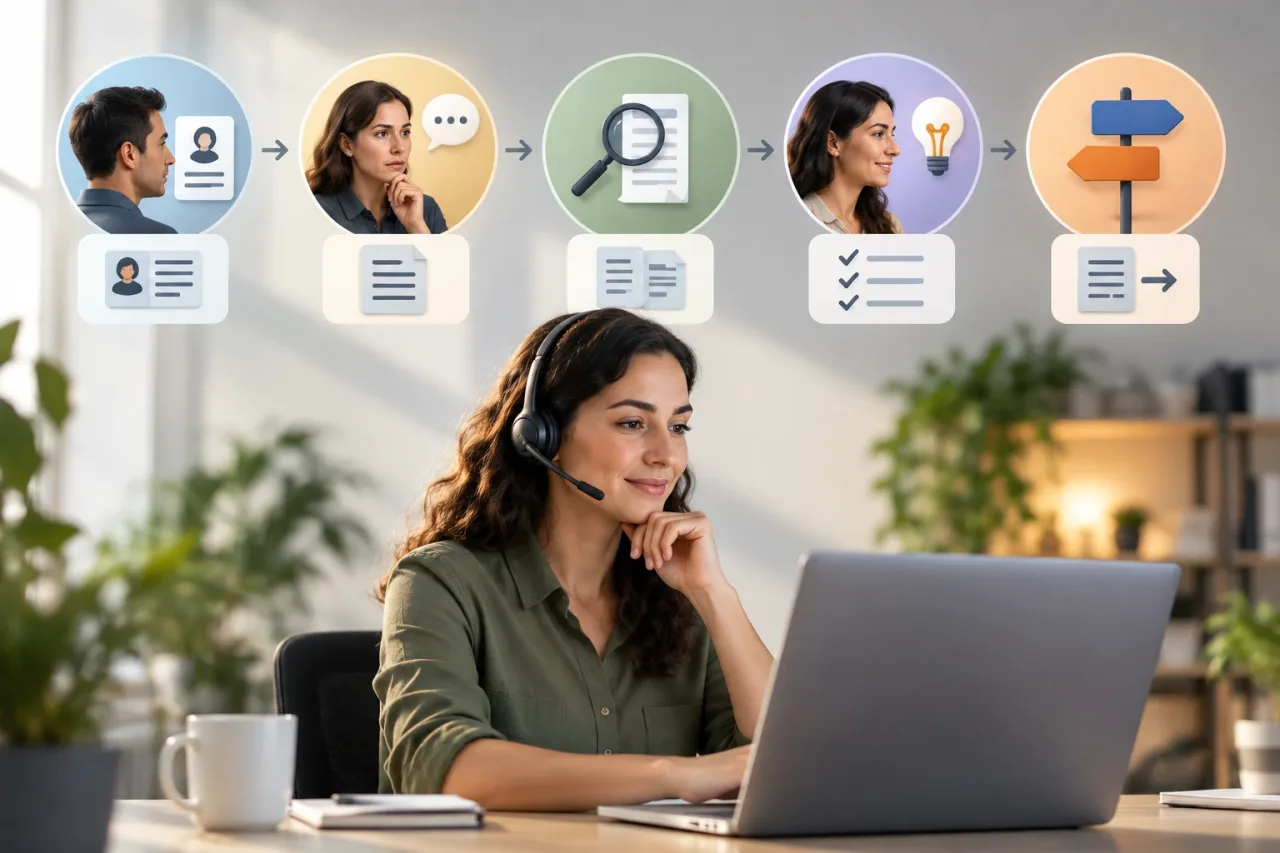
Comece descrevendo as etapas habituais do atendimento: identificar o cliente, entender o motivo do contato, verificar uma transação, propor uma solução e encerrar ou encaminhar o caso. Para cada etapa, defina a decisão que o agente precisa tomar e quais evidências são necessárias para tomá-la corretamente.
Por exemplo, para responder sobre um pedido, talvez bastem um identificador, a data, o status da preparação e a entrega. Exibir todo o perfil do comprador não necessariamente ajuda nessa decisão. Já em uma reclamação de cobrança, o agente pode precisar consultar o status da transação e o histórico pertinente, mas não os dados completos do meio de pagamento.
Registre essas necessidades em uma tabela simples: tipo de caso, função, decisão, dados necessários e ação permitida. Diferencie visualizar um dado, alterá-lo, exportá-lo ou executar uma ação. São capacidades distintas e não devem ser agrupadas em uma única permissão de “acesso”.
Classifique os dados por utilidade, sensibilidade e necessidade
Faça um inventário dos dados que poderiam aparecer na interface e avalie cada um sob três perspectivas:
- Utilidade: o dado altera a resposta, a prioridade ou a próxima etapa?
- Sensibilidade: sua exposição desnecessária poderia causar danos, revelar informações privadas ou facilitar o uso indevido?
- Necessidade: ele precisa ficar visível o tempo todo, ser consultado apenas em determinados casos ou não ser exibido ao agente?
A classificação deve refletir o contexto e as obrigações aplicáveis à organização. Não basta rotular uma fonte inteira como “sensível” ou “interna”. Um dado de contato pode ser necessário para verificar uma solicitação, enquanto outro atributo do perfil não contribui em nada para aquele caso.
Uma decisão prática é atribuir a cada campo uma forma de apresentação: visível no resumo, disponível mediante consulta, oculto para aquela função ou acessível somente por um procedimento excepcional. Se um dado não tiver uma finalidade clara no atendimento, a opção padrão deve ser não incluí-lo na interface.
Escolha entre resumo, consulta pontual e acesso restrito
Nem todos os dados precisam ser apresentados da mesma maneira. Um resumo mostra de imediato as informações frequentes e necessárias, como o status de uma transação. Uma consulta pontual permite recuperar um dado menos comum quando o caso exige, sem deixá-lo permanentemente visível. Um acesso restrito reserva informações mais sensíveis para funções autorizadas ou tarefas específicas.
A consulta pontual não substitui as permissões: ela também deve verificar se o usuário pode visualizar o dado e se há uma justificativa operacional. Se uma exceção for permitida, defina quem pode solicitá-la, quem a aprova — quando aplicável —, por quanto tempo ela permanece válida e como fica registrada. Evite criar um botão de acesso excepcional que funcione como atalho permanente.
Também é recomendável apresentar os dados com o nível mínimo de detalhe necessário para realizar a tarefa. Por exemplo, exibir apenas parte de um identificador pode ajudar a reconhecer uma transação sem revelar o valor completo. A minimização deve ser compatível com a verificação: se o agente precisar confirmar informações, crie um método claro que não o obrigue a revelar dados ao cliente durante o processo.
Defina permissões por função, caso e vínculo
As permissões por função são um ponto de partida, mas nem sempre bastam. Dois agentes com o mesmo cargo podem atender a produtos, regiões ou tipos de caso diferentes. Defina regras compreensíveis que combinem, quando fizer sentido, a função com o tipo de tarefa e o vínculo do agente com o caso ou cliente.
Para cada permissão, especifique seu escopo e a ação autorizada: quais categorias de dados podem ser consultadas, em quais casos e se é permitido editar ou exportar. Considere também o ciclo de vida do acesso: mudanças de função, substituições temporárias, encaminhamentos e encerramento do vínculo com o caso. Uma regra que não contemple essas mudanças pode manter acessos mais amplos do que o necessário.
Teste as regras com exemplos concretos, incluindo casos negativos: um agente que procura um cliente sem ter uma solicitação atribuída, alguém que muda de equipe ou uma pessoa que tenta acessar um caso encaminhado. A resposta do sistema deve ser consistente e compreensível, sem revelar detalhes adicionais nas mensagens de erro.
Conecte sistemas sem criar cópias desnecessárias
Quando a interface combina CRM, comércio eletrônico e outros serviços, defina qual sistema é a fonte de referência para cada dado e como ele será obtido. Sempre que viável, consulte as informações necessárias no sistema de origem, em vez de replicar perfis completos em uma base paralela. Uma cópia pode ficar desatualizada ou conservar informações depois que elas deixarem de ser necessárias para a tarefa.
A integração também deve definir o que acontece se um sistema não responder, retornar dados incompletos ou apresentar status contraditórios. Não transforme uma falha de conexão em autorização implícita para exibir mais informações de outra fonte. Informe ao agente qual dado não pôde ser verificado e quais alternativas operacionais estão disponíveis, como tentar novamente ou encaminhar o caso.
Na interface, identifique a origem e a atualidade do dado quando isso for relevante para a decisão. Evite combinar valores de sistemas diferentes como se fossem uma única verdade. O objetivo é oferecer contexto confiável, não acrescentar campos apenas porque é possível conectá-los.
Registre acessos e alterações com uma finalidade clara
A rastreabilidade permite verificar quem consultou ou alterou informações e em que contexto. Determine quais eventos são necessários para investigar incidentes e supervisionar o uso: usuário, momento, recurso, ação e resultado podem ser elementos relevantes, conforme o design e as obrigações aplicáveis. Registre também as consultas excepcionais, se fizerem parte do modelo de acesso.
O registro deve ser proporcional. Incluir o conteúdo completo de dados sensíveis em cada evento pode criar uma nova exposição. Guarde os metadados necessários para a revisão e defina quem pode consultar os registros, por quanto tempo e segundo qual procedimento. Garanta que a rastreabilidade também abranja ações realizadas por integrações, caso elas façam parte da operação que se pretende auditar.
Valide a interface em casos comuns e excepcionais
Antes de implementar o design, revise-o com agentes e responsáveis pelo atendimento. Simule solicitações frequentes, uma reclamação, um encaminhamento e uma falha de integração. Verifique se o agente consegue resolver cada caso sem solicitar acesso excessivo e se entende por que um dado está oculto ou desatualizado.
Depois da implementação, examine também os indicadores de diagnóstico: solicitações repetidas de acesso excepcional podem indicar que falta contexto necessário na interface; consultas a campos que raramente influenciam uma solução podem sugerir exposição desnecessária. Interprete esses sinais em conjunto com a qualidade das respostas e os procedimentos da equipe: isoladamente, eles não comprovam que as permissões estejam certas ou erradas.
Lista de verificação antes da implementação
- Cada dado visível está associado a uma decisão concreta de atendimento?
- Há distinção entre consultar, editar, exportar e agir sobre as informações?
- Os dados mais sensíveis estão ocultos, resumidos ou sujeitos a uma necessidade específica?
- As permissões consideram a função, a tarefa e o vínculo com o caso?
- As exceções têm justificativa, escopo e rastreabilidade?
- Está claro qual sistema é a fonte de referência e o que acontece se ele falhar?
- Os registros permitem revisar acessos sem duplicar dados sensíveis desnecessariamente?
- Os cenários normais, negativos e excepcionais foram testados com a equipe de suporte?
O princípio central é simples: mostrar o necessário para resolver o caso, no momento certo e à pessoa certa. Aplicá-lo exige decisões explícitas sobre utilidade, sensibilidade, permissões e integração. Assim, a equipe obtém contexto acionável sem presumir que maior visibilidade significa melhor atendimento.