

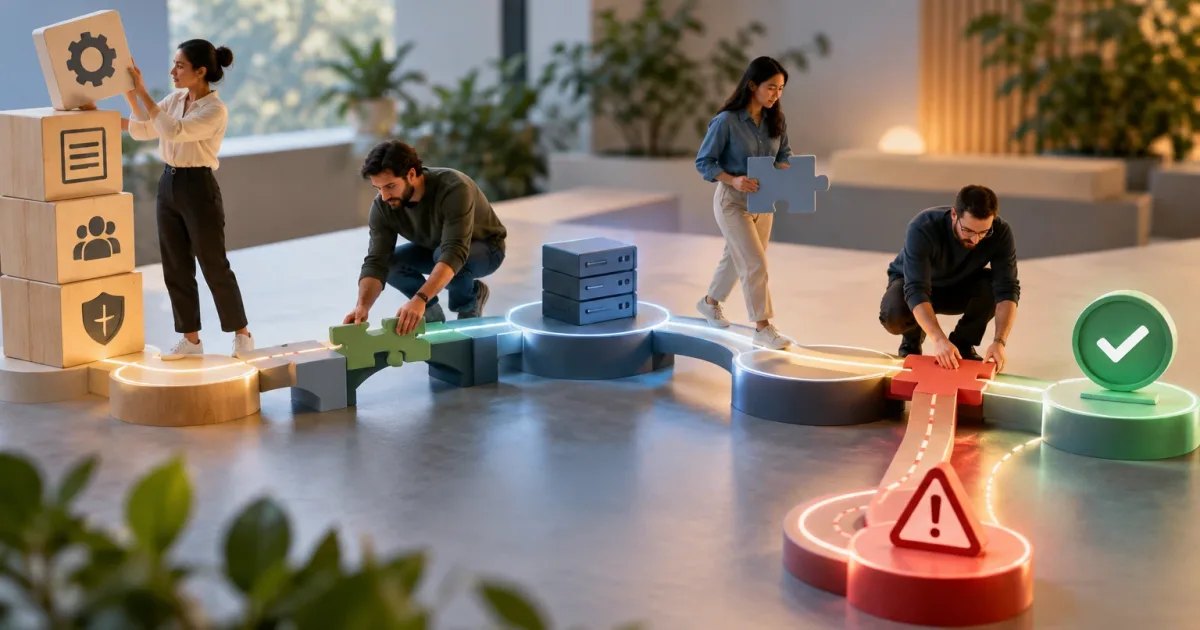
Un écran peut fonctionner sans que la modification résolve le problème à l’origine de son développement. Il peut accepter des données qui devraient être refusées, calculer un montant incorrect ou laisser une opération inachevée dans un système connecté. C’est pourquoi les tests d’acceptation fondés sur les règles métier ne se limitent pas à vérifier les éléments visuels : ils déterminent si le processus produit le résultat attendu pour les personnes concernées et l’organisation.
La clé consiste à partir de décisions opérationnelles concrètes et à les transformer en scénarios vérifiables à l’aide de données, de résultats et de preuves. Les équipes produit, métier, QA et technologiques partagent ainsi une définition pratique de ce que signifie accepter la modification.
Vérifier un écran ne suffit pas à valider une règle
Un test d’interface peut confirmer qu’un bouton s’affiche, qu’un formulaire permet la saisie ou qu’un message apparaît. Ces vérifications peuvent être nécessaires, mais elles ne prouvent pas à elles seules qu’une politique métier est respectée. Pour cela, il faut suivre le lien entre une condition et sa conséquence.
Par exemple, il ne s’agit pas seulement de savoir si une demande peut être envoyée. Il faut également comprendre quelles conditions déterminent son approbation, ce qui se passe lorsqu’une information manque et quel statut attribuer aux cas qui nécessitent un examen. La règle peut être appliquée dans un écran, un service ou une étape manuelle ultérieure ; le test d’acceptation doit vérifier le résultat pertinent sans présumer de l’endroit où la règle est mise en œuvre.
Une règle utile à tester exprime une décision observable : dans certaines conditions d’entrée, le processus doit produire un résultat identifiable. Si la règle dépend d’une interprétation, il convient de la clarifier avant de rédiger le cas. Un test ne devrait pas être le premier endroit où l’on découvre ce que signifie une politique.
Identifier les règles, les acteurs, les données et les résultats
Avant de rédiger les scénarios, réunissez les personnes qui connaissent le processus et celles qui le mettent en œuvre. L’objectif est de décrire la décision prise, les personnes qui y participent et les informations qui la modifient. Il n’est pas nécessaire de documenter chaque détail du système, mais les conditions qui changent le résultat doivent être explicites.
- Acteur : personne qui lance ou examine l’opération, par exemple une personne utilisatrice ou un profil de supervision.
- Conditions : règles, autorisations, états préalables et restrictions qui influencent la décision.
- Données d’entrée : valeurs nécessaires à l’exécution du scénario, y compris celles qui peuvent être absentes ou invalides.
- Résultat attendu : état final, action autorisée ou refusée, calcul, notification ou tâche à générer.
- Preuve : manière de vérifier le résultat, par exemple au moyen de l’état enregistré, d’une réponse visible ou d’une activité dans le système concerné.
Il est utile de noter les questions en suspens et de désigner une personne chargée d’y répondre. Si une règle comporte des exceptions, déterminez qui peut les autoriser et comment cette décision est consignée. Ne transformez pas une supposition de l’équipe en exigence implicite.
Transformer les règles en scénarios clairs et observables
Rédigez chaque scénario avec suffisamment de contexte pour qu’une autre personne puisse l’exécuter et en évaluer le résultat. Une structure simple consiste à préciser les conditions, l’action réalisée et le résultat attendu. La forme importe moins que la précision : les données d’entrée et les attentes doivent être explicites.
- Décrivez une situation métier reconnaissable, et non une suite de clics sans objectif.
- Indiquez les données et l’état initial nécessaires pour la reproduire.
- Précisez l’action qui déclenche la décision ou le processus.
- Définissez le résultat à observer et l’endroit où le vérifier.
Un critère tel que « le système traite correctement la demande » ne peut pas être évalué de manière cohérente. Un critère vérifiable indique plutôt quelles demandes sont acceptées, lesquelles sont refusées ou soumises à examen, ainsi que le statut enregistré. Si le résultat attendu peut être interprété de plusieurs façons, le critère doit encore être précisé.
Évitez de regrouper trop de règles dans un seul scénario. En cas d’échec, l’équipe doit pouvoir repérer le comportement qui ne correspond pas à ce qui a été convenu. À l’inverse, ne dupliquez pas des tests qui vérifient le même résultat avec des données équivalentes sans apporter de couverture supplémentaire.
Couvrir les limites et les exceptions sans multiplier les cas
Le cas habituel permet de confirmer le parcours principal, mais il suffit rarement. Les règles changent souvent de résultat à une limite, lorsqu’une donnée manque ou lorsque plusieurs conditions se combinent. Commencez par vous demander quelle donnée pourrait modifier la décision et ce qui se passe juste avant, exactement à la limite et juste après.
Donnez la priorité aux variations qui changent l’issue du processus : valeurs autorisées et non autorisées, autorisations différentes, états incompatibles, doublons ou informations incomplètes, à condition que ces situations correspondent aux règles réelles. Si plusieurs conditions sont indépendantes, vous pouvez choisir un ensemble représentatif plutôt que de tester toutes les combinaisons possibles. Toute combinaison susceptible de modifier la décision doit toutefois être couverte.
Il convient également de distinguer l’exception métier de l’erreur technique. Le refus d’une demande en application d’une politique peut constituer un résultat correct ; une interruption qui empêche l’enregistrement de l’état relève d’une autre situation. Clarifier cette différence évite de rejeter une modification parce qu’une règle a été appliquée comme prévu, ou d’accepter un problème opérationnel en le prenant pour une exception attendue.
Valider les parcours complets entre les systèmes
Lorsque plusieurs applications ou équipes interviennent, vérifiez le parcours de bout en bout, depuis l’événement qui lance le processus jusqu’au résultat nécessaire aux opérations. Il ne suffit pas de vérifier qu’un système a transmis des informations : il faut confirmer que le système destinataire les a interprétées et que l’état final est cohérent.
Repérez les points de transfert, les responsables et les indicateurs observables. Par exemple : que se passe-t-il si le deuxième système est indisponible ? L’opération est-elle réessayée ? Reste-t-elle en attente d’un examen ? Comment éviter de la traiter deux fois ? Les réponses doivent refléter le comportement convenu, et non des capacités supposées. Si le parcours ne peut pas être testé de manière intégrée dans un environnement disponible, consignez les étapes vérifiées séparément et les incertitudes qui restent à traiter.
Une courte représentation du flux permet de distinguer les vérifications relevant de l’acceptation des tests techniques de chaque composant. L’acceptation porte sur les conséquences opérationnelles ; les tests de composants et d’intégration apportent d’autres preuves, mais ne remplacent pas la validation du résultat métier.
Convenir des preuves, des responsabilités et de la décision
Avant l’exécution, convenez de la personne qui prépare les données, de celles qui réalisent chaque scénario et de celle qui tranche en cas de désaccord. Les équipes métier doivent confirmer que le résultat respecte la règle ; l’équipe produit coordonne le périmètre et les priorités ; la QA peut faciliter la couverture et consigner les résultats ; l’équipe technologique aide à diagnostiquer le comportement. Les responsabilités peuvent varier, mais elles ne doivent pas rester implicites.
Définissez ce qui constitue une preuve suffisante et la manière de la consigner : scénario, données utilisées, résultat observé, statut d’approbation et éventuel incident. Il n’est pas nécessaire de recueillir des informations sensibles qui ne contribuent pas à la vérification. Utilisez des données représentatives et autorisées, et prévoyez une solution contrôlée lorsqu’il n’est pas approprié d’utiliser des données réelles.
La décision doit également être explicite. L’échec d’une règle critique peut empêcher l’acceptation ; un écart mineur peut éventuellement être accepté avec une action convenue, si les personnes responsables sont habilitées à en décider. Dans tous les cas, consignez l’impact, la personne responsable et l’étape suivante. Ne dissimulez pas une condition en suspens derrière un « approuvé » ambigu.
Erreurs fréquentes et liste de vérification
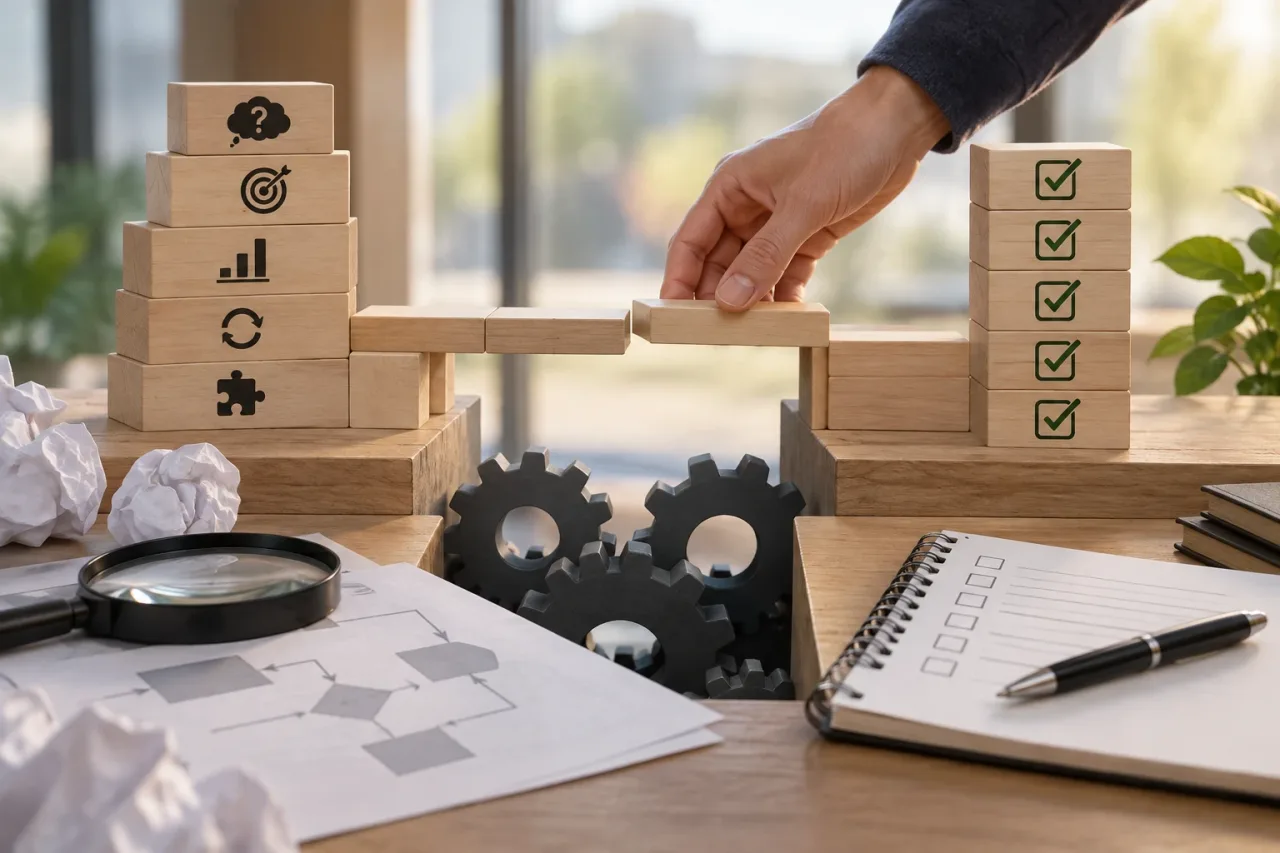
Les problèmes les plus courants sont des critères vagues, des scénarios limités au cas idéal, des données qui ne reflètent pas le processus et des tests qui répètent d’autres vérifications sans valider une nouvelle décision. Il est également risqué de tester chaque système séparément et de supposer que le flux complet fonctionnera automatiquement. La solution ne consiste pas à ajouter des cas sans discernement, mais à repérer les règles, les exceptions ou les transferts qui ne disposent pas encore de preuves claires.
Avant la séance d’acceptation, vérifiez les points suivants :
- Les règles et leurs exceptions ont-elles été confirmées par les personnes responsables ?
- Chaque scénario précise-t-il les conditions initiales, les données, l’action et un résultat observable ?
- Le parcours principal, les limites pertinentes et les refus attendus sont-ils couverts ?
- Les cas impliquant plusieurs systèmes vérifient-ils l’état final et les défaillances de transfert pertinentes ?
- Sait-on qui exécute les tests, qui fournit les preuves et qui prend la décision finale ?
- Les écarts, les risques en suspens et les accords sont-ils consignés ?
Une acceptation efficace ne cherche pas à démontrer que tout fonctionne dans toutes les circonstances. Elle vise à réunir suffisamment de preuves que les règles pertinentes sont respectées dans des scénarios représentatifs et que les exceptions importantes font l’objet d’une réponse convenue. Cette approche réduit les ambiguïtés et permet d’accepter, de corriger ou de reporter une modification sur des bases plus solides.