

Dans un SaaS B2B, résilier un client ne consiste généralement pas à désactiver un utilisateur. Une organisation peut compter des dizaines de personnes, des données partagées, des identifiants, des automatisations et des connexions à d’autres systèmes. Si vous fermez uniquement le compte principal, des accès peuvent rester actifs ; si vous supprimez tout immédiatement, vous risquez de perdre des données nécessaires à un export, au respect d’une obligation applicable ou à la résolution d’un incident.
Le processus de résiliation d’un client SaaS doit transformer une demande en une suite d’étapes contrôlées, avec des responsables, des conditions de suspension et des preuves d’achèvement. L’objectif ne consiste pas seulement à empêcher les nouvelles connexions : il faut également déterminer ce qu’il advient du tenant, de ses données et des dépendances qu’il partage avec le reste du service.
La résiliation d’une organisation ne se limite pas à celle d’un utilisateur
Le cycle de vie d’un compte individuel est relativement circonscrit : ses identifiants sont révoqués et, le cas échéant, ses tâches sont transférées. Une organisation cliente, en revanche, peut être propriétaire d’un espace de travail ou d’un tenant qui regroupe des utilisateurs, des rôles, des paramètres, des fichiers, des intégrations et des ressources partagées.
Avant de mettre en place le processus, identifiez ce que représente l’organisation dans le produit et ce qui se trouve en dehors de son périmètre. Par exemple, un identifiant d’intégration peut être associé au tenant tout en autorisant des actions dans un système du client. Une automatisation peut appartenir à une personne qui quitte l’organisation et avoir des conséquences sur les processus d’autres utilisateurs. L’inventaire doit indiquer à la fois le propriétaire et la portée de chaque ressource, et ne pas se limiter à une liste de membres.
- Utilisateurs et sessions : membres, administrateurs, invitations en attente, jetons et sessions actives.
- Ressources du tenant : données, fichiers, paramètres, projets et journaux opérationnels.
- Connexions : intégrations, clés, webhooks, synchronisations et tâches planifiées.
- Dépendances partagées : ressources ou processus susceptibles d’avoir des conséquences pour d’autres organisations ou pour l’exploitation du fournisseur.
Définissez qui demande la résiliation et dans quels cas elle peut être suspendue
L’événement déclencheur doit être sans ambiguïté : par exemple, une demande validée par une personne autorisée ou une transition approuvée dans le système d’abonnement. Ne considérez pas comme recevable toute demande reçue par n’importe quel canal. Définissez comment vérifier l’identité et l’autorité de la personne qui demande la clôture, ainsi que la personne chargée de résoudre les désaccords.
Déterminez également les conditions de suspension avant d’exécuter des actions irréversibles. Il peut être nécessaire d’examiner une demande d’export en cours, un litige sur la propriété, un incident critique ou une obligation en suspens définie dans les accords applicables. Ces exemples ne déterminent pas à eux seuls les exigences légales ou contractuelles : l’équipe responsable doit confirmer les règles à suivre pour chaque situation.
Une machine à états simple contribue à éviter les clôtures ambiguës. Elle peut, par exemple, passer par les états suivants : demande reçue, validation en attente, résiliation planifiée, accès révoqués, données en cours de traitement et processus terminé. Pour chaque état, précisez qui intervient, quelle preuve est enregistrée et quelle condition autorise le passage à l’étape suivante. Si une vérification échoue, le processus doit être suspendu et générer une tâche visible, plutôt que d’être marqué comme terminé par défaut.
Distinguez la révocation des accès de la suppression des données
Il s’agit de deux décisions différentes, qu’il est préférable d’exécuter à des moments distincts. Une fois la résiliation confirmée, il est généralement possible de bloquer l’accès de l’organisation et de révoquer les identifiants associés, tout en conservant temporairement l’environnement afin de terminer les exports ou les vérifications autorisés. La suppression des données doit respecter une politique définie et être conforme aux accords et obligations applicables.
Documentez les données qui peuvent être exportées, les personnes autorisées à demander un export, le format de remise et la manière de confirmer que celui-ci est prêt. Évitez de promettre une disponibilité ou un délai que le produit ne peut pas garantir. En présence de données personnelles, de journaux de sécurité ou de sauvegardes, l’équipe doit préciser leur traitement ainsi que les limites applicables. Ne présentez pas une sauvegarde comme un fichier accessible au client et ne supposez pas que la suppression de l’enregistrement visible efface immédiatement toutes ses copies.
L’exploitation doit également s’appuyer sur une définition vérifiable du terme « supprimé ». Cela peut signifier que les données ne sont plus accessibles dans le produit, qu’une tâche de suppression a été exécutée ou qu’elles restent soumises à un cycle de conservation documenté. Consignez le résultat réel et signalez clairement toute étape en attente ; n’envoyez pas de confirmation générique si le processus dépend encore d’une autre tâche.
Révoquez les intégrations et repérez les dépendances oubliées
Une résiliation incomplète peut laisser une voie d’accès ouverte même si les utilisateurs ne peuvent plus se connecter. Vérifiez les identifiants du tenant, les jetons d’API, les webhooks, les applications autorisées, les connexions d’authentification, les synchronisations et les tâches planifiées. Le cas échéant, désactivez aussi les identifiants dans le système connecté : révoquer une clé dans le SaaS ne garantit pas que l’autre système ait fermé une session ou supprimé sa propre configuration.
Vérifiez également qui reçoit les alertes, quels processus dépendent de l’organisation et s’il existe des ressources partagées à conserver. Une intégration utilisée par plusieurs tenants exige une attention particulière : il faut retirer uniquement l’association avec l’organisation résiliée, sans interrompre les autres. La vérification doit s’appuyer sur les identifiants des tenants et des relations explicites, plutôt que sur des rapprochements de noms ou des actions manuelles difficiles à reproduire.
- Recherchez les connexions actives et les identifiants délivrés à l’organisation.
- Arrêtez les synchronisations et les tâches planifiées, puis vérifiez qu’elles ne sont pas recréées.
- Supprimez les webhooks et les notifications associés, et vérifiez le résultat dans les deux systèmes lorsque c’est possible.
- Confirmez que les ressources partagées restent accessibles à leurs autres propriétaires.
Organisez les étapes et choisissez ce qu’il faut automatiser
Un processus opérationnel efficace peut commencer par la validation et l’enregistrement de la demande, puis se poursuivre par l’identification des ressources et des dépendances, avant la notification des actions prévues. Il est ensuite possible de révoquer les accès, d’arrêter les intégrations, de terminer l’export autorisé, d’appliquer la politique relative aux données et de vérifier la clôture. L’ordre précis dépend du fonctionnement du produit : l’essentiel est qu’une action ne détruise pas ce dont une étape ultérieure a encore besoin.
Automatisez les étapes répétables et réversibles lorsque les conditions sont claires : modifier l’état du tenant, invalider des sessions ou créer des tâches de suivi. Maintenez une validation humaine pour les exceptions, comme un litige sur la propriété, des ressources partagées ayant de lourdes conséquences ou des demandes nécessitant une interprétation contractuelle. L’automatisation doit être idempotente : en cas de nouvelle tentative après une erreur, elle ne doit pas créer plusieurs exports, envoyer des notifications répétées sans contrôle ni affecter d’autres tenants.
Désignez un responsable pour chaque étape, fixez un délai opérationnel interne et prévoyez une procédure d’escalade en cas de blocage. Conservez un journal indiquant qui a autorisé la demande, quelles actions ont été exécutées, à quel moment, sur quelles ressources et avec quel résultat. Ce journal permet d’analyser les échecs et de démontrer l’état du processus sans devoir retrouver des messages éparpillés.
Liste de contrôle pour tester une résiliation
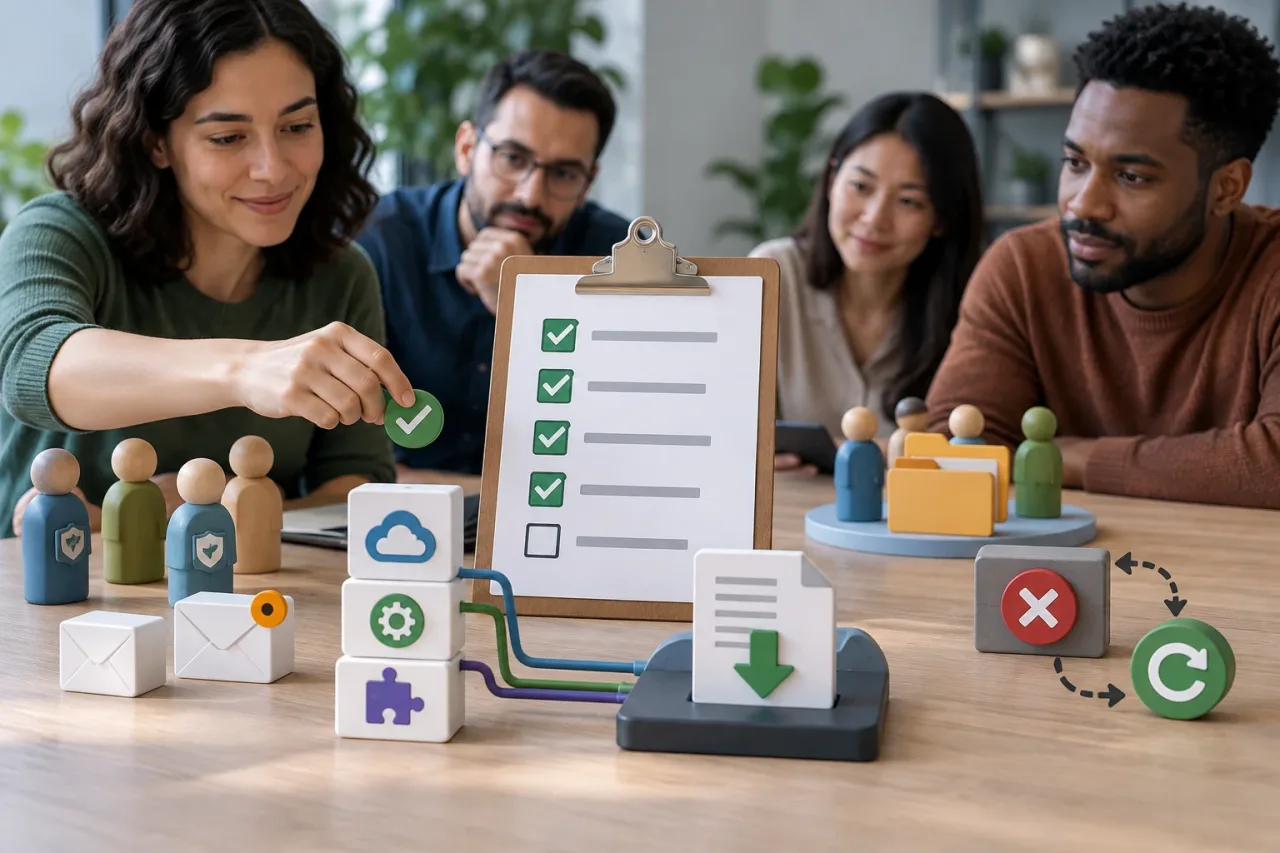
Testez le processus dans un environnement contrôlé, avec des cas ordinaires et des exceptions. Incluez une organisation comptant plusieurs administrateurs, des invitations en attente, des intégrations actives, un export demandé et des ressources partagées. Vérifiez également ce qui se passe si une tâche échoue au milieu du processus et est relancée.
- L’identité et l’autorité de la personne qui demande la résiliation sont-elles vérifiées ?
- Chaque blocage correspond-il à un état visible et à une condition de suspension ?
- Les sessions, identifiants, invitations et accès API concernés sont-ils révoqués ?
- Les connexions et les tâches sont-elles arrêtées sans affecter les autres organisations ?
- L’export et le traitement des données respectent-ils des règles documentées et applicables ?
- Chaque action produit-elle un résultat vérifiable, y compris en cas d’erreur et de nouvelle tentative ?
- Une vérification finale confirme-t-elle qu’il ne reste aucun accès ni aucune dépendance active ?
Faites de cette dernière vérification un critère de clôture, et non une simple case administrative. Le processus prend fin lorsque les actions prévues ont été vérifiées, que les exceptions ont un responsable et que les données encore en attente sont décrites avec précision. La résiliation ne dépend alors plus de la mémoire de l’équipe : elle devient une opération reproductible, sécurisée et auditable.