

De nombreuses équipes répondent au besoin de « savoir ce qui s’est passé » par une solution unique : conserver toutes les modifications, tous les accès, toutes les erreurs et tous les messages dans une même table ou un même outil de logs. Le résultat est souvent prévisible : trop de données pour enquêter sur un incident, des preuves insuffisantes lors d’une revue et une exposition inutile d’informations sensibles.
La bonne décision ne porte pas sur la quantité d’éléments à enregistrer, mais sur la question à laquelle le processus doit pouvoir répondre, pour qui et avec quelles conséquences. Une personne qui souhaite retrouver l’état de sa demande, une équipe de support qui enquête sur un échec d’intégration et une personne qui examine une approbation contestée n’ont pas besoin des mêmes informations. Leurs enregistrements doivent également avoir des finalités, des autorisations, un niveau de détail et des durées de conservation différents.
Séparer l’historique fonctionnel, le journal d’audit et la traçabilité opérationnelle permet de concevoir des processus explicables sans transformer chaque système en dépôt indiscriminé de données. Ce guide présente des critères pour choisir chaque mécanisme et les combiner lorsque le flux l’exige réellement.
Trois besoins souvent confondus, mais qui ne sont pas équivalents
L’historique fonctionnel conserve l’évolution pertinente pour utiliser le produit ou gérer un dossier. Il peut, par exemple, présenter les statuts d’une demande, les commentaires d’une revue, les versions d’une proposition ou le motif pour lequel un dossier a été renvoyé. Son objectif est d’assurer la continuité opérationnelle pour les personnes utilisatrices et les équipes internes.
Un journal d’audit fournit des preuves d’actions importantes : qui a fait quoi, quand, sur quel objet et dans quel contexte disponible. Il est nécessaire lorsqu’une action a des conséquences en matière de contrôle, d’autorisation, de sécurité, de conformité interne ou de responsabilité. Il ne doit pas dépendre du fait que l’écran actuel du produit conserve encore la donnée ou que l’utilisateur puisse la modifier ensuite.
La traçabilité opérationnelle permet de suivre un processus technique ou distribué afin de diagnostiquer son exécution. Elle relie une demande à ses appels de service, files d’attente, synchronisations, nouvelles tentatives, réponses et erreurs. Elle sert à comprendre où un flux s’est interrompu, combien de temps il a pris et quel composant requiert une attention.
- L’historique répond à la question : comment ce dossier a-t-il évolué ?
- L’audit répond à la question : quelle action importante a eu lieu et qui en était responsable ?
- La traçabilité répond à la question : par où l’exécution est-elle passée et où a-t-elle échoué ?
Un même événement peut alimenter les trois mécanismes, mais ils ne doivent pas être des copies indifférenciées. Une approbation peut apparaître dans l’historique comme une étape visible, générer une entrée d’audit avec l’approbateur et la décision, puis porter un identifiant de corrélation permettant de suivre la communication ultérieure avec d’autres systèmes.
Commencez par les questions et leurs conséquences
Avant de définir des champs ou des outils, répertoriez les faits que le processus doit pouvoir reconstruire. Attribuez ensuite chaque fait à un besoin précis. Cette séquence évite l’erreur courante consistant à adopter le format du log technique comme registre universel.
- Définissez le dossier ou l’unité d’analyse. Il peut s’agir d’une demande, d’une commande, d’un compte, d’une approbation ou d’une exécution donnée.
- Formulez la question future. Par exemple : « pourquoi a-t-elle été rejetée ? », « qui a modifié l’autorisation ? » ou « pourquoi la notification n’est-elle pas arrivée ? ».
- Identifiez l’impact de l’impossibilité d’y répondre. Distinguez les difficultés opérationnelles, la perte de confiance, le risque de sécurité, le conflit entre équipes ou l’impossibilité de corriger une erreur.
- Déterminez l’audience autorisée. La personne à l’origine de la demande, le support, les opérations, les responsables du processus et les équipes techniques n’ont pas besoin du même niveau de détail.
- Fixez l’horizon temporel. L’utilité d’un identifiant de débogage peut ne durer que quelques jours ; celle d’une décision peut s’étendre sur tout le cycle de vie du dossier.
Certains signaux indiquent clairement qu’un audit est nécessaire : changements d’autorisations, approbations, délégations, remplacement de documents, exportations de données, accès à des informations sensibles, modifications de règles et opérations administratives. Dans ces situations, pouvoir dire que « le système affiche l’état actuel » ne suffit pas. Il faut préserver le fait qu’une action a eu lieu et le contexte minimal nécessaire pour l’évaluer.
À l’inverse, si l’objectif est de traiter une demande ou de comprendre son évolution normale, un historique fonctionnel suffit généralement. Si le problème ne survient qu’au croisement de services ou lors de la gestion de nouvelles tentatives, la priorité est la traçabilité opérationnelle.
Que faut-il enregistrer ? Un modèle d’événements proportionné
La qualité d’un enregistrement n’augmente pas simplement en ajoutant des colonnes. Un modèle utile recueille les attributs qui permettent de répondre à la question prévue et exclut ceux qui n’apportent ni preuve ni capacité de diagnostic.
Événements de l’historique fonctionnel
Enregistrez les étapes qui expliquent le parcours métier : création, envoi, validation, renvoi, approbation, rejet, annulation, clôture et communications pertinentes pour le dossier. Incluez un résumé compréhensible de la modification et, lorsque cela est utile, le motif déclaré.
- Identifiant du dossier, ancien statut et nouveau statut.
- Moment de l’étape et acteur visible, le cas échéant.
- Motif ou commentaire associé.
- Référence à des documents, versions ou décisions connexes.
Événements d’audit
Enregistrez les actions ayant un impact, et non chaque interaction d’interface. Pour chaque entrée, conservez l’acteur, l’action, l’objet concerné, le moment, le résultat et le contexte nécessaire à l’interprétation du fait. Si une décision dépend d’une règle ou d’une preuve externe, gardez une référence vérifiable vers la version applicable, sans nécessairement conserver une copie complète d’informations sensibles.
- Création, modification ou retrait d’autorisations et de rôles.
- Approbation, rejet, délégation ou annulation de décisions.
- Modification de données critiques, de configuration ou de règles.
- Accès, téléchargement, exportation ou partage impliquant des informations sensibles.
- Corrections ultérieures modifiant une décision ou une donnée importante.
Événements de traçabilité opérationnelle
Reliez les composants à l’aide d’un identifiant de corrélation. Enregistrez le service émetteur et destinataire, l’opération, les horodatages, le résultat, le code d’erreur, le nombre de nouvelles tentatives et une référence sécurisée au dossier. Évitez d’inclure par défaut des corps complets de requêtes, des secrets, des jetons ou des données personnelles.
correlation_id=8f31...
case_id=demande-204
service=validation
operation=verifier_donnees
resultat=erreur
tentative=2
Une règle pratique : ne conservez les valeurs antérieures et postérieures que lorsque le changement de valeur est essentiel pour expliquer une décision, résoudre un litige ou restaurer un état. Pour les champs sensibles, il peut être préférable d’indiquer que le champ a changé, sa classification et la référence à une version protégée, plutôt que d’exposer son contenu dans chaque événement.
Immutabilité, corrections et qualité des preuves
Un journal d’audit perd sa valeur si une personne peut modifier silencieusement ses entrées. Les actions auditables devraient être en ajout uniquement : en cas d’erreur, une correction est ajoutée, elle référence l’événement d’origine, indique le motif et précise quelle interprétation reste en vigueur. Le passé n’est pas effacé pour donner l’impression qu’il n’a jamais existé.
Cela ne signifie pas que toutes les données doivent être immuables. L’historique fonctionnel peut être enrichi par des informations ultérieures, comme une explication ou un document mis à jour, à condition que la conception distingue clairement l’état actuel des étapes déjà survenues. La traçabilité opérationnelle, quant à elle, admet plus fréquemment des processus de débogage et de purge automatisée des données, car sa finalité première est technique.
Examinez aussi la qualité de la source. Si une intégration écrit des événements de manière asynchrone, l’opération peut se terminer sans que l’enregistrement soit généré, ou l’événement peut apparaître en double après une nouvelle tentative. Concevez des identifiants d’événement uniques, indiquez la source et le résultat de l’écriture, et considérez la livraison répétée comme un scénario attendu. L’absence d’un événement critique doit pouvoir être détectée ; elle ne doit pas relever d’un soupçon imposant de vérifier manuellement plusieurs systèmes.
Consultation, autorisations et conservation : là où la conception devient utile
Un enregistrement n’apporte de valeur que s’il peut être consulté sans exposer davantage d’informations que nécessaire. Concevez des vues selon le travail qu’elles doivent permettre d’accomplir, et non selon la manière dont les données sont stockées.
- Vue du dossier : une chronologie claire pour reconstruire l’évolution fonctionnelle, dans un langage métier.
- Vue de revue : actions auditables, acteur, date, résultat, références et changements pertinents.
- Vue d’incident : recherche par identifiant de corrélation, système, erreur, période et nouvelles tentatives.
Séparez les autorisations de lecture et d’administration. La personne qui exploite un processus peut avoir besoin de consulter l’historique d’une demande, mais pas les détails techniques de ses intégrations. L’équipe technique peut avoir besoin de métadonnées d’exécution, mais pas du contenu des documents associés. Enfin, les personnes qui administrent la plateforme ne devraient pas pouvoir modifier des journaux d’audit sans que cette action soit elle-même traçable.
La conservation doit être définie par type d’enregistrement. Conserver indéfiniment des traces détaillées augmente les coûts, le bruit et la surface d’exposition. Supprimer trop tôt la preuve d’une approbation prive le processus de sa capacité d’explication. Documentez, pour chaque classe d’événements, sa finalité, son propriétaire, les accès autorisés, la période de revue et le critère de suppression ou d’anonymisation.
Exemple : une demande avec formulaire, approbation et intégration
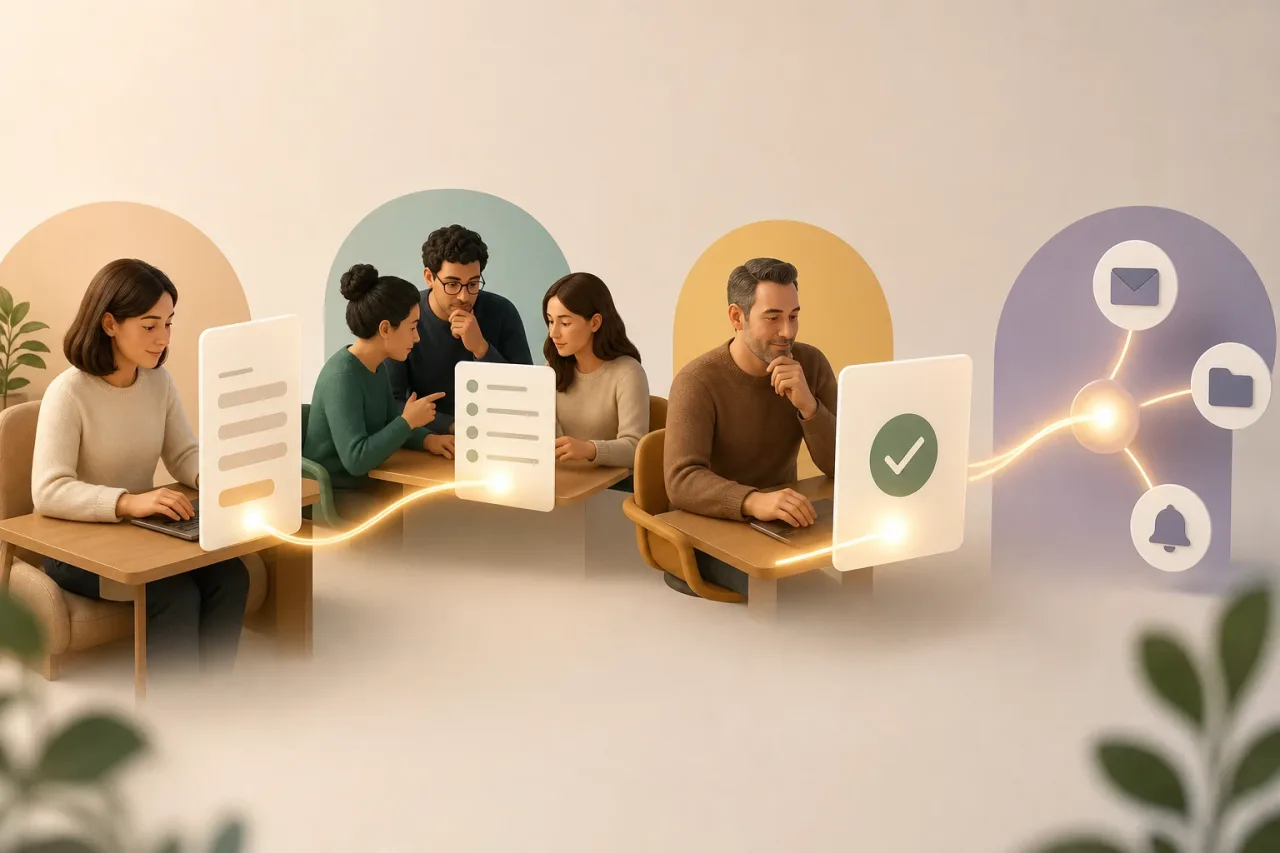
Imaginez une demande qu’une personne initie au moyen d’un formulaire. Une équipe la valide, une personne responsable l’approuve et le système communique le résultat au moyen d’une intégration.
L’historique fonctionnel présenterait : demande créée, informations demandées, données fournies, validation terminée, approbation ou rejet et communication envoyée. C’est la séquence dont le support et les responsables du dossier ont besoin pour traiter les demandes.
Le journal d’audit capturerait : l’identité de la personne ayant approuvé, le moment, la décision, la version de la règle applicable, les changements de responsable, les accès exceptionnels et toute modification ultérieure de la résolution. Si l’approbation est révoquée, une nouvelle entrée est ajoutée avec son motif ; le fait antérieur n’est pas remplacé.
La traçabilité opérationnelle relierait l’envoi du formulaire, la validation, l’appel d’intégration et la remise de la communication au moyen d’un identifiant commun. Si le message n’arrive pas, les opérations peuvent localiser l’erreur et les nouvelles tentatives sans parcourir manuellement l’historique métier.
Une décision mûre ne consiste pas à choisir l’un des trois mécanismes. Elle consiste à utiliser chacun pour sa fonction, à définir ses limites et à vérifier régulièrement si les questions réelles reçoivent une réponse rapide, avec des preuves suffisantes et un accès proportionné à la sensibilité des données.