

Permettre à un client de télécharger ses données peut répondre à des besoins courants d’analyse, de rapprochement ou de travail hors de l’application. Mais une exportation crée aussi une copie susceptible d’échapper aux contrôles habituels du SaaS. Pour la concevoir correctement, il faut décider quelles données inclure, qui peut demander le fichier, qui le reçoit et combien de temps il reste accessible.
La question ne se limite pas au format à proposer. Les équipes produit, métier et technique doivent s’entendre sur l’objectif de chaque exportation et mettre en place des contrôles proportionnés à la sensibilité et au volume des informations. Voici un cadre pour prendre ces décisions sans confondre un téléchargement opérationnel avec d’autres processus.
Définir le problème auquel répond l’exportation
Une exportation opérationnelle permet de consulter ou de réutiliser des données précises dans le cadre du travail habituel. Une équipe peut, par exemple, avoir besoin d’une liste filtrée pour préparer une revue ou d’un fichier contenant les mouvements d’une période afin de les rapprocher. Son périmètre doit correspondre à une tâche identifiable et rester aussi limité que possible.
Il ne s’agit ni d’un rapport, ni d’une sauvegarde, ni d’une extraction destinée à une migration de système. Un rapport présente des données pour répondre à des questions, souvent au moyen d’agrégations ou de visualisations. Une sauvegarde sert à la restauration et nécessite ses propres contrôles et procédures. Une extraction de migration peut couvrir un ensemble étendu d’entités et de relations à transférer vers un autre environnement. Si un besoin en libre-service commence à ressembler à une extraction complète, mieux vaut le traiter comme un flux distinct, avec une évaluation, des autorisations et une assistance adaptées à son impact.
Avant de concevoir l’interface, documentez le cas d’utilisation, les utilisateurs concernés et la décision que le fichier doit permettre de prendre. Si vous ne pouvez pas expliquer pourquoi chaque groupe de données est nécessaire, c’est un signe qu’il faut revoir le périmètre, et non ajouter des champs par défaut.
Délimiter les données, les filtres et les relations
Définissez précisément les entités exportées, les filtres appliqués et la représentation de leurs relations. Un export de commandes peut, par exemple, nécessiter des identifiants et des dates, mais pas forcément des notes internes ou des données d’autres services. Il faut également préciser si les filtres affichés à l’écran sont conservés, si l’utilisateur peut choisir une période et ce qu’il advient des enregistrements archivés ou supprimés.
- N’incluez que les données nécessaires à la tâche : écartez les champs qui n’apportent rien à l’usage déclaré.
- Rendez les limites visibles : indiquez la période, les filtres, le fuseau horaire ou les critères qui déterminent le contenu exporté.
- Définissez les relations : précisez si les données associées sont incluses, exclues ou représentées par des identifiants.
- Évitez les surprises : distinguez clairement la vue actuelle, un ensemble filtré et une exportation complète.
Il convient aussi de décider explicitement quels champs exclure. Il peut être approprié de ne pas inclure de secrets, d’identifiants de connexion, d’informations internes ou de données dont le demandeur n’a pas besoin pour l’usage prévu. Ne supposez pas qu’une colonne masquée dans l’interface sera automatiquement exclue du fichier : les autorisations doivent s’appliquer à l’ensemble de données généré.
Attribuer les autorisations au demandeur et au destinataire
Le droit de consulter des informations dans l’application n’implique pas toujours celui de les extraire en bloc. Définissez qui peut lancer une exportation en fonction de l’organisation, du rôle et de la sensibilité des données. Pour les informations présentant un impact plus important, une autorisation spécifique, une approbation supplémentaire ou une restriction à certains rôles peut être nécessaire. La décision dépend du contexte : ajouter des étapes à tous les téléchargements risque de bloquer des usages légitimes sans améliorer nécessairement la protection.
Distinguez la personne qui demande le fichier de celle qui peut le recevoir. Lors d’un téléchargement direct, il s’agit généralement de la même personne. Si le flux prévoit un autre destinataire, vérifiez que celui-ci relève du périmètre autorisé et que le fichier ne sera pas accessible à des utilisateurs extérieurs à l’organisation. Évitez d’envoyer automatiquement des données sensibles à une adresse saisie sans validation.
L’interface doit expliquer le périmètre avant la confirmation et indiquer clairement quand le fichier est prêt. Si l’action peut porter sur de nombreux enregistrements, une confirmation récapitulant la période ou le nombre d’éléments peut aider à repérer les erreurs, à condition de ne pas révéler ces informations à une personne qui n’est pas autorisée à les consulter.
Choisir entre téléchargement immédiat et génération asynchrone
Le téléchargement immédiat est simple lorsque l’ensemble de données est réduit et peut être préparé sans ralentir l’application ni épuiser les ressources. Lorsque le volume ou le temps de traitement augmente, une génération asynchrone peut être plus adaptée : l’utilisateur demande le traitement, reçoit une indication de son état, puis télécharge le résultat lorsqu’il est prêt.
Il n’existe pas de seuil universel valable pour tous les SaaS. Évaluez la taille habituelle des demandes, leur durée observée, la charge du système et les attentes des utilisateurs. Si une demande fait attendre la page, échoue ou entre en concurrence avec des opérations importantes, c’est un signe qu’il faut modifier le flux ou limiter la requête.
- Pour les demandes réduites et prévisibles, privilégiez une réponse directe et compréhensible.
- Pour les traitements longs, affichez des états tels que « en attente », « en cours », « prêt » ou « en échec », et expliquez la prochaine étape.
- Évitez de lancer plusieurs fois le même traitement lors de l’actualisation de la page ou de clics répétés ; indiquez la référence du traitement en cours.
- Fixez des limites raisonnables et prévoyez un message utile lorsqu’une demande les dépasse, en proposant, par exemple, de la diviser par période.
Le traitement asynchrone ne dispense pas de contrôler les accès. L’utilisateur doit s’authentifier pour consulter l’état du traitement et obtenir le résultat, et le système doit vérifier à nouveau, le cas échéant, qu’il est toujours autorisé.
Protéger le fichier et limiter les risques
Le résultat nécessite ses propres mesures de contrôle : il peut concentrer des informations qui ne sont réunies sur aucun écran. Utilisez un stockage temporaire à accès restreint et définissez une durée d’expiration adaptée à l’usage. Indiquez quand le fichier ne sera plus disponible et évitez de conserver des copies au-delà du temps nécessaire à la tâche.
Il est préférable que l’accès exige une authentification et une vérification des autorisations liées à l’organisation. Si vous utilisez des liens de téléchargement, traitez-les comme des identifiants d’accès : limitez leur durée de validité, veillez à ce qu’ils ne révèlent pas d’informations sensibles et évaluez le risque de transfert à d’autres personnes. Un lien difficile à deviner ne remplace pas, à lui seul, une autorisation adéquate. Évitez également d’exposer des noms de fichiers ou des messages d’erreur qui divulgueraient des données inutiles.
Définissez des limites qui réduisent les erreurs accidentelles et les abus sans entraver les opérations normales. Selon le cas, elles peuvent porter sur le nombre maximal d’enregistrements, la fréquence des demandes, le nombre de traitements simultanés ou la division par périodes. Un contrôle est probablement trop restrictif si des utilisateurs ayant un besoin légitime ne peuvent pas accomplir leurs tâches habituelles. À l’inverse, s’il est trop permissif, vous pourriez observer des volumes inhabituels, des tentatives répétées ou des extractions qui sortent du schéma attendu. Ajustez les limites à partir des données opérationnelles et des retours des utilisateurs, plutôt que de choisir des chiffres arbitraires.
Journaliser, valider et vérifier avant la mise en service
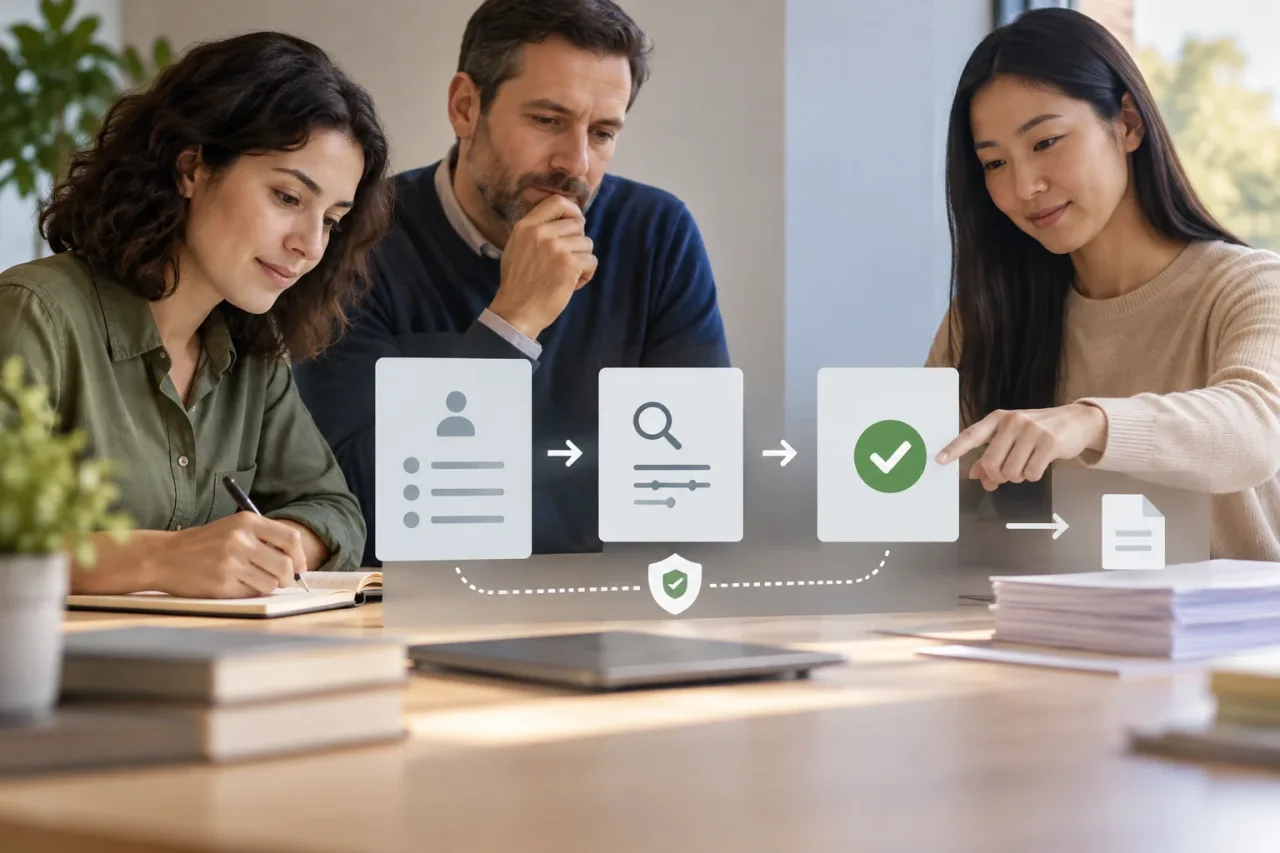
Consignez suffisamment d’informations pour pouvoir enquêter en cas d’incident : qui a demandé l’exportation, à quelle organisation cette personne appartient, quand la demande a été lancée, quel périmètre ou quels filtres ont été appliqués, et si le traitement a réussi ou échoué. Évitez d’inclure le contenu du fichier ou des données sensibles inutiles dans les journaux. La traçabilité doit permettre de reconstituer l’action sans devenir une copie supplémentaire des données.
Vérifiez également que le fichier est utilisable. Validez le format proposé, l’encodage du texte, les en-têtes, les noms des champs, les valeurs vides et la cohérence des relations. Un fichier généré techniquement mais ambigu entraîne des erreurs d’interprétation et des demandes d’assistance. Expliquez les formats disponibles et toute limite pertinente ; ne partez pas du principe que tous les utilisateurs ouvriront le résultat avec le même outil.
Avant la mise en service, passez en revue cette liste avec les équipes produit et technique ainsi qu’avec les responsables des accès aux informations :
- L’objectif est-il documenté et distinct des rapports, des sauvegardes et des migrations ?
- Les entités, les filtres, les relations et les champs exclus sont-ils définis ?
- L’organisation et le rôle sont-ils vérifiés et, si nécessaire, l’autorisation spécifique ?
- Est-il clair qui demande le fichier et qui le reçoit ?
- L’expérience et les limites correspondent-elles au volume et à la durée attendus ?
- L’accès au fichier est-il contrôlé, avec une expiration et une politique de suppression ?
- Les demandes, les résultats et les erreurs sont-ils consignés avec un niveau de traçabilité proportionné ?
- Les autorisations, les cas limites, les formats et les messages d’erreur ont-ils été testés ?
Une fonction d’exportation bien conçue rend ses limites explicites et permet d’accomplir des tâches légitimes sans ouvrir une voie d’accès plus large que nécessaire. Si le cas d’utilisation nécessite des données complètes, des relations complexes ou une transmission à des tiers, la bonne décision peut être de créer un processus distinct, plutôt que d’étendre un téléchargement opérationnel jusqu’à en faire une extraction dépourvue de contrôles adaptés.