

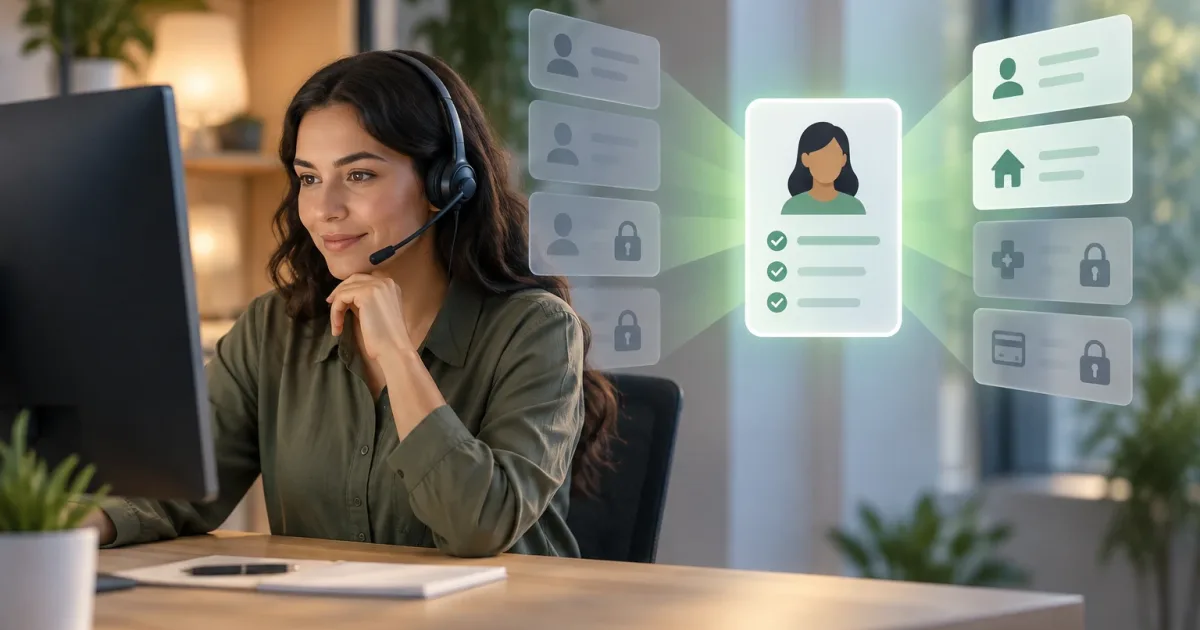
Une interface de support peut rassembler des données provenant du CRM, du commerce en ligne et d’autres systèmes afin d’aider à traiter les demandes. Mais la disponibilité de ces informations ne signifie pas que toute l’équipe doit toujours pouvoir les consulter. La question de conception est plus précise : de quelles informations chaque personne a-t-elle besoin pour prendre la prochaine décision concernant le dossier, et comment les lui fournir en limitant raisonnablement leur exposition ?
Pour y répondre, il ne suffit pas de configurer des autorisations générales. Il faut relier les données aux tâches, évaluer leur sensibilité, choisir la manière de les présenter et vérifier ce qui se passe dans les situations exceptionnelles. Ce cadre aide les responsables produit, service client et technologie à concevoir une interface utile, sans en faire une vaste copie des systèmes connectés.
Partir des décisions de l’agent, pas des champs disponibles
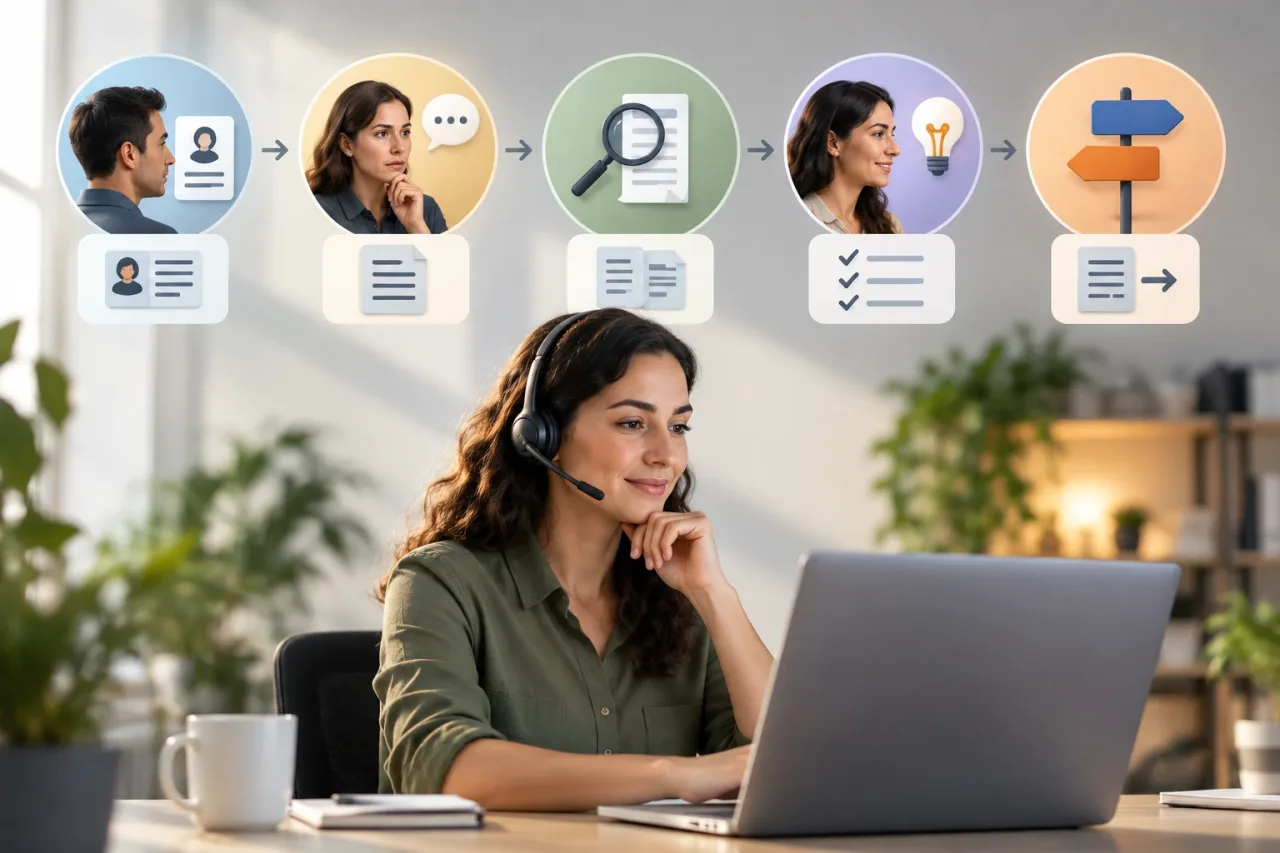
Commencez par décrire les étapes habituelles du traitement : identifier le client, comprendre le motif de sa demande, vérifier une opération, proposer une solution, puis clôturer ou transférer le dossier. Pour chaque étape, précisez la décision que l’agent doit prendre et les éléments dont il a besoin pour la prendre correctement.
Pour répondre à une question sur une commande, par exemple, un identifiant, une date, l’état de préparation et les informations de livraison peuvent suffire. Afficher l’ensemble du profil de l’acheteur n’améliore pas nécessairement cette décision. En revanche, pour une réclamation liée à un paiement, l’agent peut avoir besoin de consulter l’état de la transaction et l’historique pertinent, mais pas les données complètes du moyen de paiement.
Consignez ces besoins dans un tableau simple : type de demande, rôle, décision, données nécessaires et action autorisée. Faites la distinction entre consulter une donnée, la modifier, l’exporter ou effectuer une action. Il s’agit de capacités distinctes qui ne devraient pas être regroupées sous une seule autorisation d’« accès ».
Classer les données selon leur utilité, leur sensibilité et leur nécessité
Inventoriez les données susceptibles d’apparaître dans l’interface et évaluez chacune selon trois critères :
- Utilité : la donnée change-t-elle la réponse, la priorité ou l’étape suivante ?
- Sensibilité : son exposition injustifiée pourrait-elle causer un préjudice, révéler des informations privées ou faciliter un usage abusif ?
- Nécessité : doit-elle être visible en permanence, consultable uniquement dans certains cas ou ne pas être affichée à l’agent ?
La classification doit tenir compte du contexte et des obligations applicables à l’organisation. Il ne suffit pas de qualifier une source entière de « sensible » ou d’« interne ». Une coordonnée peut être nécessaire pour vérifier une demande, alors qu’un autre attribut du profil n’apporte rien au traitement de ce dossier.
Vous pouvez attribuer à chaque champ un mode d’affichage : visible dans le résumé, consultable à la demande, masqué pour ce rôle ou accessible uniquement selon une procédure d’exception. Si une donnée n’a pas d’utilité claire pour le service client, le choix par défaut devrait être de ne pas l’intégrer à l’interface.
Choisir entre résumé, consultation ponctuelle et accès restreint
Toutes les données n’ont pas à être présentées de la même manière. Un résumé affiche immédiatement les informations courantes et nécessaires, comme l’état d’une opération. Une consultation ponctuelle permet de récupérer une donnée moins fréquemment utile lorsque le dossier le justifie, sans la laisser constamment visible. Un accès restreint réserve les informations plus sensibles à des rôles autorisés ou à des tâches précises.
La consultation ponctuelle ne remplace pas les autorisations : le système doit aussi vérifier que l’utilisateur peut voir la donnée et qu’un motif opérationnel le justifie. Si une exception est possible, définissez qui peut la demander, qui l’approuve — le cas échéant —, combien de temps elle reste active et comment elle est consignée. Évitez de créer un bouton d’accès exceptionnel qui deviendrait un raccourci permanent.
Il est également préférable de présenter uniquement le niveau de détail nécessaire à la tâche. Par exemple, afficher une partie d’un identifiant peut suffire à reconnaître une opération sans en révéler la valeur complète. La minimisation doit toutefois rester compatible avec la vérification : si l’agent doit confirmer une information, prévoyez une méthode claire qui ne l’oblige pas à révéler des données au client pendant la procédure.
Concevoir les autorisations selon le rôle, le dossier et la relation
Les autorisations fondées sur les rôles constituent un point de départ, mais ne suffisent pas toujours. Deux agents ayant le même poste peuvent prendre en charge des produits, des régions ou des types de demandes différents. Définissez des règles compréhensibles qui combinent, lorsque cela est pertinent, le rôle, le type de tâche et le lien de l’agent avec le dossier ou le client.
Pour chaque autorisation, précisez sa portée et l’action permise : quelles catégories de données peuvent être consultées, dans quels cas, et si leur modification ou leur exportation est autorisée. Tenez également compte du cycle de vie de l’accès : changement de fonction, remplacement temporaire, transfert à un autre niveau de support et clôture de la relation avec le dossier. Une règle qui ignore ces changements peut maintenir des accès plus larges que nécessaire.
Testez les règles avec des exemples concrets, y compris des cas où l’accès doit être refusé : un agent recherche un client sans avoir de demande qui lui est attribuée, une personne change d’équipe ou tente de consulter un dossier transféré. Le système doit répondre de façon cohérente et compréhensible, sans révéler d’informations supplémentaires dans les messages d’erreur.
Connecter les systèmes sans créer de copies inutiles
Lorsque l’interface combine un CRM, une plateforme de commerce en ligne et d’autres services, déterminez quel système fait autorité pour chaque donnée et comment celle-ci est obtenue. Dans la mesure du possible, consultez les informations nécessaires dans leur système d’origine plutôt que de reproduire des profils complets dans une base parallèle. Une copie peut ne plus être à jour ou conserver des informations alors qu’elles ne sont plus nécessaires à la tâche.
L’intégration doit aussi préciser ce qui se passe si un système ne répond pas, renvoie des données incomplètes ou présente des états contradictoires. Ne transformez pas une erreur de connexion en autorisation implicite d’afficher davantage d’informations provenant d’une autre source. Indiquez à l’agent quelle donnée n’a pas pu être vérifiée et quelle option opérationnelle s’offre à lui, comme réessayer ou transférer le dossier.
Dans l’interface, indiquez la source et la date de mise à jour de la donnée lorsque ces éléments influent sur la décision. Évitez de mélanger des valeurs provenant de systèmes différents comme s’il s’agissait d’une information unique et incontestable. L’objectif est de fournir un contexte fiable, et non d’ajouter des champs simplement parce qu’il est possible de connecter les systèmes.
Tracer les consultations et les modifications de manière pertinente
La traçabilité permet de vérifier qui a consulté ou modifié des informations et dans quel contexte. Déterminez quels événements sont utiles pour examiner des incidents et superviser les usages : selon la conception et les obligations applicables, l’utilisateur, la date et l’heure, la ressource, l’action et son résultat peuvent être pertinents. Consignez également les consultations exceptionnelles si elles font partie du modèle d’accès.
Les journaux doivent rester proportionnés. Inclure le contenu complet de données sensibles dans chaque événement pourrait créer un nouveau risque d’exposition. Conservez les métadonnées nécessaires aux vérifications et définissez qui peut consulter les journaux, pendant combien de temps et selon quelle procédure. Assurez-vous aussi que la traçabilité couvre les actions effectuées par des intégrations, si celles-ci font partie des opérations à auditer.
Valider l’interface à partir de cas courants et exceptionnels
Avant de déployer la conception, passez-la en revue avec les agents et les responsables du service client. Simulez des demandes courantes, une réclamation, un transfert et une panne d’intégration. Vérifiez que l’agent peut traiter chaque cas sans demander un accès excessif et qu’il comprend pourquoi une donnée est masquée ou obsolète.
Après le déploiement, examinez également les indicateurs utiles au diagnostic : des demandes répétées d’accès exceptionnel peuvent signaler que l’interface omet un contexte nécessaire ; des consultations de champs qui influencent rarement la résolution peuvent suggérer une exposition inutile. Interprétez ces signaux en tenant compte de la qualité des réponses et des procédures de l’équipe : à eux seuls, ils ne prouvent pas que les autorisations sont correctes ou incorrectes.
Liste de contrôle avant le déploiement
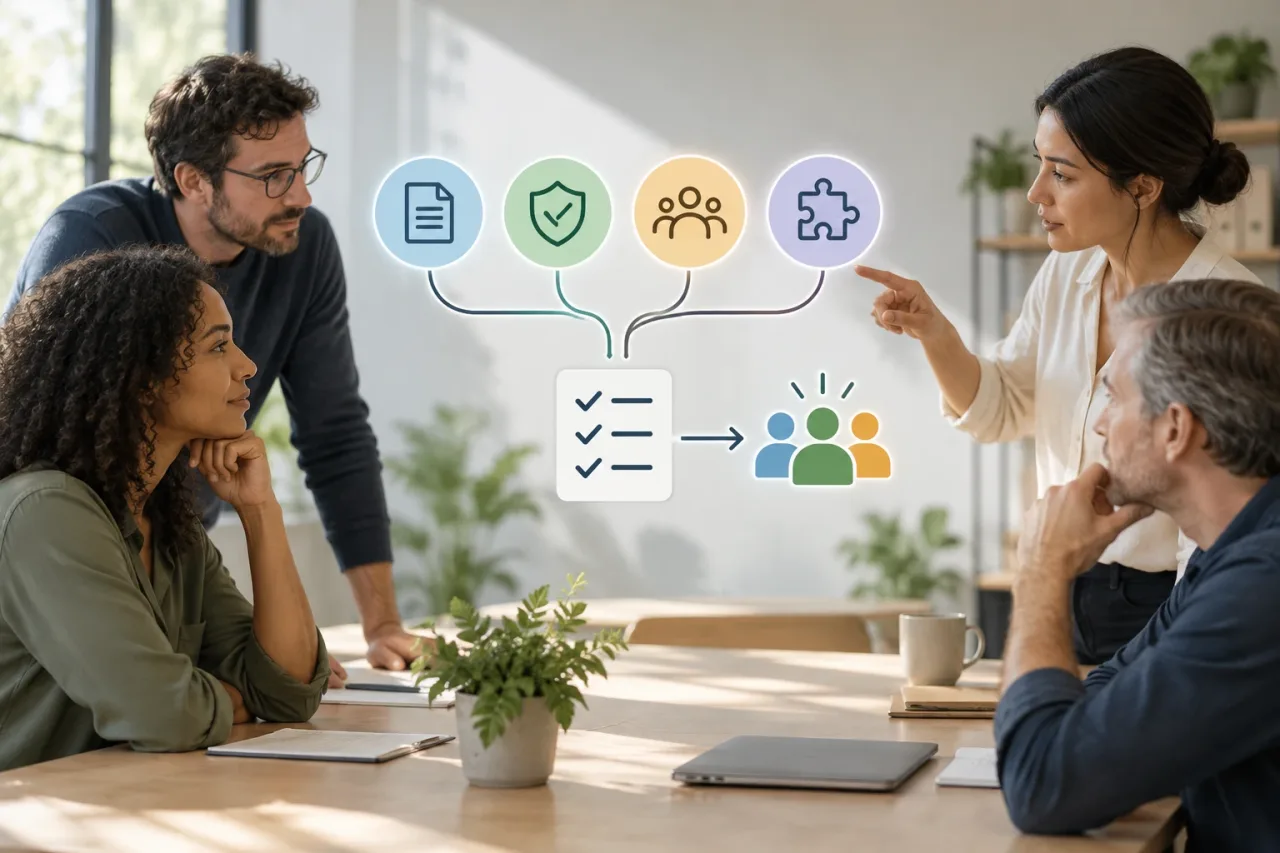
- Chaque donnée visible est-elle liée à une décision précise du service client ?
- La consultation, la modification, l’exportation et l’utilisation des informations sont-elles distinguées ?
- Les données les plus sensibles sont-elles masquées, résumées ou soumises à un besoin précis ?
- Les autorisations tiennent-elles compte du rôle, de la tâche et du lien avec le dossier ?
- Les exceptions ont-elles un motif, une portée et une traçabilité ?
- La source de référence est-elle clairement définie, et sait-on quoi faire en cas de panne ?
- Les journaux permettent-ils de vérifier les accès sans dupliquer inutilement des données sensibles ?
- Les scénarios normaux, les refus d’accès et les exceptions ont-ils été testés avec l’équipe de support ?
Le principe central est simple : afficher les informations nécessaires au traitement du dossier, au bon moment et à la bonne personne. Son application exige des choix explicites sur l’utilité, la sensibilité, les autorisations et l’intégration. L’équipe dispose ainsi d’un contexte exploitable sans supposer qu’une visibilité accrue améliore nécessairement le service.