

Cuando cambia la persona responsable de una organización, transferir la administración de su cuenta SaaS no debería consistir en compartir una contraseña ni en conceder permisos a ciegas. Un diseño sólido permite que la organización siga operando, confirma quién está autorizado para asumir el control y deja evidencia de cada decisión.
Para producto, tecnología y operaciones, la cuestión central es separar tres cosas que suelen confundirse: la organización como entidad dentro del servicio, las facultades administrativas sobre esa organización y el acceso individual de cada usuario. Esa distinción permite resolver cambios rutinarios sin convertir una transición de personal en un incidente de seguridad o continuidad.
Qué se transfiere y qué debe permanecer estable
La transferencia cambia quién puede administrar la organización; no debería crear otra organización ni alterar automáticamente sus datos, contratos, integraciones o configuraciones. Antes de diseñar el flujo, definid qué significa “administrador” en vuestro producto y qué acciones puede ejecutar. En algunos servicios, el rol permite gestionar usuarios; en otros, también modifica facturación, credenciales o políticas de seguridad.
Separad la titularidad o responsabilidad organizativa de los permisos de usuario. La organización representa al cliente y conserva sus recursos. Las personas tienen identidades individuales, con roles que se pueden cambiar, revocar o conceder. Evitad que una cuenta personal sea el único contenedor de datos o la única vía para recuperar el acceso.
También conviene distinguir la administración técnica de la relación comercial. Una persona puede administrar usuarios e integraciones sin ser quien gestiona la facturación o firma acuerdos. Si vuestro modelo necesita varios responsables, representad esas funciones con permisos diferentes en lugar de atribuirlas todas a un único rol ambiguo.
Quién puede iniciar y aprobar el cambio
Definid con claridad quién puede solicitar una transferencia y qué prueba permite autorizarla. El administrador actual suele ser la vía más simple: inicia el cambio, selecciona a otro usuario ya asociado a la organización y confirma la operación. Sin embargo, el flujo debe contemplar salidas imprevistas, como la baja de esa persona, una cuenta bloqueada o una disputa entre representantes.
Para cambios iniciados desde una cuenta activa, podéis pedir una reautenticación y una confirmación explícita del nuevo responsable. Si la transferencia tiene consecuencias sensibles, como controlar facturación o credenciales, considerad una aprobación adicional o un periodo de espera con aviso a los administradores existentes. La fricción debe ser proporcional al impacto: no es necesario tratar una reasignación de bajo riesgo igual que la pérdida del único acceso administrativo.
No permitáis que cualquier usuario se eleve a administrador por el simple hecho de pertenecer a un dominio de correo corporativo. El dominio puede orientar una revisión, pero no demuestra por sí solo que alguien tenga autoridad para representar a la organización. Una política interna del cliente puede definir a las personas autorizadas, pero el producto necesita mecanismos para aplicar y verificar esa política.
Verificar al nuevo responsable y resolver cuentas huérfanas
La persona entrante debería tener una identidad individual verificable y una relación reconocible con la organización. Como mínimo, comprobad que su usuario está activo, que puede acceder a la cuenta y que acepta el rol. Para escenarios de mayor riesgo, solicitad una verificación adicional según vuestras políticas, por ejemplo una confirmación mediante un canal ya registrado o la revisión de documentación por un equipo autorizado.
Si no queda ningún administrador activo, evitad resolver el caso mediante un enlace de recuperación enviado a una dirección que no se haya validado. Estableced un proceso de recuperación con pasos, responsables y criterios documentados. Puede requerir pruebas de control de la organización, validación por soporte y un plazo para recibir objeciones. No inventéis una única prueba universal: la evidencia adecuada depende del servicio, del riesgo y de la información que tengáis disponible.
Tratad las transferencias disputadas como un caso distinto. Si dos personas reclaman autoridad, pausad los cambios irreversibles mientras se revisa la solicitud y conservad los accesos existentes que sean seguros. El equipo de soporte necesita saber qué puede aprobar, qué debe escalar y cómo comunicar la decisión sin revelar información sensible a quien no esté autorizado.
Proteger la continuidad y limitar el riesgo
Una transferencia no debería eliminar automáticamente a la persona saliente si todavía necesita colaborar. En cambio, asignadle el rol mínimo que justifique su trabajo y acordad cuándo se revocará su acceso. Cuando la relación laboral o contractual haya terminado, revocadlo de forma oportuna; conservar accesos “por si acaso” también crea riesgo.
Antes y después del cambio, revisad dependencias que pueden estar asociadas a personas concretas: claves de API, integraciones, notificaciones, credenciales de automatización y métodos de recuperación. Una integración que usa el usuario del administrador puede dejar de funcionar al desactivar esa cuenta. Siempre que sea viable, separad las credenciales de servicio de las identidades humanas y documentad quién puede rotarlas.
Diseñad la operación para que el cambio de administrador no rote secretos ni modifique permisos de forma inesperada. Si alguna acción requiere esos efectos, informadlo antes de confirmar y presentad las consecuencias de manera explícita. La persona que aprueba debe entender qué se mantiene, qué cambia y cómo recuperar el acceso si el nuevo administrador no puede completar la configuración.
Registrar cambios, notificar y ofrecer recuperación
Guardad un registro de auditoría que identifique la organización, el solicitante, la persona que aprobó, el nuevo administrador, la fecha y el resultado. Registrad también los intentos fallidos y las intervenciones de soporte relevantes, respetando las políticas de privacidad y conservación aplicables. La evidencia debe ayudar a investigar sin guardar contraseñas ni datos innecesarios.
Notificad el cambio a las partes apropiadas mediante canales previamente asociados a la organización. La notificación debe indicar qué rol se transfirió, cuándo ocurrió y cómo reportar una operación no reconocida. No incluyáis enlaces de acceso que permitan saltarse la autenticación. Si se activa una pausa de seguridad, explicad su duración o el paso siguiente sin exponer información que facilite un ataque.
Ofreced una vía de recuperación para errores legítimos, como seleccionar al usuario equivocado o perder el acceso durante la transición. Puede consistir en una ventana de reversión limitada o en una revisión de soporte, pero debe tener condiciones claras. Evitad una reversión unilateral indefinida que permita a una persona recuperar privilegios después de que la organización haya completado el cambio.
Lista de comprobación antes de habilitar el flujo
- Modelo: ¿Está claro qué significa administrar una organización y qué permisos incluye cada rol?
- Autorización: ¿Puede iniciar el cambio únicamente alguien con autoridad adecuada? ¿Hay un proceso alternativo si no queda un administrador?
- Verificación: ¿El nuevo responsable tiene una identidad activa y confirma que acepta el acceso?
- Continuidad: ¿Se identifican integraciones, credenciales y tareas que dependen del administrador saliente?
- Seguridad: ¿Se pide una confirmación proporcional al riesgo y se previenen cambios no autorizados?
- Auditoría: ¿Queda evidencia útil de solicitudes, aprobaciones, resultados y recuperación?
- Operación: ¿Soporte conoce los criterios de escalado para transferencias normales, disputadas y cuentas sin administrador?
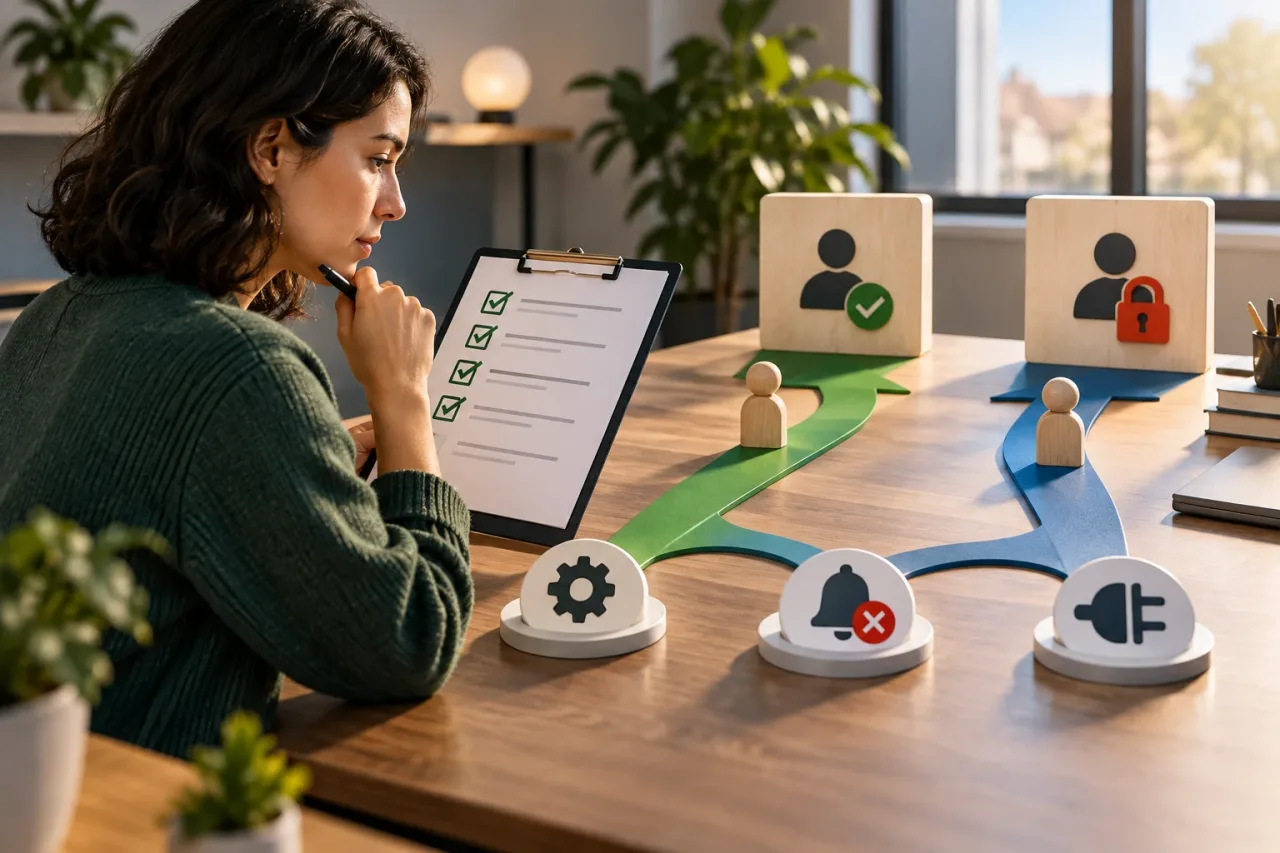
Probablemente necesitéis rutas distintas para un cambio aprobado por el administrador actual y para una cuenta bloqueada o disputada. Probad ambas con escenarios de permisos, fallos de notificación e integraciones afectadas antes de habilitarlas a clientes. La meta no es hacer que el cambio sea imposible, sino asegurar que una persona autorizada pueda completarlo sin interrumpir a la organización ni dejar el control en manos equivocadas.