

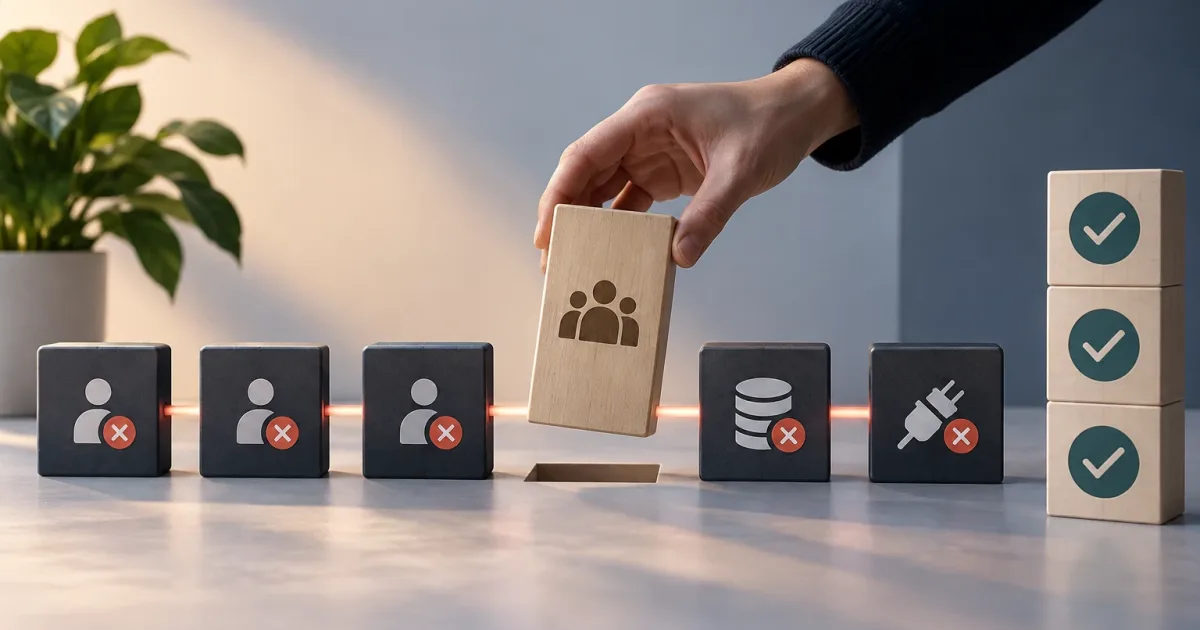
En un SaaS B2B, dar de baja a un cliente no suele consistir en desactivar un usuario. Una organización puede tener decenas de personas, datos compartidos, credenciales, automatizaciones y conexiones con otros sistemas. Si se cierra solo la cuenta principal, pueden quedar accesos activos; si se elimina todo de inmediato, quizá se pierdan datos necesarios para una exportación, una obligación aplicable o la resolución de una incidencia.
El proceso de baja de clientes SaaS debe convertir una solicitud en una secuencia controlada, con responsables, condiciones de parada y evidencias de finalización. La meta no es únicamente impedir nuevos inicios de sesión: también hay que resolver qué ocurre con el tenant, sus datos y las dependencias que comparte con el resto del servicio.
La baja de una organización no es la baja de un usuario
Una cuenta individual tiene un ciclo de vida relativamente acotado: se revocan sus credenciales y, si corresponde, se transfieren sus tareas. Una organización cliente, en cambio, puede ser propietaria de un espacio de trabajo o tenant donde conviven usuarios, roles, configuraciones, archivos, integraciones y recursos compartidos.
Antes de implementar el flujo, identifica qué representa la organización en el producto y qué queda fuera de ella. Por ejemplo, una credencial de integración puede estar asociada al tenant, pero también habilitar acciones en un sistema del cliente. Una automatización puede pertenecer a una persona que se marcha y afectar a procesos de otros usuarios. El inventario debe reflejar tanto la propiedad como el alcance de cada recurso, no limitarse a una lista de miembros.
- Usuarios y sesiones: miembros, administradores, invitaciones pendientes, tokens y sesiones activas.
- Recursos del tenant: datos, archivos, configuraciones, proyectos y registros operativos.
- Conexiones: integraciones, claves, webhooks, sincronizaciones y tareas programadas.
- Dependencias compartidas: recursos o procesos que podrían afectar a otras organizaciones o a la operación del proveedor.
Define quién inicia la baja y cuándo puede detenerse
El evento de inicio debe ser inequívoco: por ejemplo, una solicitud validada por una persona autorizada o una transición aprobada en el sistema de suscripciones. No des por válida cualquier petición recibida por cualquier canal. Define cómo comprobar la identidad y la autoridad de quien solicita el cierre, y quién puede resolver discrepancias.
Establece también condiciones de parada antes de ejecutar acciones irreversibles. Puede ser necesario revisar una solicitud de exportación abierta, una disputa de titularidad, una incidencia crítica o una obligación pendiente definida en los acuerdos aplicables. Estos ejemplos no determinan por sí solos qué exige la ley o un contrato: el equipo responsable debe confirmar los requisitos para cada caso.
Una máquina de estados simple ayuda a evitar cierres ambiguos. Por ejemplo: solicitud recibida, validación pendiente, baja programada, acceso revocado, datos en tratamiento y proceso completado. Para cada estado, especifica quién actúa, qué evidencia deja y qué condición permite avanzar. Si una comprobación falla, el flujo debe quedar detenido y generar una tarea visible, no marcarse como completado por defecto.
Separa revocar el acceso de eliminar los datos
Son decisiones diferentes y conviene ejecutarlas en momentos distintos. Al confirmar la baja, normalmente se puede impedir el acceso de la organización y revocar las credenciales asociadas, mientras se conserva temporalmente el entorno para completar exportaciones o revisiones autorizadas. La eliminación de datos debe seguir una política definida y ser coherente con los acuerdos y obligaciones aplicables.
Documenta qué datos se pueden exportar, quién puede solicitar la exportación, en qué formato se entrega y cómo se confirma que está lista. Evita prometer una disponibilidad o un plazo que el producto no pueda garantizar. Si hay datos personales, registros de seguridad o copias de respaldo, el equipo debe precisar cómo se tratan y qué límites existen. No presentes una copia de seguridad como si fuera un archivo accesible para el cliente ni supongas que borrar el registro visible elimina de inmediato todas sus copias.
La operación también necesita una definición verificable de “eliminado”. Puede significar que los datos ya no están disponibles en el producto, que se ha ejecutado una tarea de eliminación o que siguen sujetos a un ciclo documentado de retención. Registra el resultado real y comunica con claridad cualquier etapa pendiente; no uses una confirmación genérica si el proceso aún depende de otra tarea.
Revoca integraciones y encuentra dependencias olvidadas
Una baja incompleta puede dejar abierta una ruta de acceso aunque los usuarios ya no puedan iniciar sesión. Revisa las credenciales del tenant, los tokens de API, webhooks, aplicaciones autorizadas, conexiones de inicio de sesión, sincronizaciones y trabajos programados. Cuando corresponda, desactiva también las credenciales en el sistema conectado; revocar una clave en el SaaS no garantiza que el otro extremo haya cerrado una sesión o eliminado una configuración propia.
Comprueba además quién recibe alertas, qué procesos dependen de la organización y si existen recursos compartidos que no deban borrarse. Una integración usada por varios tenants exige especial cuidado: hay que retirar únicamente la asociación de la organización que se da de baja, sin interrumpir a las demás. La revisión debe apoyarse en identificadores de tenant y relaciones explícitas, no en coincidencias de nombres o acciones manuales difíciles de repetir.
- Busca conexiones activas y credenciales emitidas para la organización.
- Detén sincronizaciones y tareas programadas; comprueba que no vuelvan a crearse.
- Retira webhooks y notificaciones asociados, y verifica el resultado en ambos sistemas cuando sea posible.
- Confirma que los recursos compartidos siguen disponibles para sus otros propietarios.
Ordena la secuencia y decide qué automatizar
Un flujo operativo útil puede empezar con la validación y el registro de la solicitud, seguir con la identificación de recursos y dependencias, y continuar con la notificación de las acciones previstas. Después se puede revocar el acceso, detener integraciones, completar la exportación autorizada, aplicar la política de datos y verificar el cierre. El orden concreto depende de cómo funcione el producto: lo importante es que una acción no destruya lo que otra etapa todavía necesita.
Automatiza los pasos repetibles y reversibles cuando las condiciones sean claras: cambiar el estado del tenant, invalidar sesiones o crear tareas de seguimiento. Conserva aprobación humana para excepciones como titularidad disputada, recursos compartidos con impacto amplio o solicitudes que requieran interpretación contractual. La automatización debe ser idempotente: si se reintenta por un error, no debe duplicar exportaciones, enviar notificaciones repetidas sin control ni afectar a otros tenants.
Asigna un responsable por etapa, un plazo operativo interno y una forma de escalar bloqueos. Guarda un registro con quién autorizó la solicitud, qué acciones se ejecutaron, cuándo, sobre qué recursos y con qué resultado. Ese registro permite investigar fallos y demostrar el estado del flujo sin depender de mensajes dispersos.
Lista de comprobación para probar una baja
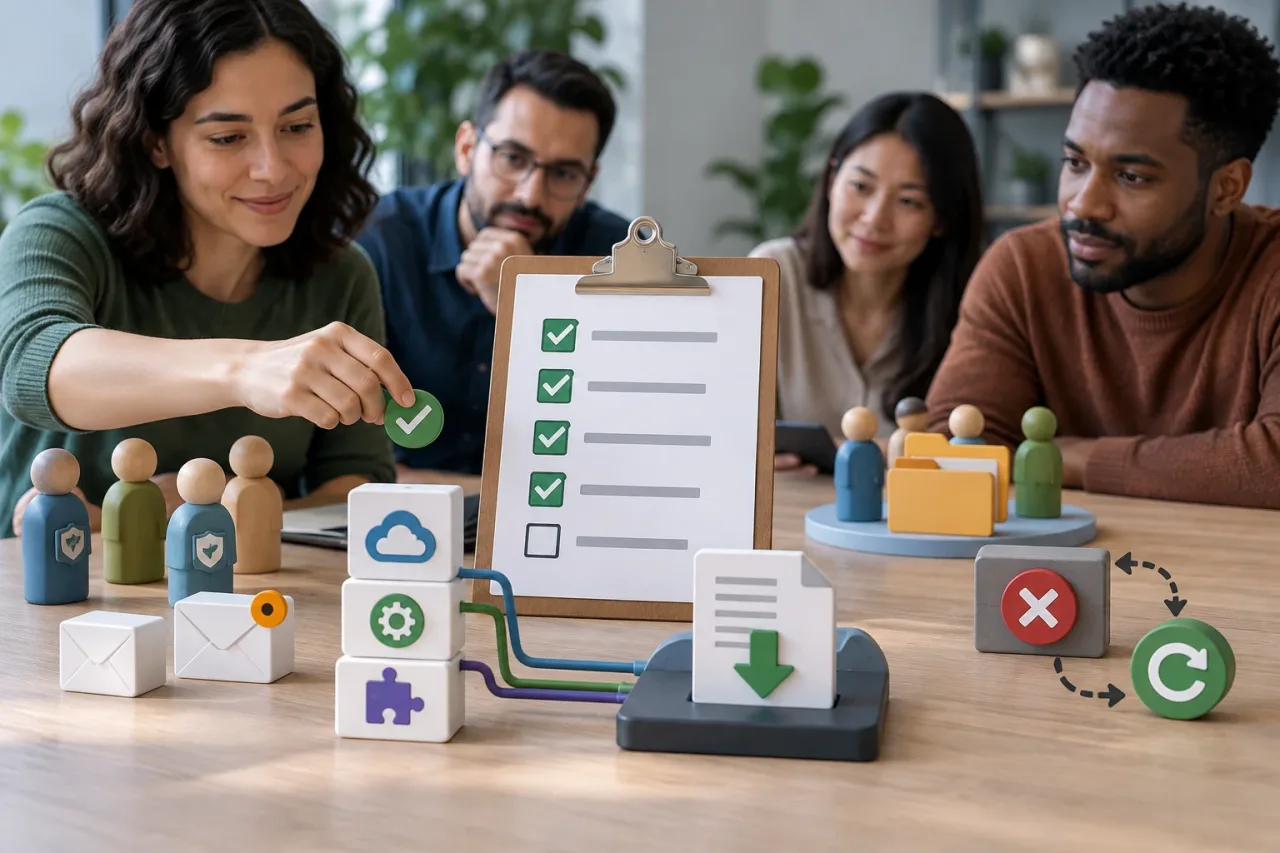
Prueba el proceso en un entorno controlado con casos normales y excepciones. Incluye una organización con varios administradores, invitaciones pendientes, integraciones activas, una exportación solicitada y recursos compartidos. Comprueba también qué ocurre si una tarea falla a mitad del proceso y se vuelve a ejecutar.
- ¿Se valida la identidad y autoridad de quien solicita la baja?
- ¿Existe un estado visible y una condición de parada para cada bloqueo?
- ¿Se revocan sesiones, credenciales, invitaciones y accesos de API pertinentes?
- ¿Se detienen las conexiones y tareas sin afectar a otras organizaciones?
- ¿La exportación y el tratamiento de datos siguen reglas documentadas y aplicables?
- ¿Cada acción deja un resultado verificable, incluidos los errores y reintentos?
- ¿Una comprobación final confirma que no quedan accesos ni dependencias activas?
Define esa última comprobación como criterio de cierre, no como una casilla administrativa. El proceso termina cuando las acciones previstas se han verificado, las excepciones tienen responsable y los datos pendientes están descritos con precisión. Así, la baja deja de depender de la memoria del equipo y se convierte en una operación repetible, segura y auditable.