

Cuando un CRM, un ERP, una tienda online y varias automatizaciones comparten información, no basta con decidir cuál es la fuente de verdad. Esa decisión puede aclarar dónde consultar un dato, pero no siempre determina quién tiene permiso para cambiarlo, cuándo puede hacerlo ni qué ocurre si otro sistema ya lo modificó.
El problema aparece en operaciones cotidianas: una integración vuelve a importar una dirección antigua, una automatización reemplaza una corrección manual o dos procesos actualizan el estado de un pedido con interpretaciones distintas. Para prevenirlo, hace falta definir límites de responsabilidad por dato y proceso, no otorgar autoridad indiscriminada a una aplicación completa.
El objetivo es que cada cambio tenga una regla entendible: qué sistema o persona puede escribir el campo, bajo qué condiciones, cómo se resuelven las excepciones y qué información se conserva para revisar lo ocurrido.
Por qué una fuente de verdad no evita todos los conflictos
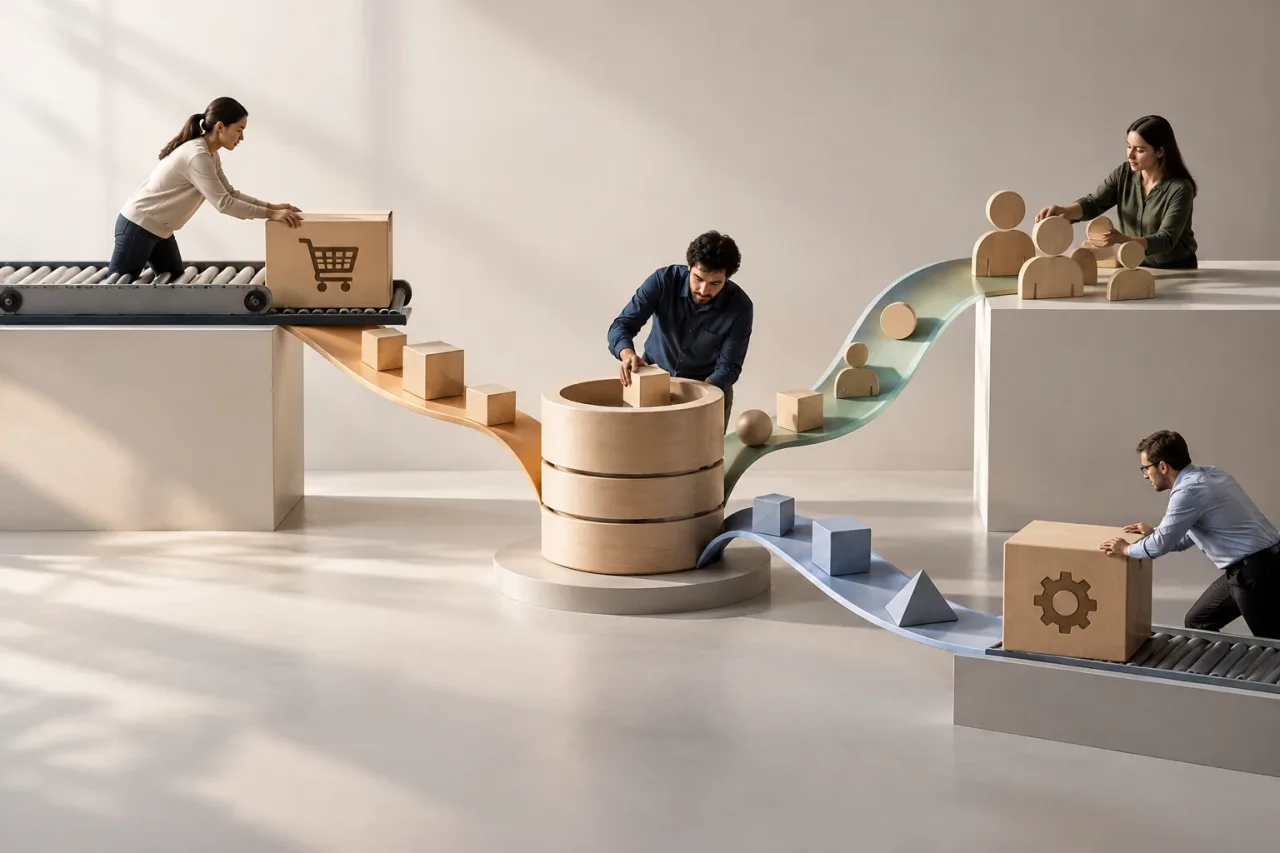
Una fuente de verdad identifica el lugar de referencia para un dato o conjunto de datos. Sin embargo, puede recibir información de varios sistemas y no especificar qué actualización debe prevalecer. También es posible que los sistemas tengan funciones distintas: el ecommerce registra una solicitud, el CRM gestiona la relación con el cliente y el ERP controla la facturación.
Por eso, conviene separar tres preguntas:
- ¿Dónde se consulta el dato oficial? Define la referencia que otros procesos deben leer.
- ¿Quién puede modificarlo? Define la autoridad de escritura, que puede variar por campo.
- ¿Qué versión se presenta en cada interfaz? Define cómo se muestra el dato, que no necesariamente equivale a tener permiso para cambiarlo.
Una aplicación puede presentar una dirección de entrega y permitir que una persona la edite, pero no ser responsable de la dirección fiscal. Otra puede recibir el cambio y validarlo antes de propagarlo. Confundir estas funciones favorece reglas demasiado amplias, como “el CRM siempre gana”, aunque el CRM no haya originado el cambio.
Asignar autoridad por campo y etapa del proceso
La unidad práctica de decisión no es solo el sistema: es el campo en una etapa concreta del proceso. La dirección de envío, por ejemplo, puede ser editable por el comprador antes de preparar el pedido y quedar bloqueada cuando el paquete ya está en despacho. La autoridad depende del contexto y del momento, no únicamente del nombre del campo.
Documenta cada dato importante en una matriz con elementos como estos:
- Campo: el dato exacto, con una definición compartida y, si hace falta, su formato.
- Responsable de escritura: sistema, rol o proceso autorizado para modificarlo.
- Condición: etapa, estado o validación que debe cumplirse para aceptar el cambio.
- Sistemas lectores: consumidores que reciben o muestran el valor.
- Excepciones y resolución: qué hacer ante una corrección manual, un conflicto o un dato inválido.
- Registro: información mínima para reconstruir el cambio.
Empieza por los campos con mayor impacto operativo: identificadores, estados de pedido, precios, datos de facturación, direcciones y consentimiento de contacto. No hace falta diseñar una política exhaustiva para cada campo menor desde el primer día; sí hace falta evitar ambigüedades en aquellos cuya modificación puede afectar dinero, entrega, cumplimiento o atención al cliente.
Para cada campo, formula una regla comprobable: “El ERP puede modificar el estado de facturación después de validar el pago; el ecommerce lo muestra, pero no lo reemplaza”. Si la regla contiene expresiones imprecisas como “normalmente” o “el sistema más actualizado”, especifica cómo se decide qué significa eso.
Permisos, excepciones y correcciones manuales
Una buena política no intenta eliminar toda excepción. Define quién puede autorizarla y cómo se mantiene la coherencia después. Un equipo de soporte, por ejemplo, podría corregir un dato ante una solicitud verificada; esa facultad debe delimitarse por rol, campo y estado del proceso. Dar permiso de escritura a todo el equipo o a toda la integración transforma una excepción en una vía permanente de conflicto.
Antes de habilitar una corrección manual, decide:
- Qué identidad o rol puede ejecutarla y qué verificaciones se requieren.
- Qué campos se pueden cambiar y cuáles necesitan aprobación.
- Si la modificación se propaga automáticamente o requiere revisión.
- Qué sistemas deben actualizarse y cómo se informa un fallo de propagación.
- Qué hacer si el proceso ya avanzó y el cambio deja de ser seguro.
También es útil distinguir el valor de origen, el valor corregido y el motivo de la intervención. Si una edición manual no puede propagarse, no la descartes silenciosamente ni marques el proceso como completado. Conserva el estado de error y asigna un responsable para resolverlo.
Resolver cambios concurrentes y actualizaciones tardías
Las actualizaciones pueden llegar fuera de orden: una conexión lenta entrega un cambio antiguo después de uno reciente, o dos sistemas modifican el mismo campo antes de recibir la actualización del otro. Elegir automáticamente “el último mensaje recibido” puede ser incorrecto, porque el orden de llegada no demuestra qué cambio es válido.
Define una estrategia adecuada al riesgo:
- Un solo escritor: restringe las modificaciones a un sistema o proceso. Es la opción más simple cuando hay un responsable claro y no se necesita edición distribuida.
- Prioridad por estado: acepta cambios solo en etapas permitidas. Es útil cuando la autoridad pasa de un proceso a otro, como al confirmar o despachar un pedido.
- Control de versión: rechaza o pone en revisión una actualización basada en una versión anterior. Requiere que los sistemas puedan comparar una versión o estado previo.
- Resolución supervisada: guarda el conflicto y solicita una decisión humana. Es apropiada cuando el coste de sobrescribir un dato legítimo supera el de revisarlo.
La política puede combinar métodos. Una dirección puede aceptar cambios del cliente antes de la preparación y requerir intervención después. Lo importante es definir qué ocurre cuando la condición falla: rechazar el cambio, mantenerlo pendiente, generar una alerta o solicitar aprobación. Evita convertir una regla de conflicto en una sustitución silenciosa.
Registrar origen y motivo para poder diagnosticar
Cuando un valor cambia inesperadamente, el equipo necesita distinguir quién lo modificó, qué sistema lo transmitió y qué regla permitió aceptar el cambio. Registra, según la necesidad y las capacidades disponibles, el campo afectado, el valor anterior y el nuevo, la marca temporal, el origen, la identidad o proceso responsable, el resultado de validación y el motivo cuando exista.
Este historial no sirve solo para investigar incidentes. Ayuda a detectar integraciones que reenvían información obsoleta, automatizaciones que escriben campos fuera de etapa y equipos que recurren a excepciones con frecuencia. Define quién puede consultar estos registros y durante cuánto tiempo se conservan, de acuerdo con las necesidades operativas y las obligaciones aplicables.
Lista de comprobación antes de activar una integración
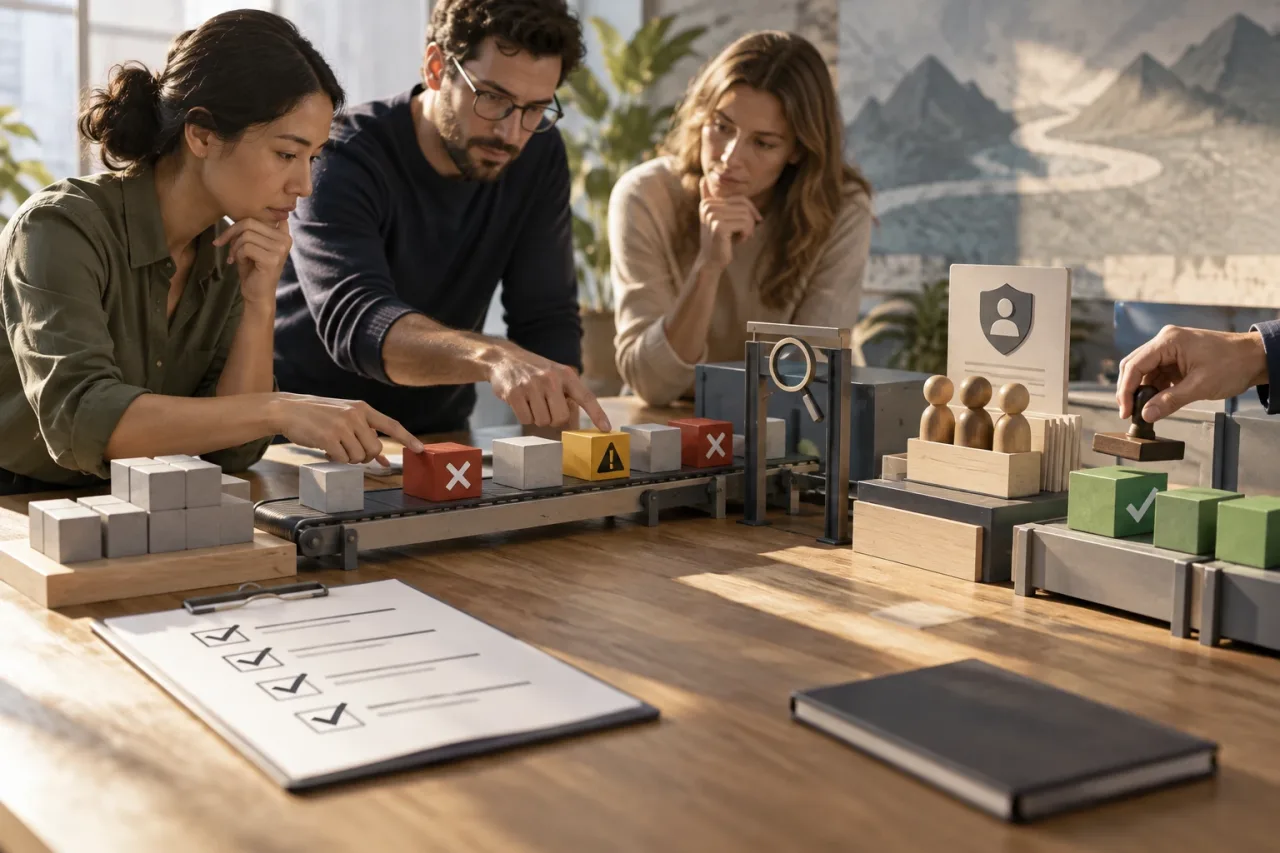
- ¿Está definido cada campo crítico y su significado para todos los equipos?
- ¿Se distingue el sistema que presenta el dato del que tiene autoridad para modificarlo?
- ¿La regla indica escritor, condición y etapa del proceso?
- ¿Están delimitadas las correcciones manuales, sus responsables y sus controles?
- ¿Se decide qué hacer con datos duplicados, inválidos o recibidos fuera de orden?
- ¿Los cambios rechazados o pendientes generan un estado visible y tienen responsable?
- ¿Se puede reconstruir el origen y el motivo de las modificaciones relevantes?
- ¿Existe una revisión para actualizar las reglas cuando cambian los sistemas o el proceso?
Empieza con un piloto sobre los campos de mayor riesgo y observa rechazos, conflictos y correcciones. Si un equipo necesita intervenir repetidamente, revisa si la autoridad está asignada al proceso equivocado o si falta una excepción documentada. La meta no es impedir que los datos cambien, sino garantizar que cada cambio ocurra con una autoridad, un contexto y una consecuencia definidos.