

Un límite de consumo protege una API frente a picos, errores de integración y usos que pueden degradar el servicio. También condiciona la experiencia de quienes dependen de ella: una política demasiado estricta puede interrumpir procesos legítimos, mientras que una demasiado permisiva deja poca capacidad de reacción ante una sobrecarga.
La decisión no consiste en elegir un número universal de solicitudes por minuto. Consiste en identificar qué recurso se quiere proteger, qué patrones son normales y cómo hacer que el límite resulte comprensible y previsible. Esta guía propone criterios para definir cuotas, responder al exceso y revisar la política con evidencia.
Qué problema resuelven los límites y qué no sustituyen
Los límites controlan cuánto puede consumir un cliente o proceso durante un intervalo, o cuántas operaciones simultáneas puede mantener. Ayudan a repartir capacidad, contener ráfagas y reducir el impacto de errores como un bucle que repite llamadas sin pausa. También pueden apoyar una oferta comercial con niveles de uso definidos.
Sin embargo, una cuota no reemplaza la planificación de capacidad, la protección frente a ataques ni el diseño eficiente de la API. Un límite puede reducir la presión, pero no corrige una consulta costosa, una dependencia lenta ni una estrategia de reintentos defectuosa. Tampoco garantiza por sí solo que todos los consumidores reciban una parte equitativa de los recursos.
Antes de definirlo, concreta el objetivo: ¿se trata de proteger una operación costosa, reservar capacidad para distintos clientes o establecer una condición del servicio? Si hay varios objetivos, sepáralos. Las políticas técnicas de protección y las reglas comerciales pueden coincidir, pero no deberían confundirse: tienen criterios de cambio y necesidades de comunicación distintos.
Identifica consumidores y operaciones antes de fijar cifras
Una cuota solo es útil si el sistema puede atribuir las solicitudes a una identidad estable. Determina si el consumidor es una cuenta, una aplicación registrada, una credencial, un equipo interno o un usuario final. Una dirección IP puede aportar una señal adicional, pero no siempre identifica a un cliente: varias personas pueden compartirla y un mismo cliente puede cambiarla.
Después, clasifica las operaciones. Leer un recurso en caché no suele tener el mismo coste que generar un informe, iniciar una exportación o ejecutar una búsqueda amplia. Agrupar todos los endpoints bajo un único límite simplifica la explicación, pero puede tratar de forma desigual llamadas de coste muy distinto.
Analiza tráfico real y escenarios esperados antes de establecer valores. Busca patrones por consumidor, endpoint, hora, duración de las solicitudes, concurrencia y errores. Comprueba también qué integraciones procesan lotes o realizan sincronizaciones periódicas. Una integración legítima puede concentrar llamadas en una ventana breve sin comportarse como tráfico sostenido.
- Por cuenta o aplicación: facilita una política estable para el cliente, siempre que la identidad esté bien vinculada.
- Por operación: permite proteger funciones con costes o capacidades diferentes.
- Por recurso compartido: ayuda a contener presión sobre una base de datos, proveedor o proceso común.
El alcance elegido debe coincidir con el recurso protegido. Si el límite por credencial se puede eludir creando credenciales nuevas, quizá la cuenta sea la unidad adecuada. Si una operación comparte un recurso con otros endpoints, una cuota individual puede no bastar para protegerlo.
Cuotas, concurrencia y ráfagas: elige el control adecuado
Una cuota limita el volumen de solicitudes dentro de un periodo. Sirve para expresar un presupuesto de consumo y es fácil de comunicar, pero hay que definir con claridad el intervalo y qué cuenta como solicitud. Una ventana fija puede permitir una concentración de tráfico alrededor del cambio de periodo; una ventana móvil o un sistema basado en tokens puede suavizar ese efecto, a cambio de mayor complejidad de implementación y explicación.
El límite de concurrencia restringe cuántas operaciones pueden estar activas a la vez. Resulta útil cuando las solicitudes son largas o consumen recursos mientras se ejecutan. No limita necesariamente el volumen total: un cliente puede completar muchas operaciones pequeñas, una tras otra. Por eso, puede combinarse con una cuota cuando ambos riesgos son relevantes.
El control de ráfagas permite absorber un pico breve sin aceptar un ritmo alto de forma indefinida. Es apropiado para sincronizaciones o arranques de procesos, siempre que el servicio pueda atender ese pico. No conviene conceder ráfagas basándose solo en que el tráfico medio parezca bajo: la capacidad disponible durante el pico también importa.
Para escoger, pregunta qué se degrada primero: el presupuesto de trabajo acumulado, la cantidad de operaciones simultáneas o la capacidad instantánea. Usa el control más sencillo que proteja el riesgo observado. Combinar mecanismos sin una razón clara puede producir límites difíciles de depurar y mensajes contradictorios.
Responde al exceso de forma previsible
Cuando el consumidor supera un límite temporal, una respuesta de rechazo debe distinguirse de un fallo inesperado del servicio. En muchos casos, el código HTTP 429 indica que se han recibido demasiadas solicitudes en un periodo. Si el sistema puede estimar cuándo aceptar otra, puede comunicarlo mediante el encabezado Retry-After. La respuesta también debería explicar qué límite se ha alcanzado y dónde consultar la política aplicable.
No prometas un tiempo de recuperación que el sistema no pueda garantizar. Si no es posible indicar cuándo se liberará capacidad, evita sugerir reintentos inmediatos. Los clientes deben aplicar espera progresiva, limitar los intentos y, cuando corresponda, añadir variación aleatoria al tiempo de espera para no reintentar todos a la vez.
Si la solicitud activa una operación costosa o no idempotente, especifica cómo debe manejarse un rechazo y si es seguro volver a enviar la petición. Un cliente no debería interpretar cualquier error como permiso para repetir una operación sin límite. Documenta además las diferencias entre una cuota agotada, una credencial inválida y una indisponibilidad temporal.
Diseña excepciones transparentes y revisables
Puede haber motivos legítimos para ajustar una cuota: una migración, una sincronización acordada o un cambio demostrado en el patrón de uso. Define quién puede solicitar la excepción, qué información se necesita, quién la aprueba y cuándo se revisa. Registra su alcance, duración y responsable para que no se convierta en una regla permanente por inercia.
Evita excepciones informales asociadas a una persona concreta o a acuerdos que el equipo operativo desconoce. Si el cambio responde a una condición comercial, coordina la comunicación entre producto, negocio y tecnología. Si responde a una necesidad técnica temporal, deja claro el criterio para retirarlo.
Las cuotas pueden cambiar, pero el proceso no debería sorprender a integraciones activas. Comunica con antelación los cambios relevantes, indica a quién afectan y proporciona una vía de migración cuando sea posible. Publica límites actuales y explica si son valores garantizados o umbrales sujetos a revisión. La transparencia sobre el cambio es parte de la política, no un detalle administrativo.
Revisa métricas sin premiar los reintentos abusivos
Observa tanto el consumo aceptado como las solicitudes rechazadas. Desglosa por consumidor y operación, y relaciona esos datos con latencia, errores, concurrencia y presión sobre dependencias. Un aumento de respuestas 429 puede indicar abuso, pero también una cuota mal calibrada, un cambio de producto o una integración que no recibió la comunicación adecuada.
Interpreta las señales en conjunto. Si un cliente alcanza el límite de manera ocasional durante una tarea prevista y la capacidad sigue disponible, quizá la política de ráfagas o el intervalo no encajen con su patrón. Si varios consumidores elevan a la vez la latencia y la saturación de una dependencia, aumentar sus cuotas podría agravar el problema.
Cuenta y analiza los reintentos: muchos intentos rechazados pueden inflar el tráfico y ocultar la demanda real de trabajo. Busca secuencias repetidas sin espera, concentraciones justo después del reinicio de una ventana y llamadas fallidas que se repiten sin cambios. Comparte estos hallazgos con el consumidor cuando sea posible y mide el efecto de cada ajuste antes de ampliarlo a todos.
Lista de comprobación para publicar una política
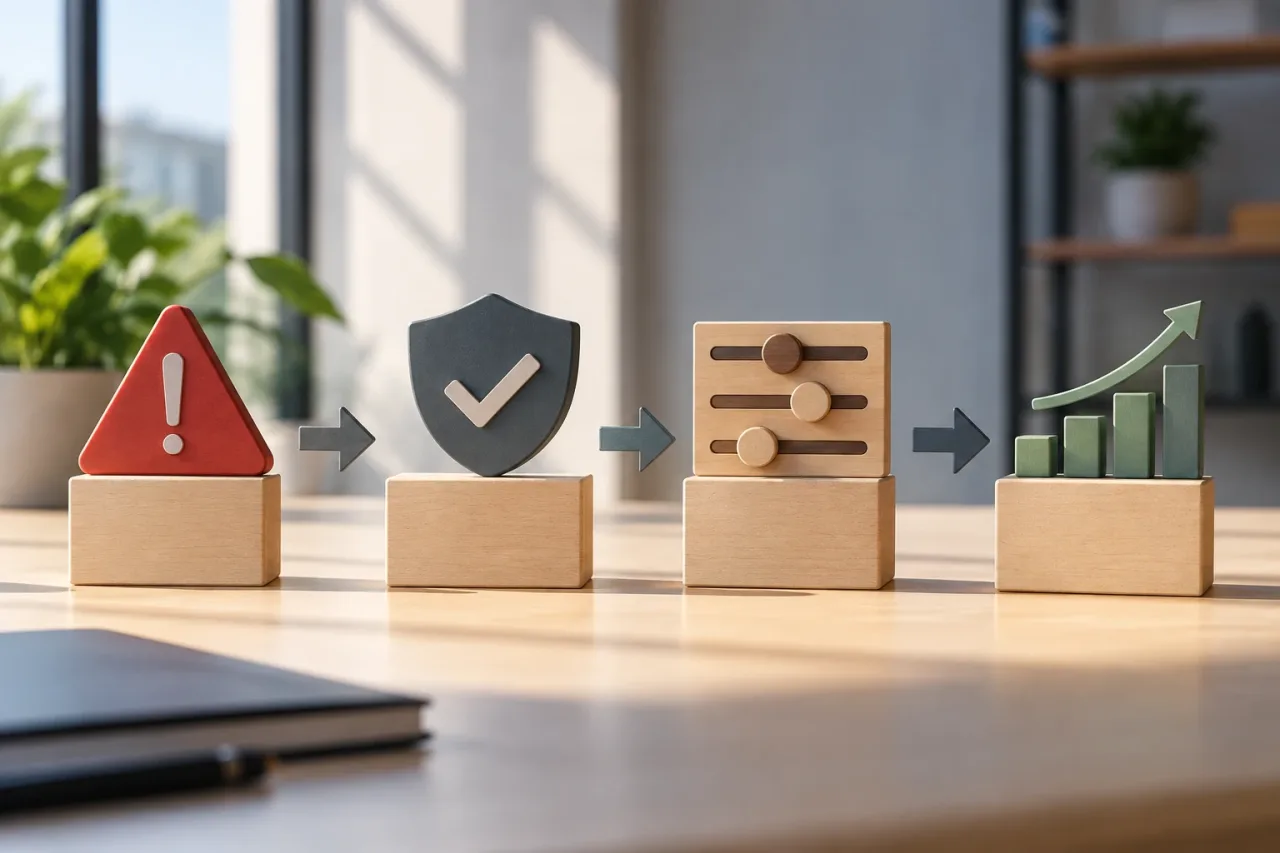
- Define el recurso o riesgo que cada límite protege.
- Identifica al consumidor con una clave estable y explica cómo se agrupan sus credenciales.
- Separa operaciones cuando su coste o patrón de uso sea diferente.
- Especifica unidad, periodo, alcance, concurrencia y comportamiento ante ráfagas.
- Documenta la respuesta al exceso y las instrucciones de reintento.
- Establece un proceso auditable para excepciones y cambios.
- Supervisa rechazos, reintentos, latencia y presión sobre recursos.
- Revisa la política con datos y comunica cambios antes de aplicarlos cuando sea viable.
La mejor política no es la que maximiza el número de llamadas permitido, sino la que protege el servicio sin volver imprevisible el uso para clientes y equipos internos. Empieza por el riesgo concreto, aplica límites comprensibles y ajusta solo cuando las métricas y los patrones de integración justifiquen la decisión.