

Muchos equipos responden a la necesidad de «saber qué pasó» con una única solución: guardar todos los cambios, accesos, errores y mensajes en una misma tabla o herramienta de logs. El resultado suele ser previsible: demasiados datos para investigar una incidencia, evidencia insuficiente ante una revisión y exposición innecesaria de información sensible.
La decisión correcta no es cuánto registrar, sino qué pregunta debe poder responder el proceso, para quién y con qué consecuencia. Un usuario que quiere recuperar el estado de su solicitud, un equipo de soporte que investiga un fallo de integración y una persona que revisa una aprobación cuestionada necesitan información distinta. Sus registros también deben tener finalidades, permisos, detalle y plazos de conservación diferentes.
Separar histórico funcional, registro de auditoría y trazabilidad operativa permite diseñar procesos explicables sin convertir cada sistema en un repositorio indiscriminado de datos. Esta guía ofrece criterios para escoger cada mecanismo y combinarlos cuando el flujo realmente lo exige.
Tres necesidades que se confunden, pero no son equivalentes
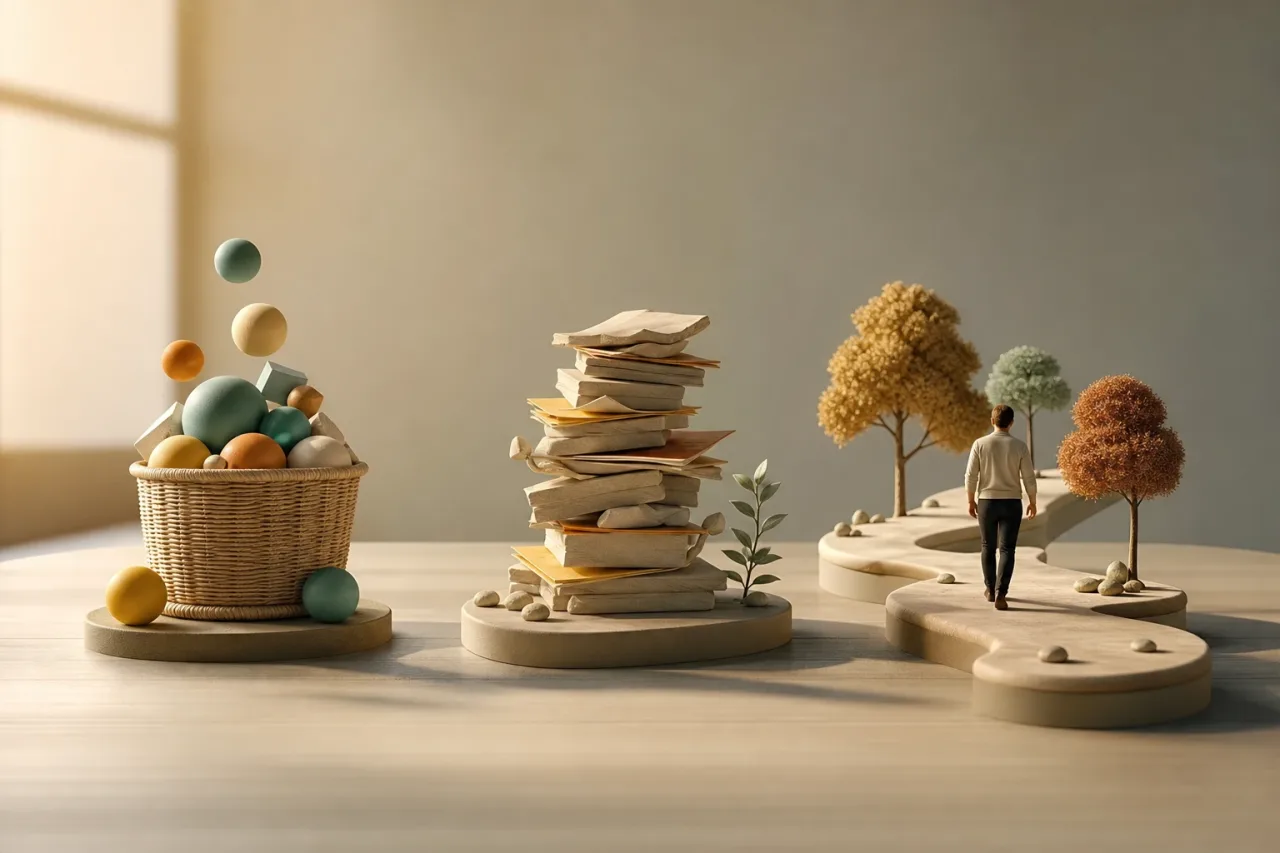
El histórico funcional conserva la evolución relevante para usar el producto o gestionar un caso. Por ejemplo, los estados de una solicitud, los comentarios de una revisión, las versiones de una propuesta o el motivo por el que se devolvió un expediente. Su objetivo es dar continuidad operativa a personas usuarias y equipos internos.
Un registro de auditoría aporta evidencia de acciones significativas: quién hizo qué, cuándo, sobre qué objeto y desde qué contexto disponible. Se necesita cuando una acción tiene consecuencias de control, autorización, seguridad, cumplimiento interno o responsabilidad. No debe depender de que la pantalla actual del producto conserve todavía el dato o de que el usuario pueda editarlo después.
La trazabilidad operativa permite seguir un proceso técnico o distribuido para diagnosticar su ejecución. Relaciona una solicitud con sus llamadas a servicios, colas, sincronizaciones, reintentos, respuestas y errores. Sirve para entender dónde se interrumpió un flujo, cuánto tardó y qué componente necesita atención.
- El histórico responde: ¿cómo ha evolucionado este caso?
- La auditoría responde: ¿qué acción relevante ocurrió y quién fue responsable?
- La trazabilidad responde: ¿por dónde pasó la ejecución y dónde falló?
Un mismo evento puede alimentar los tres mecanismos, pero no deben ser copias indistintas. Una aprobación puede aparecer en el histórico como un hito visible, generar una entrada de auditoría con el aprobador y la decisión, y llevar un identificador de correlación para rastrear la comunicación posterior con otros sistemas.
Empiece por las preguntas y las consecuencias
Antes de definir campos o herramientas, enumere los hechos que el proceso debe poder reconstruir. Después, asigne cada hecho a una necesidad concreta. Esta secuencia evita el error habitual de adoptar el formato del log técnico como registro universal.
- Defina el caso o unidad de análisis. Puede ser una solicitud, un pedido, una cuenta, una aprobación o una ejecución concreta.
- Formule la pregunta futura. Por ejemplo: «¿por qué se rechazó?», «¿quién cambió el permiso?» o «¿por qué no llegó la notificación?».
- Identifique el impacto de no poder responderla. Distinga molestias operativas, pérdida de confianza, riesgo de seguridad, conflicto entre equipos o incapacidad de corregir un error.
- Determine la audiencia autorizada. La persona solicitante, soporte, operaciones, responsables del proceso y equipos técnicos no necesitan el mismo detalle.
- Fije el horizonte temporal. La utilidad de un identificador de depuración puede durar días; la de una decisión puede extenderse durante todo el ciclo de vida del caso.
Hay señales claras de que se necesita auditoría: cambios de permisos, aprobaciones, delegaciones, sustitución de documentos, exportaciones de datos, accesos a información sensible, modificaciones de reglas y operaciones administrativas. En estas situaciones, poder decir que «el sistema muestra el estado actual» no basta. Es necesario preservar el hecho de que ocurrió una acción y el contexto mínimo para evaluarla.
En cambio, si el objetivo es atender una solicitud o entender su evolución normal, un histórico funcional suele ser suficiente. Si el problema aparece solo al cruzar servicios o al manejar reintentos, la prioridad es trazabilidad operativa.
Qué registrar: un modelo de eventos proporcionado
La calidad de un registro no aumenta solo por añadir columnas. Un modelo útil recoge los atributos que permiten responder a la pregunta prevista y excluye los que no aportan evidencia ni diagnóstico.
Eventos del histórico funcional
Registre hitos que expliquen el recorrido de negocio: creación, envío, validación, devolución, aprobación, rechazo, cancelación, cierre y comunicaciones relevantes para el caso. Incluya un resumen comprensible del cambio y, cuando sea útil, el motivo declarado.
- Identificador del caso y estado anterior y nuevo.
- Momento del hito y actor visible, si procede.
- Motivo o comentario asociado.
- Referencia a documentos, versiones o decisiones relacionadas.
Eventos de auditoría
Registre las acciones con impacto, no cada interacción de interfaz. Para cada entrada, conserve el actor, la acción, el objeto afectado, el momento, el resultado y el contexto necesario para interpretar el hecho. Si una decisión depende de una regla o de una evidencia externa, guarde una referencia verificable a la versión aplicable, no necesariamente una copia íntegra de información sensible.
- Creación, cambio o retirada de permisos y roles.
- Aprobación, rechazo, delegación o anulación de decisiones.
- Modificación de datos críticos, configuración o reglas.
- Acceso, descarga, exportación o compartición cuando implique información sensible.
- Correcciones posteriores que alteran una decisión o un dato relevante.
Eventos de trazabilidad operativa
Relacione los componentes mediante un identificador de correlación. Registre el servicio emisor y receptor, operación, marcas temporales, resultado, código de error, número de reintentos y una referencia segura al caso. Evite incluir cuerpos completos de solicitudes, secretos, tokens o datos personales como práctica por defecto.
correlation_id=8f31...
case_id=solicitud-204
service=validacion
operation=verificar_datos
result=error
retry=2
Una regla práctica: guarde valores anteriores y posteriores solo cuando el cambio de valor sea esencial para explicar una decisión, resolver una disputa o restaurar el estado. Para campos sensibles, puede ser preferible registrar que el campo cambió, su clasificación y la referencia a una versión protegida, en lugar de exponer el contenido en cada evento.
Inmutabilidad, correcciones y calidad de la evidencia
Un registro de auditoría pierde valor si una persona puede editar silenciosamente sus entradas. Las acciones auditables deberían ser de solo adición: si hay un error, se añade una corrección que referencia al evento original, identifica el motivo y deja claro qué interpretación queda vigente. No se borra el pasado para que parezca que nunca existió.
Esto no significa que todo dato deba ser inmutable. El histórico funcional puede enriquecerse con información posterior, como una explicación o un documento actualizado, siempre que el diseño deje clara la diferencia entre el estado actual y los hitos ya ocurridos. La trazabilidad operativa, por su parte, admite procesos de depuración y depuración automática de datos con mayor frecuencia, porque su propósito principal es técnico.
Revise también la calidad del origen. Si una integración escribe eventos de forma asíncrona, existe el riesgo de que la operación se complete pero el registro no se genere, o que aparezca duplicado tras un reintento. Diseñe identificadores únicos de evento, marque la fuente y el resultado de la escritura, y trate la entrega repetida como un escenario esperado. La ausencia de un evento crítico debe ser detectable, no una sospecha que depende de revisar manualmente varios sistemas.
Consultas, permisos y conservación: donde el diseño se vuelve útil
Un registro solo aporta valor si puede consultarse sin exponer más de lo necesario. Diseñe vistas según el trabajo que deben resolver, no según cómo se almacenaron los datos.
- Vista de caso: línea temporal clara para reconstruir la evolución funcional, con lenguaje de negocio.
- Vista de revisión: acciones auditables, actor, fecha, resultado, referencias y cambios relevantes.
- Vista de incidencia: búsqueda por identificador de correlación, sistema, error, intervalo temporal y reintentos.
Separe permisos de lectura y administración. Quien opera un proceso puede necesitar ver el histórico de una solicitud, pero no los detalles técnicos de sus integraciones. El equipo técnico puede necesitar metadatos de ejecución, pero no el contenido de documentos asociados. Y quienes administran la plataforma no deberían poder alterar registros de auditoría sin que esa acción sea, a su vez, rastreable.
La conservación debe definirse por tipo de registro. Mantener trazas detalladas indefinidamente aumenta coste, ruido y superficie de exposición. Eliminar demasiado pronto una evidencia de aprobación deja al proceso sin capacidad de explicación. Documente para cada clase de evento su finalidad, propietario, acceso autorizado, plazo de revisión y criterio de eliminación o anonimización.
Ejemplo: una solicitud con formulario, aprobación e integración
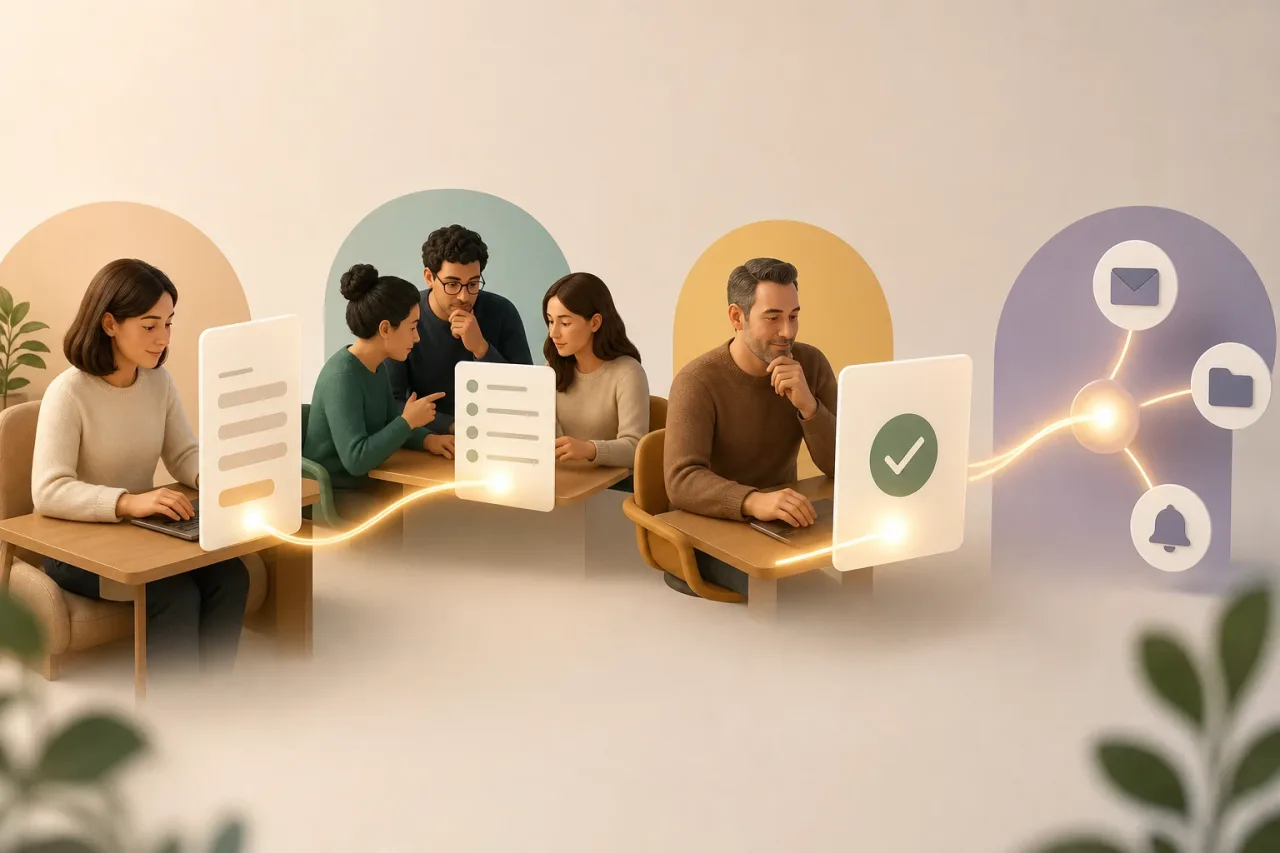
Imagine una solicitud que una persona inicia en un formulario. Un equipo la valida, una persona responsable la aprueba y el sistema comunica el resultado mediante una integración.
El histórico funcional mostraría: solicitud creada, información requerida, datos aportados, validación completada, aprobación o rechazo y comunicación enviada. Es la secuencia que soporte y responsables del caso necesitan para atender consultas.
El registro de auditoría capturaría: identidad que aprobó, momento, decisión, versión de la regla aplicable, cambios de responsable, accesos excepcionales y cualquier modificación posterior de la resolución. Si la aprobación se revoca, se añade una nueva entrada con motivo; no se sustituye el hecho anterior.
La trazabilidad operativa conectaría el envío del formulario, la validación, la llamada de integración y la entrega de la comunicación mediante un identificador común. Si el mensaje no llega, operaciones puede localizar el error y los reintentos sin recorrer manualmente el historial de negocio.
La decisión madura no consiste en elegir uno de los tres. Consiste en usar cada uno para su función, definir sus límites y comprobar periódicamente si las consultas reales se responden con rapidez, evidencia suficiente y acceso proporcional a la sensibilidad de los datos.