

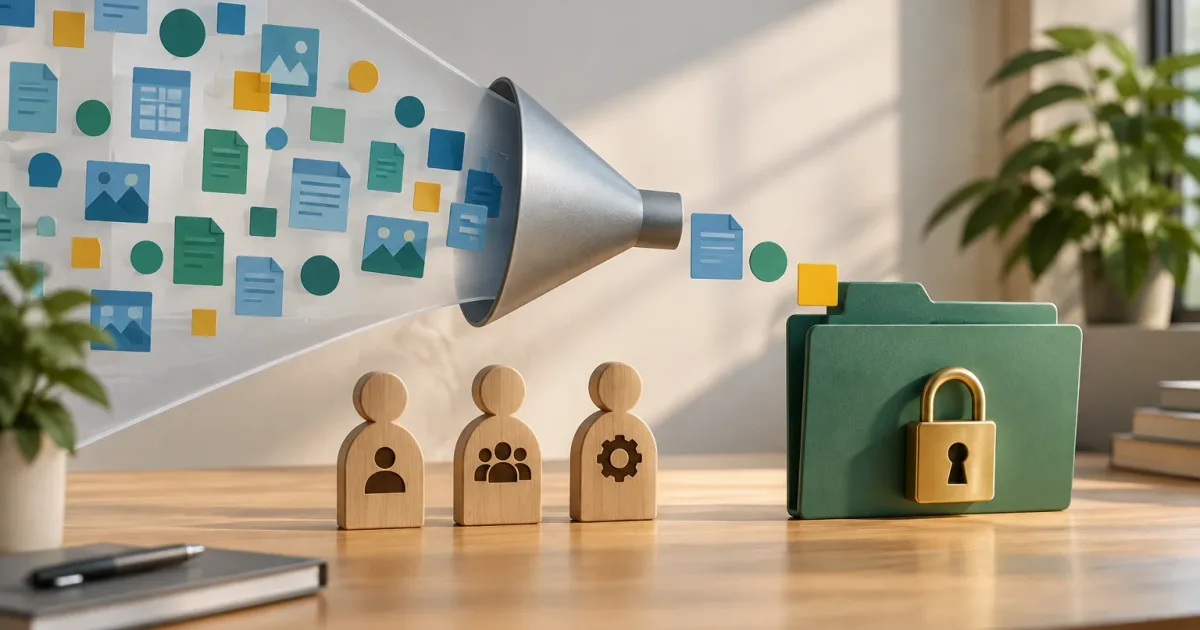
Permitir que un cliente descargue sus datos puede resolver necesidades cotidianas de análisis, conciliación o trabajo fuera de la aplicación. Pero una exportación también crea una copia que puede quedar fuera de los controles habituales del SaaS. Diseñarla bien exige decidir qué se incluye, quién puede solicitarla, quién recibe el resultado y cuánto tiempo permanece accesible.
La pregunta no es solo qué formato ofrecer. Producto, negocio y tecnología deben acordar el propósito de cada exportación y establecer controles proporcionales a la sensibilidad y al volumen de la información. A continuación se presenta un marco para tomar esas decisiones sin confundir una descarga operativa con otros procesos.
Definir qué problema resuelve la exportación
Una exportación operativa permite consultar o reutilizar datos concretos en el trabajo habitual. Por ejemplo, un equipo puede necesitar una lista filtrada para preparar una revisión o un archivo con movimientos de un periodo para conciliarlos. Su alcance debería responder a una tarea reconocible y mantenerse tan acotado como sea posible.
No es lo mismo que un informe, una copia de seguridad o una extracción para migrar de sistema. Un informe presenta datos para responder preguntas, a menudo con agregaciones o visualizaciones. Una copia de seguridad está pensada para recuperación y requiere controles y procedimientos propios. Una extracción de migración puede abarcar un conjunto amplio de entidades y relaciones para trasladarlas a otro entorno. Si una necesidad de autoservicio empieza a parecerse a una extracción completa, conviene tratarla como un flujo distinto, con evaluación, permisos y soporte acordes a su impacto.
Antes de diseñar la interfaz, documenta el caso de uso, los usuarios implicados y la decisión que habilitará el archivo. Si no se puede explicar por qué hace falta cada grupo de datos, es una señal para revisar el alcance, no para añadir más campos por defecto.
Acotar datos, filtros y relaciones
Define con precisión qué entidades se exportan, qué filtros se aplican y cómo se representan sus relaciones. Una descarga de pedidos, por ejemplo, puede requerir identificadores y fechas, pero no necesariamente notas internas o datos de otras áreas. También hay que aclarar si los filtros de la pantalla se conservan, si el usuario puede elegir un periodo y qué ocurre con registros archivados o eliminados.
- Incluye lo necesario para la tarea: evita campos que no aporten valor al uso declarado.
- Haz visibles los límites: informa del periodo, filtros, zona horaria o criterios que determinan el conjunto exportado.
- Define las relaciones: aclara si los datos asociados se incluyen, se omiten o se representan mediante identificadores.
- Evita sorpresas: distingue claramente entre la vista actual, un conjunto filtrado y una exportación completa.
Los campos excluidos también merecen una decisión explícita. Puede ser apropiado no incluir secretos, credenciales, información interna o datos que el solicitante no necesita para el propósito previsto. No supongas que ocultar una columna en la interfaz la excluye automáticamente del archivo: la autorización debe aplicarse al conjunto que se genera.
Asignar permisos al solicitante y al destinatario
El permiso para ver información en la aplicación no implica siempre permiso para extraerla en bloque. Define quién puede iniciar una exportación según la organización, el rol y la sensibilidad de los datos. Para información de mayor impacto, puede hacer falta una capacidad específica, una aprobación adicional o limitar la acción a determinados roles. La decisión depende del contexto; añadir fricción a todas las descargas puede bloquear usos legítimos sin mejorar necesariamente la protección.
Considera por separado quién solicita el archivo y quién podrá recibirlo. En una descarga directa, ambas personas suelen coincidir. En un flujo con destinatario distinto, hay que verificar que esa persona pertenezca al ámbito autorizado y que el archivo no quede disponible para usuarios ajenos a la organización. Evita enviar automáticamente datos sensibles a una dirección introducida sin validación.
La interfaz debería explicar el alcance antes de confirmar y ofrecer una forma clara de saber cuándo el archivo está listo. Cuando la acción puede afectar a muchos registros, una confirmación con el resumen del periodo o del número de elementos puede ayudar a detectar errores, siempre que esa información no exponga datos a quien carece de permiso.
Elegir entre descarga inmediata y generación asíncrona
Una descarga inmediata resulta sencilla cuando el conjunto es pequeño y puede prepararse sin bloquear la aplicación ni agotar recursos. A medida que crecen el volumen o el tiempo de procesamiento, puede ser más adecuada una generación asíncrona: el usuario solicita el trabajo, recibe una indicación de estado y descarga el resultado cuando está listo.
No hay un umbral universal que sirva para todos los SaaS. Evalúa el tamaño habitual de las solicitudes, la duración observada, la carga sobre el sistema y qué espera el usuario. Si una petición tarda lo suficiente como para dejar la página esperando, termina con errores o compite con operaciones importantes, son señales para cambiar el flujo o acotar la consulta.
- Para solicitudes pequeñas y previsibles, prioriza una respuesta directa y comprensible.
- Para trabajos prolongados, muestra estados como pendiente, en proceso, lista o fallida, y explica el siguiente paso.
- Evita lanzar trabajos repetidos al actualizar la página o al pulsar varias veces; ofrece una referencia del trabajo en curso.
- Establece límites razonados y un mensaje útil cuando la petición los supere, por ejemplo, proponiendo dividirla por periodos.
El procesamiento asíncrono no elimina la necesidad de controlar el acceso. El usuario debe autenticarse para consultar el estado y obtener el resultado, y el sistema debe comprobar de nuevo que sigue autorizado cuando corresponda.
Proteger el archivo y limitar el riesgo
El resultado merece controles propios: puede contener una concentración de información que no aparece reunida en una sola pantalla. Usa almacenamiento temporal con acceso restringido y define una caducidad acorde al uso. Informa de cuándo dejará de estar disponible y evita conservar copias más tiempo del necesario para completar la tarea.
Es preferible que el acceso requiera autenticación y una comprobación de permisos vinculada a la organización. Si se utilizan enlaces de descarga, trátalos como credenciales: limita su vigencia, evita que revelen información sensible y valora los riesgos de que se reenvíen. Un enlace difícil de adivinar no sustituye por sí solo a una autorización adecuada. Tampoco conviene exponer nombres de archivos o mensajes de error que filtren datos innecesarios.
Define límites que reduzcan errores accidentales y abuso sin impedir la operación normal. Según el caso, pueden incluir un máximo de registros, frecuencia de solicitudes, concurrencia de trabajos o partición por periodos. La señal de que el control es demasiado restrictivo es que usuarios con una necesidad legítima no pueden completar tareas habituales; si es demasiado permisivo, pueden aparecer volúmenes atípicos, reintentos repetidos o extracciones fuera del patrón esperado. Revisa los límites con datos operativos y feedback, no con cifras arbitrarias.
Registrar, validar y aprobar antes de publicar
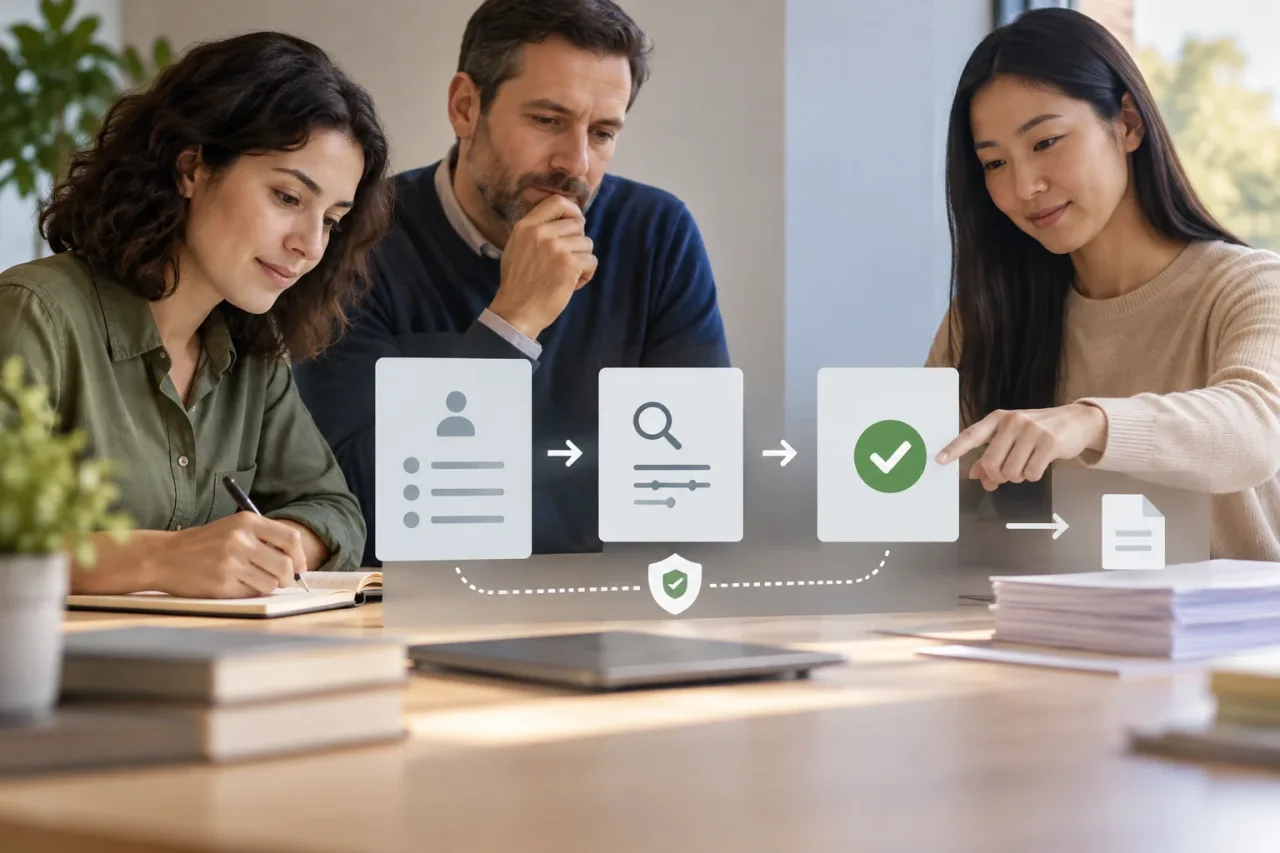
Registra suficiente información para investigar una incidencia: quién solicitó la exportación, a qué organización pertenece, cuándo se inició, qué alcance o filtros se aplicaron y si terminó con éxito o error. Evita incluir el contenido del archivo o datos sensibles innecesarios en los registros. La trazabilidad debe permitir reconstruir la acción sin convertirse en otra copia de los datos.
Comprueba también que el archivo se pueda utilizar. Valida el formato ofrecido, la codificación de texto, los encabezados, los nombres de campos, los valores vacíos y la consistencia de relaciones. Un archivo técnicamente generado pero ambiguo provoca errores de interpretación y soporte. Explica los formatos disponibles y cualquier límite relevante; no des por supuesto que todos los usuarios abrirán el resultado con la misma herramienta.
Antes de publicar, recorre esta lista con producto, tecnología y las personas responsables del acceso a la información:
- ¿Está documentado el propósito y se distingue de informes, copias de seguridad y migraciones?
- ¿Se han definido entidades, filtros, relaciones y campos excluidos?
- ¿Se comprueba la organización, el rol y, cuando haga falta, el permiso específico?
- ¿Está claro quién solicita y quién recibe el archivo?
- ¿La experiencia y los límites corresponden al tamaño y la duración esperados?
- ¿El archivo tiene acceso controlado, caducidad y una política de eliminación?
- ¿Se registran solicitudes, resultados y errores con trazabilidad proporcional?
- ¿Se han probado permisos, casos límite, formatos y mensajes de error?
Una función de exportación bien diseñada hace explícitos sus límites y permite completar tareas legítimas sin abrir una ruta de acceso más amplia de lo necesario. Si el caso de uso requiere datos completos, relaciones complejas o una entrega a terceros, la decisión correcta puede ser crear un proceso separado, en lugar de estirar una descarga operativa hasta convertirla en una extracción sin controles adecuados.