

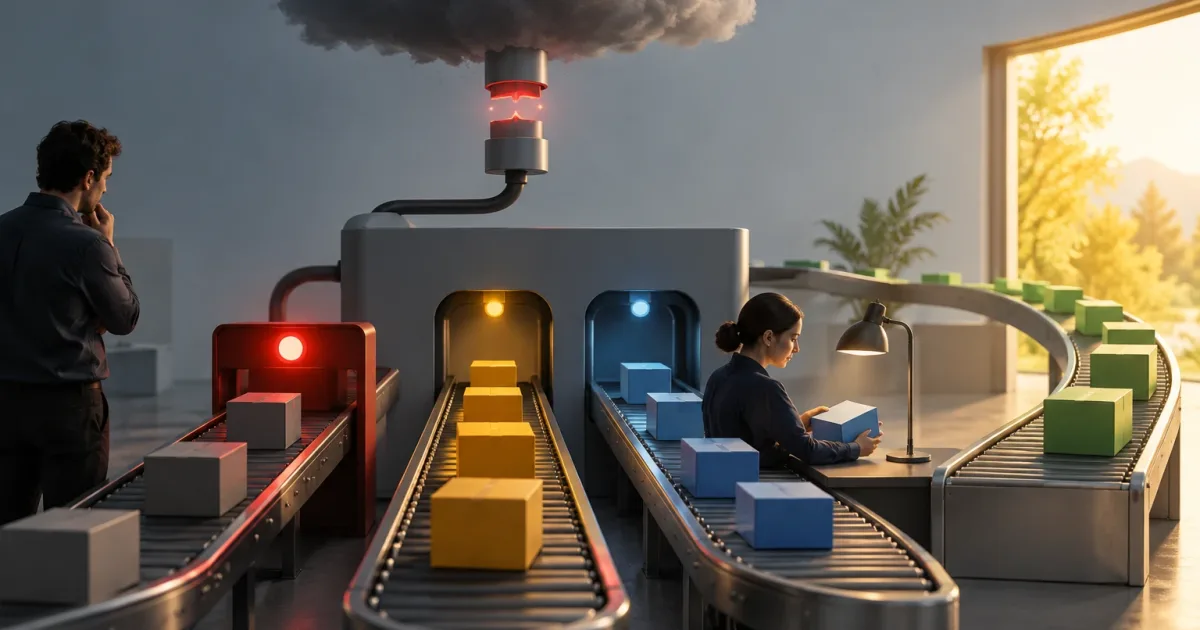
Una automatización que depende de una API o de otro servicio externo puede fallar aunque el proceso propio funcione correctamente. La pregunta importante no es solo cómo detectar la incidencia, sino qué debe ocurrir mientras la dependencia no está disponible. Una decisión uniforme —detener todo o seguir a cualquier coste— suele ser inadecuada: el impacto depende de la función afectada, los datos necesarios y las consecuencias de actuar tarde o con información incompleta.
Una política de contingencia traduce esos factores en decisiones operativas. Determina cuándo bloquear, cuándo continuar con limitaciones y cuándo derivar el caso a una persona; además, establece cómo volver a procesar lo pendiente. Así se reduce la improvisación y se evita que una interrupción técnica se convierta en una decisión de negocio accidental.
Clasifica el impacto antes de elegir una respuesta
Empieza por describir qué aporta la dependencia a cada proceso. Un mismo proveedor puede ser esencial para una operación y prescindible para otra. Por ejemplo, si un servicio enriquece un registro para facilitar un análisis posterior, quizá sea aceptable guardar el registro sin ese dato. Si verifica una condición necesaria para autorizar una operación, continuar sin respuesta puede ser inseguro o incumplir una regla interna.
Para cada uso, evalúa qué ocurre si la tarea se detiene, se retrasa o se completa con datos incompletos. Considera tanto el daño potencial como la posibilidad de corregirlo después. Una clasificación útil distingue entre:
- Bloqueante: continuar sin la respuesta externa puede causar una acción no autorizada, una pérdida difícil de revertir o un resultado incorrecto de alto impacto.
- Retrasable: la tarea puede esperar sin producir un perjuicio relevante, siempre que alguien pueda identificarla y atenderla dentro de un plazo operativo aceptable.
- Degradable: se puede entregar una parte del valor sin el servicio, con límites claros y sin presentar como completo un resultado que no lo es.
- Revisable: el sistema no dispone de información suficiente para decidir con seguridad, por lo que debe conservar el caso y solicitar intervención humana.
No clasifiques solo por componente. Registra el proceso, el tipo de operación, el dato afectado y la consecuencia de cada alternativa. Si el resultado tiene implicaciones contractuales, económicas, de privacidad o de seguridad, incorpora a las áreas responsables en la decisión.
Elige entre bloquear, degradar o derivar
Bloquear es apropiado cuando la respuesta externa es una condición necesaria y no existe una alternativa autorizada. El bloqueo debe ser explícito: informar que la operación no se completó, conservar el contexto para retomarla y evitar estados ambiguos que parezcan exitosos. Define qué puede hacer el usuario mientras tanto, como guardar un borrador o intentar la operación más tarde.
Continuar en modo degradado tiene sentido cuando se puede omitir una función secundaria sin comprometer el resultado esencial. Limita lo que el sistema permite hacer, identifica los datos ausentes y comunica la limitación al usuario o al equipo que recibirá el resultado. No conviertas una ausencia de respuesta en un valor por defecto aparentemente válido si eso puede inducir a error. También conviene distinguir entre un dato desconocido y un dato confirmado como negativo.
Derivar a una persona es una opción cuando hace falta criterio, pero la tarea sigue siendo resoluble. La derivación necesita una cola visible, información suficiente para decidir y una indicación clara de qué debe revisar la persona. Sin esos elementos, el “modo manual” solo traslada el fallo a una bandeja desordenada. Define además quién es responsable de atender los casos y qué ocurre si no se revisan a tiempo.
Estas respuestas pueden variar por operación. No es necesario asignar un modo único a toda la integración: una consulta informativa podría degradarse, mientras una acción que modifica un registro sensible se bloquea. Documenta las excepciones y evita que el comportamiento dependa de supuestos implícitos en el código.
Establece límites seguros para la alternativa manual
Un procedimiento manual debe ser una excepción controlada, no una vía paralela sin supervisión. Antes de habilitarlo, define qué roles pueden intervenir, qué acciones están permitidas y durante cuánto tiempo. La autorización debe corresponder al riesgo: no todas las personas que revisan un caso necesitan permiso para aprobar o modificarlo.
Establece también qué evidencia se registra. Como mínimo, conserva la operación afectada, la información disponible en ese momento, la decisión tomada, quién la tomó y cuándo. Si una persona introduce un dato provisional, deja claro su origen y si requiere confirmación posterior. Mantén separados los hechos recibidos del servicio y las decisiones humanas; esa distinción facilita la auditoría y la corrección.
La alternativa necesita un límite temporal o una condición de cierre. Por ejemplo, puede dejar de aceptarse cuando la cola alcance la capacidad definida por operaciones, cuando expire una autorización o cuando la dependencia vuelva a estar disponible. No inventes un umbral universal: selecciónalo según el volumen, el coste de revisión y el riesgo de acumular trabajo sin resolver. Si no existe capacidad suficiente, bloquear nuevas operaciones puede ser más seguro que generar una deuda operativa invisible.
Define cuándo reanudar y cómo reconciliar pendientes
Que una API vuelva a responder no demuestra por sí solo que sea seguro procesar todo lo acumulado. Define señales de recuperación adecuadas para la dependencia y para el proceso: disponibilidad sostenida durante un periodo establecido por el equipo, respuestas válidas para las operaciones necesarias y ausencia de discrepancias que obliguen a detener la reanudación. El criterio debe poder verificarse, no depender de una impresión.
Antes de reanudar, determina qué hacer con cada estado pendiente. Algunos casos pueden volver a procesarse automáticamente; otros requieren comprobar si la operación se completó parcialmente o si alguien la resolvió manualmente. Evita duplicar acciones: identifica operaciones de forma que el sistema pueda reconocer cuáles ya se realizaron y cuáles siguen abiertas. Si no puedes confirmar el estado final, envía el caso a revisión en vez de asumir que repetirlo es inocuo.
La reconciliación debe comparar lo esperado con lo ocurrido: tareas recibidas, decisiones manuales, operaciones completadas y errores todavía abiertos. Define quién valida el cierre y cómo se corrigen los datos discrepantes. Así, la recuperación no termina cuando el proveedor vuelve, sino cuando el proceso propio vuelve a un estado coherente.
Prueba los escenarios y revisa la política
Prueba la indisponibilidad en un entorno controlado y recorre el proceso desde la perspectiva del usuario y de operaciones. Incluye respuestas tardías, datos incompletos, recuperación intermitente y una caída durante una acción en curso. El objetivo no es probar una lista genérica de fallos, sino comprobar que cada decisión documentada se ejecuta y que los responsables entienden qué les corresponde hacer.
Observa señales que revelen un problema de diseño: casos que aparecen como completados sin una respuesta válida, colas manuales que crecen sin responsable, usuarios que repiten una operación porque no saben su estado o tareas pendientes que no se reconcilian tras la recuperación. Revisa también los efectos sobre tiempos de atención, calidad de datos y trabajo adicional. Si una alternativa genera más riesgo o coste que esperar, cambia la política.
Actualiza la decisión cuando cambien el proceso, el proveedor, los permisos o el impacto de una operación. Una contingencia válida para una función informativa puede dejar de serlo si pasa a desencadenar una acción con consecuencias mayores. La revisión debe incluir a producto, tecnología y operaciones, y a otras áreas implicadas cuando el riesgo lo requiera.
Lista de comprobación por dependencia
- ¿Qué procesos y decisiones dependen de este servicio externo?
- ¿Qué consecuencias tiene detener, retrasar o completar cada operación sin todos los datos?
- ¿Cuáles son las condiciones para bloquear, degradar o derivar a una persona?
- ¿Qué permisos, límites de duración y registros exige la vía manual?
- ¿Quién atiende los casos pendientes y cuándo se escala la carga?
- ¿Qué señales verificables autorizan reanudar el procesamiento?
- ¿Cómo se identifican duplicados, estados parciales y decisiones manuales?
- ¿Qué pruebas y revisiones mantienen vigente la política?
Responder estas preguntas permite transformar una dependencia externa en una decisión explícita de producto y operación. La política adecuada no elimina las caídas: limita sus efectos, mantiene visibles las excepciones y ofrece una ruta verificable para volver a trabajar con normalidad.