

Recibir el repositorio de un proyecto no significa estar preparado para hacerse cargo. El equipo entrante también necesita comprender qué servicios están en alcance, cómo se despliegan, quién controla los accesos y qué decisiones condicionan la solución. Sin esa información, una tarea rutinaria puede depender de una persona que ya no está disponible, y un incidente puede convertirse en una investigación desde cero.
Para hacer la transferencia de un proyecto digital con garantías, conviene tratarla como un proceso verificable, no como una reunión final ni como el envío de una carpeta. El objetivo es que la nueva parte pueda operar, diagnosticar y evolucionar el producto con un nivel de autonomía acordado. Esta guía propone pasos, comprobaciones y señales para decidir si la entrega está realmente completa.
Definir el alcance antes de intercambiar archivos
Primero hay que acordar qué pasa de manos y qué queda fuera. “El proyecto” puede incluir una aplicación, varios servicios, infraestructura cloud, integraciones, paneles de administración, procesos manuales y tareas de soporte. Si el alcance se deja implícito, el proveedor puede considerar entregado el código mientras el equipo receptor espera también procedimientos, configuraciones o responsabilidades operativas.
Elaborad un inventario compartido que identifique, para cada componente, su función, entorno, responsable actual y responsable futuro. Incluid producción y, cuando corresponda, pruebas y desarrollo. Anotad también los servicios de terceros, dominios, certificados, colas, tareas programadas, almacenamiento, analítica y canales de atención relacionados. No hace falta documentar cada detalle en esta primera lista: sí hay que dejar claro qué existe y quién debe explicar cada parte.
Delimitad además las tareas que cambian de responsable: despliegues, revisión de alertas, gestión de incidencias, renovación de credenciales o aprobación de cambios. Indicad qué servicios siguen a cargo de otra parte y cómo se solicita ayuda. Una matriz sencilla de responsabilidades, con titular y respaldo, evita que una tarea crítica quede asignada a “todo el equipo” y, en la práctica, a nadie.
Preparar documentación útil para el trabajo diario
La documentación debe responder preguntas que el equipo entrante tendrá que resolver, no limitarse a describir el producto. Empezad por una vista de arquitectura que muestre componentes, flujos de datos e integraciones. Añadid una guía de instalación local y señalad las dependencias relevantes, las versiones necesarias y los requisitos de configuración. Cuando una decisión técnica tenga consecuencias importantes, registrad la decisión y su motivo, especialmente si limita alternativas futuras.
Los procedimientos operativos son igual de importantes. Documentad cómo se prepara y ejecuta un despliegue, cómo se verifica el resultado y cómo se revierte un cambio. Incluid los pasos para investigar fallos frecuentes, consultar registros o métricas disponibles y escalar una incidencia. Si existen tareas manuales, explicad quién las realiza, cuándo y qué resultado confirma que terminaron bien. No copiéis contraseñas ni secretos en documentos de texto.
La documentación puede estar repartida en un repositorio, una wiki o un sistema de tickets; lo decisivo es que exista una fuente vigente y que se sepa cuál es. Pedid a quien transfiere el proyecto que indique las páginas obsoletas y los vacíos conocidos. Una guía no es operativa solo porque exista: debe permitir completar una tarea sin depender de una explicación oral.
Transferir accesos con control y trazabilidad
Antes de cambiar responsabilidades, haced una lista de cuentas y sistemas: repositorios, cloud, dominios, herramientas de despliegue, monitorización, bases de datos, proveedores e integraciones. Para cada uno, identificad al propietario administrativo, el método de recuperación y quién necesita acceso. Evitad que la continuidad dependa de una cuenta personal o de una única persona con permisos exclusivos.
Conceded acceso mediante cuentas individuales y el principio de mínimo privilegio: cada persona debe disponer solo de los permisos necesarios para su función. Usad los mecanismos seguros de gestión de secretos que ya tenga la organización, en vez de enviar credenciales por correo o incluirlas en tickets. Acordad cuándo revocar los accesos de la parte saliente y cómo conservar la capacidad de administración. Si hay claves compartidas que no pueden sustituirse de inmediato, registrad el riesgo y definid un plan para rotarlas.
Comprobad el acceso en la práctica. No basta con que alguien confirme que “ya invitó” al nuevo equipo: verificad que puede entrar, realizar las acciones previstas y recuperar el acceso por el procedimiento establecido. La revisión debe incluir permisos de emergencia, sin convertirlos en privilegios permanentes para todos.
Validar la transferencia con tareas reales
La prueba más útil es que el equipo entrante complete actividades representativas. Preparad un entorno no productivo cuando esté disponible y pedidle que configure el proyecto, ejecute las comprobaciones existentes y realice un despliegue siguiendo la guía. Observad dónde aparecen dudas y actualizad la documentación en ese momento. Una presentación puede explicar el mapa; el ejercicio revela si el mapa sirve para orientarse.
Incluid también una simulación de diagnóstico: plantead una incidencia conocida o revisad una anterior, y pedid al equipo que localice señales, determine el impacto y explique a quién avisaría. Si el servicio lo permite y existe un procedimiento seguro, comprobad cómo se revierte un cambio o se recupera la operación. No hagáis experimentos de recuperación en producción sin autorización, preparación y controles adecuados.
Definid de antemano qué significa superar estas pruebas. Por ejemplo: el equipo puede desplegar sin ayuda directa, encontrar la configuración relevante, distinguir una incidencia de aplicación de un problema de dependencia y conocer el canal de escalado. Si una tarea solo se completa con intervención del proveedor, anotad qué falta, quién lo resolverá y para cuándo, en lugar de declarar una aceptación ambigua.
Convertir el conocimiento tácito en acompañamiento estructurado
Organizad sesiones cortas alrededor de tareas concretas: seguir una petición de usuario, revisar un cambio, atender una alerta o preparar una publicación. Pedid a quien conoce el sistema que explique el razonamiento y las excepciones, y al equipo entrante que ejecute los pasos y formule preguntas. Las grabaciones pueden ayudar, pero no reemplazan procedimientos actualizados ni la práctica.
Estableced un periodo de acompañamiento con canales, horarios o criterios de escalado acordados, sin presuponer que la disponibilidad será indefinida. Registrad los pendientes y clasificadlos por impacto: bloqueos para operar, riesgos importantes y mejoras que pueden planificarse después. Para cada elemento, asignad responsable, siguiente acción y fecha de revisión. Esto permite separar una transferencia incompleta de una evolución normal del producto.
Checklist de aceptación y señales de alerta
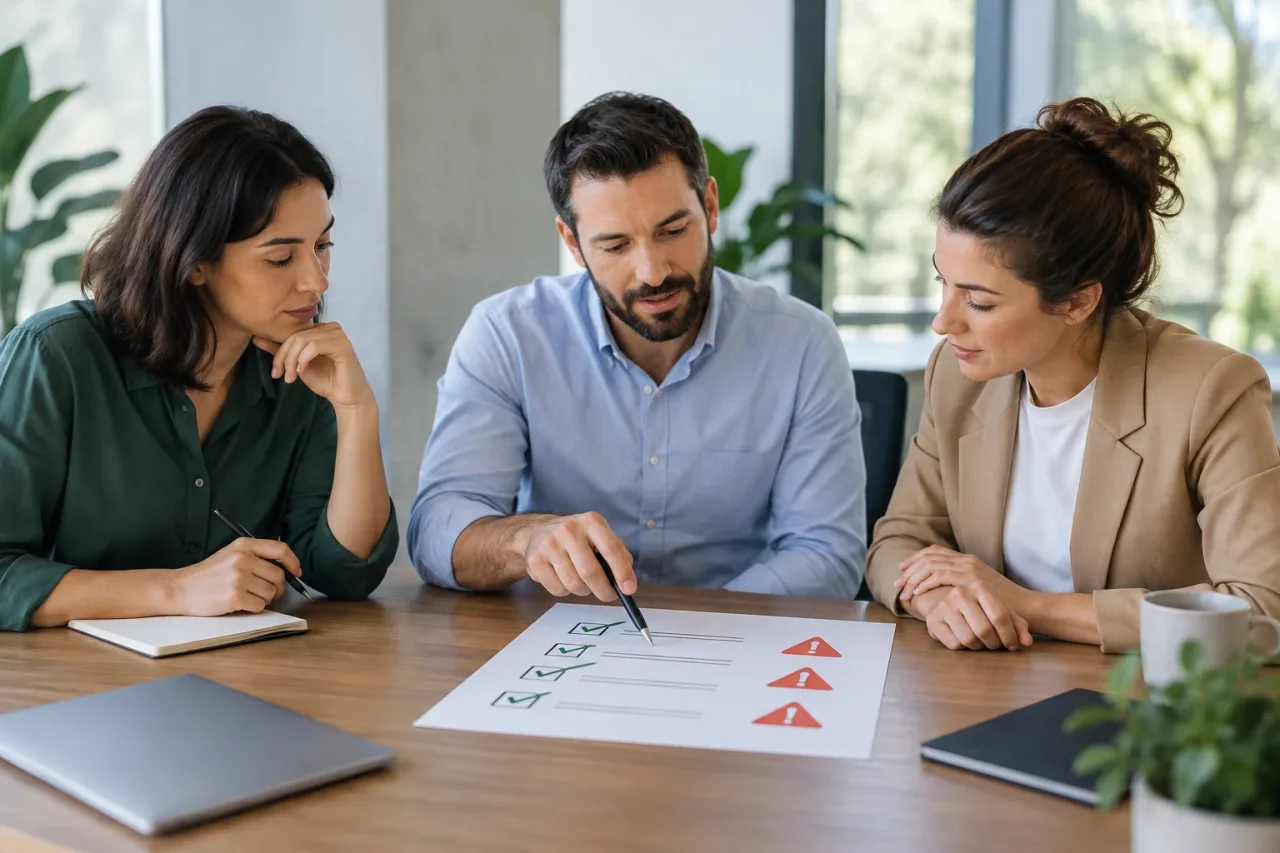
Antes de cerrar la transferencia, revisad estos puntos con representantes de producto, tecnología y operaciones, según corresponda:
- El inventario identifica componentes, entornos, integraciones y límites del alcance.
- Hay responsables titulares y de respaldo para despliegues, incidencias y accesos críticos.
- La documentación permite instalar, desplegar, verificar y revertir cambios.
- El equipo entrante ha probado sus accesos y sabe cómo gestionar secretos de forma segura.
- Se completaron ejercicios de operación y diagnóstico, y los vacíos detectados tienen responsable y plan.
- Los riesgos conocidos, dependencias externas y tareas pendientes están registrados y aceptados por las partes pertinentes.
Son señales de que la transferencia aún no está completa que solo una persona conozca el procedimiento de publicación, que no se pueda identificar quién administra un servicio, que la documentación contradiga el sistema real o que nadie pueda explicar cómo actuar ante una incidencia. También es motivo para detener la aceptación que falten permisos administrativos esenciales o que se espere que el equipo receptor asuma tareas no incluidas en el acuerdo.
La aceptación no exige que el nuevo equipo conozca cada detalle ni que no quede trabajo futuro. Exige que pueda operar dentro del alcance acordado, que los riesgos estén visibles y que exista una ruta para resolver lo pendiente. Así, la transferencia deja de depender de una entrega puntual y se convierte en un relevo comprobable, con responsabilidades claras y capacidad real para continuar el proyecto.