

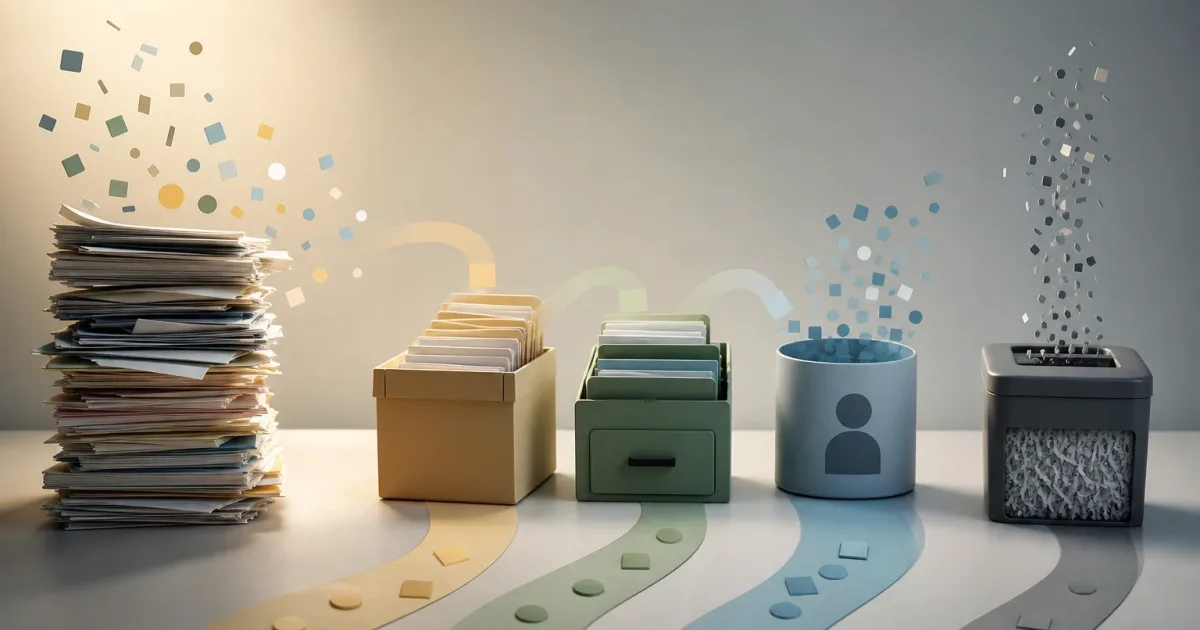
Conservar datos por defecto parece una decisión prudente: quizá hagan falta más adelante, ayuden a responder una incidencia o permitan entender mejor a los usuarios. Sin embargo, una acumulación sin reglas convierte las bases de datos, los almacenes analíticos, los registros técnicos y las herramientas de atención en una carga operativa. Aumentan los costes de almacenamiento y migración, se multiplican los accesos posibles y resulta más difícil distinguir una evidencia útil de información obsoleta.
Una política de conservación de datos útil no consiste en fijar un plazo universal. Es un conjunto de decisiones verificables sobre qué información se necesita, para qué proceso, quién responde por ella, durante cuánto tiempo puede ser accesible y cómo se retira sin afectar al producto. El objetivo no es borrar cuanto antes ni guardar indefinidamente: es mantener únicamente lo necesario, con una trazabilidad suficiente y una retirada controlada.
El problema de conservar datos por inercia
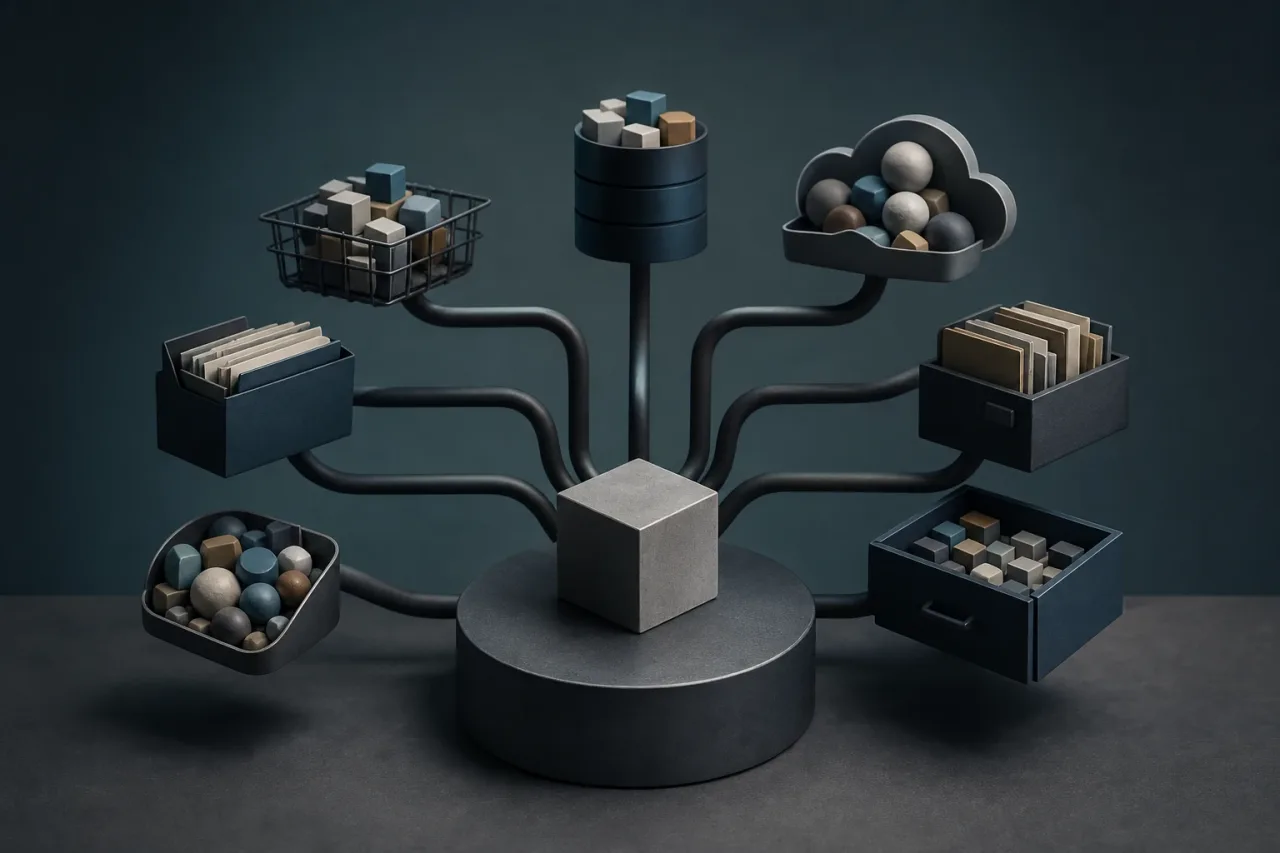
Los datos se crean en muchos puntos del producto: formularios, eventos de uso, pedidos, conversaciones de soporte, integraciones, errores de aplicación, copias de seguridad y exportaciones manuales. Cuando cada equipo decide de forma aislada, aparecen réplicas con ciclos de vida incompatibles. Un registro puede haberse eliminado del sistema transaccional, pero seguir disponible en una herramienta de analítica, un índice de búsqueda o una copia restaurable.
Esta situación genera riesgos concretos. Los equipos de soporte pueden consultar información que ya no representa la realidad. Los informes pueden combinar periodos históricos con definiciones que han cambiado. Las migraciones se alargan porque trasladan tablas y ficheros sin valor vigente. Y una solicitud de retirada se vuelve difícil de ejecutar porque nadie conoce todas las ubicaciones del dato.
La primera señal de diagnóstico es que nadie puede responder con precisión dónde vive un dato, qué servicio lo consume o quién aprueba su eliminación. Otras señales frecuentes son:
- tablas, campos o paneles sin propietario identificado;
- copias de exportaciones compartidas para resolver necesidades puntuales;
- registros técnicos con identificadores personales durante periodos indefinidos;
- procesos de borrado manuales, excepcionales o dependientes de una sola persona;
- métricas históricas que no pueden reproducirse porque no se conoce la fuente ni la transformación aplicada.
Qué significa realmente conservar un dato
Antes de asignar plazos, conviene separar categorías que suelen mezclarse. Un dato activo permite operar el servicio actual: una dirección de entrega vigente, el estado de un pedido o una preferencia necesaria para prestar una funcionalidad. Un histórico registra hechos pasados relevantes para análisis, soporte o conciliación. Una evidencia documenta una acción o cambio y puede ser necesaria para demostrar cómo se produjo una operación.
También existen las copias de seguridad y los registros técnicos. Una copia de seguridad está diseñada para recuperar disponibilidad o integridad tras un incidente; no debería convertirse en un repositorio de consulta ordinaria. Los registros técnicos ayudan a diagnosticar fallos, investigar comportamientos anómalos y medir la salud de los sistemas, pero pueden contener identificadores, parámetros o mensajes que requieran controles específicos.
La distinción importa porque cada categoría admite una respuesta distinta. Eliminar un dato del producto no implica necesariamente que desaparezca al instante de todas las copias de seguridad, pero sí exige que ese retraso esté definido, sea limitado y no habilite un acceso operativo normal. Del mismo modo, conservar una métrica agregada no requiere mantener el detalle individual que la originó si dicho detalle ya no es necesario.
Las cinco preguntas para decidir el ciclo de vida
Para cada conjunto de datos, formule las mismas preguntas. Esto evita decidir por intuición y permite comparar sistemas distintos con un lenguaje común.
- ¿Cuál es la finalidad concreta? Describa el proceso, no una fórmula genérica como “por si acaso”. Por ejemplo: resolver incidencias de pedidos, prevenir duplicados, calcular una métrica mensual o recuperar el servicio tras un fallo.
- ¿Qué dependencia operativa existe? Identifique servicios, informes, integraciones, automatizaciones y equipos que consumen ese dato. Diferencie una dependencia confirmada de una posibilidad no validada.
- ¿Qué nivel de detalle hace falta? Quizá el proceso necesita un identificador pseudonimizado, un estado agregado o una fecha, pero no el contenido completo de una conversación o todos los atributos del perfil.
- ¿Qué ocurre si se conserva o elimina? Valore el impacto en operación, seguridad, experiencia de usuario, análisis y recuperación. Si eliminar impide una función esencial, la retención debe justificarse; si conservar solo aporta comodidad hipotética, es una candidata a reducción.
- ¿Cómo se ejecutará y comprobará la retirada? Defina el mecanismo técnico, el tratamiento de réplicas, el registro de ejecución y la prueba que confirma el resultado.
Si una finalidad no tiene responsable ni proceso asociado, no debería sostener una conservación indefinida. Cuando existan requisitos contractuales, legales o regulatorios aplicables, deben traducirse a reglas concretas y ser revisados por las personas responsables de cumplimiento o asesoramiento jurídico. La política operativa no sustituye esa revisión; permite implementarla de forma coherente.
Clasificar por finalidad, sensibilidad y acceso
Una clasificación ligera es más sostenible que una taxonomía excesivamente detallada. Puede combinar tres ejes: finalidad operativa, sensibilidad y patrón de acceso. La finalidad establece por qué existe el dato; la sensibilidad determina qué controles y minimización requiere; el acceso indica si se consulta a diario, de forma excepcional o solo para recuperación.
Por ejemplo, los datos de clientes pueden incluir identidad, datos de contacto, preferencias y actividad. Los pedidos pueden requerir una traza transaccional durante un periodo definido. Las conversaciones de atención pueden ser útiles mientras existe una incidencia o una relación de soporte, pero su contenido no tiene por qué mantenerse igual que las métricas de volumen de consultas. En los registros de aplicación, sustituir identificadores directos por referencias técnicas o aplicar filtrado de campos puede reducir exposición sin perder capacidad de diagnóstico.
Cuatro alternativas de tratamiento
- Conservar en activo: úselo si un proceso actual necesita consultar y modificar el dato con frecuencia.
- Archivar: mantenga el dato con acceso restringido y fuera del flujo habitual cuando solo se necesita para consultas excepcionales o históricos definidos.
- Anonimizar o agregar: elimine o transforme la posibilidad de vincular la información con una persona cuando basta con tendencias, conteos o análisis de comportamiento colectivo. Verifique que la transformación no permita una reidentificación razonablemente previsible en su contexto.
- Eliminar: retire el dato cuando ya no tenga una finalidad vigente ni una dependencia justificada. Incluya índices, cachés, exportaciones gestionadas y flujos derivados en el alcance de la revisión.
La pseudonimización merece una distinción: reemplazar un identificador por otro reduce exposición en ciertos flujos, pero no equivale necesariamente a anonimización si sigue existiendo una vía razonable de vinculación.
Dependencias y retirada segura antes de borrar
El error más costoso es ejecutar una eliminación sin entender las dependencias. Antes de activar una regla automática, revise consultas de informes, tareas programadas, APIs, colas de eventos, herramientas de atención, motores de búsqueda y modelos analíticos. No basta con preguntar a los equipos: combine esa consulta con inventarios técnicos, observabilidad y pruebas en un entorno controlado cuando sea posible.
Una retirada segura suele seguir esta secuencia:
- Inventariar las ubicaciones primarias, réplicas y destinos derivados.
- Etiquetar consumidores y confirmar qué dato mínimo necesita cada uno.
- Definir una fecha o condición de vencimiento legible por sistemas y personas.
- Probar la regla sobre una muestra o un entorno no productivo.
- Aplicar la eliminación, el archivo o la transformación de forma automatizada y repetible.
- Verificar que los consumidores esperados siguen funcionando y que el dato ya no aparece en las rutas previstas.
- Registrar la ejecución, las excepciones aprobadas y la próxima revisión.
Las copias de seguridad requieren una regla separada: documente su periodo de rotación, quién puede restaurarlas y cómo se evita que una restauración reintroduzca datos retirados en el entorno operativo sin controles. Si se restaura una copia, el equipo debe saber qué tareas de sincronización o retirada posterior son necesarias.
Construir una matriz de conservación que se pueda operar
La matriz de conservación es el puente entre la decisión de negocio y la implementación. Debe ser sencilla de mantener y suficientemente concreta para que producto, datos, infraestructura y operaciones interpreten la misma regla. Asigne un propietario de la finalidad y otro de la implementación; pueden coincidir, pero sus responsabilidades son distintas.
conjunto de datos | finalidad | propietario | ubicación | consumidores
nivel de acceso | condición de vencimiento | tratamiento | método | revisión
En un servicio conectado, una matriz hipotética podría separar tres casos. Los datos de clientes activos se conservan mientras son necesarios para operar la cuenta y se revisan al cambiar su estado. Los pedidos se mantienen según la finalidad transaccional definida, con acceso limitado a los equipos que resuelven incidencias y conciliaciones. Las conversaciones de atención tienen una regla propia: el contenido se retira o transforma tras el periodo acordado, mientras que los indicadores agregados de volumen y tiempos pueden seguir disponibles para analizar la operación.
La calidad de una política se mide por su ejecución: reglas automáticas, excepciones con caducidad, evidencias de revisión y alertas cuando un proceso falla. Revise la matriz ante cambios de producto, nuevas integraciones, rediseños de analítica, migraciones o incidentes. Así, la conservación deja de ser una tarea reactiva y se convierte en una capacidad de producto y operación: conservar lo que aporta valor demostrable y retirar lo que solo añade coste, exposición y complejidad.