

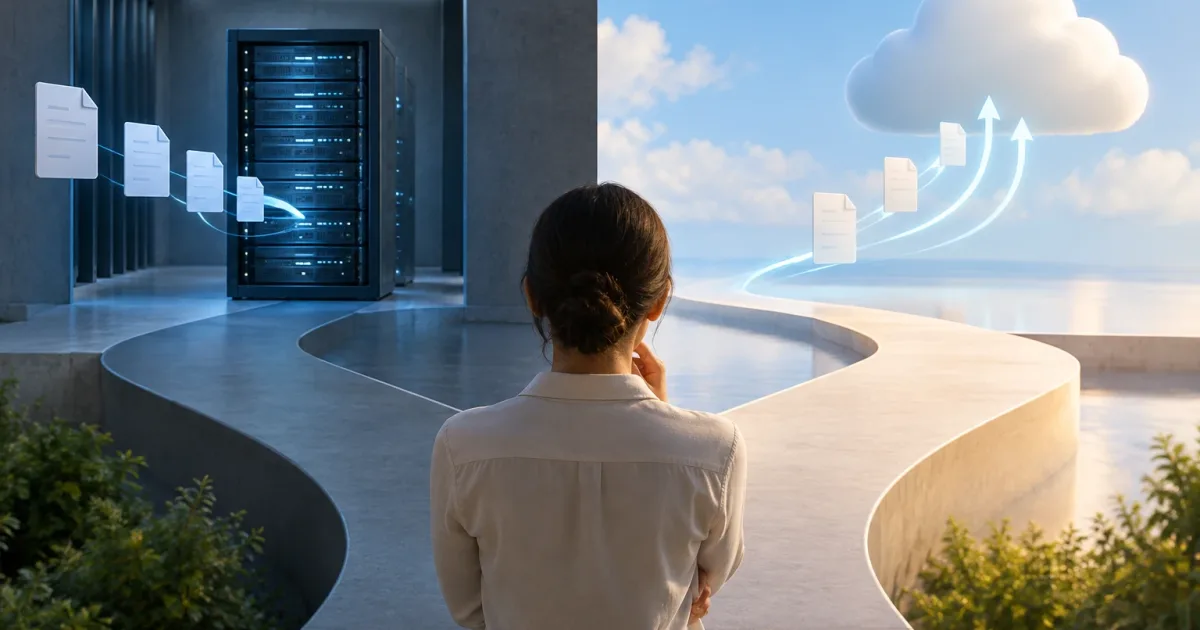
Incorporar la carga de archivos parece una función sencilla: el usuario selecciona un documento y lo envía. Sin embargo, esa decisión afecta a la experiencia, la seguridad, los costes operativos y la capacidad de escalar el producto. Una imagen ocasional en un formulario no plantea las mismas necesidades que cientos de vídeos grandes o documentos que deben revisarse antes de estar disponibles.
La pregunta clave no es qué arquitectura es más moderna, sino qué componentes deben recibir los datos y qué controles necesita cada archivo antes de considerarlo válido. En muchos productos, la elección está entre enviar el archivo a través del servidor de la aplicación o permitir que el navegador lo cargue directamente a un almacenamiento de objetos, con autorización emitida por el servidor.
Define el flujo antes de elegir la arquitectura
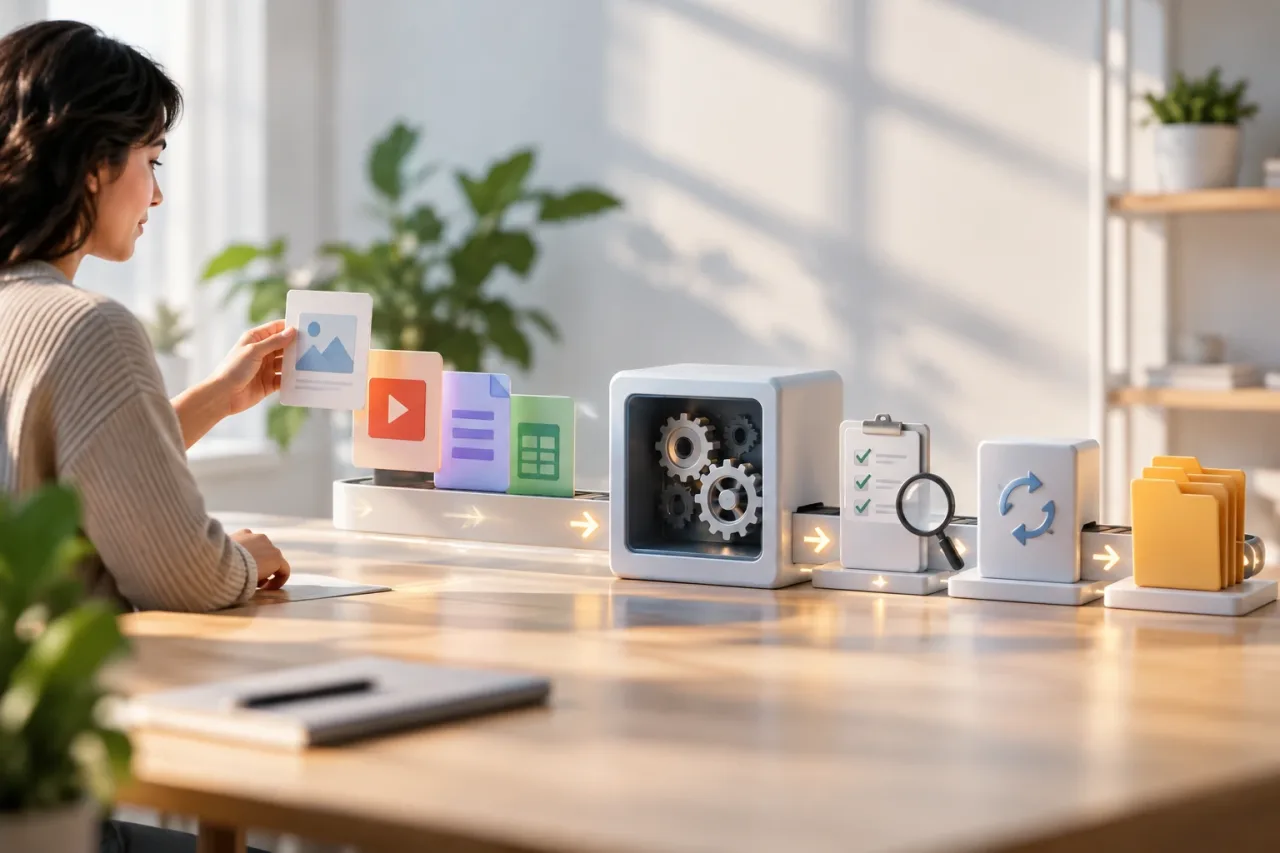
Empieza por describir qué ocurre desde que la persona selecciona un archivo hasta que otra parte del producto puede utilizarlo. Identifica quién lo carga, qué formatos se aceptan, cuál es el tamaño máximo razonable, si se permiten varias cargas simultáneas y qué sucede después de recibirlas. También aclara si el archivo debe quedar disponible de inmediato o esperar una revisión, conversión o análisis.
Conviene separar tres conceptos que a menudo se confunden: recibir el archivo, almacenarlo y aprobarlo para su uso. Que una transferencia termine correctamente no demuestra que el contenido sea seguro, que corresponda al usuario o que cumpla las reglas del producto. Diseñar el flujo con estas etapas diferenciadas facilita cambiar la arquitectura sin alterar las reglas de negocio.
- Si el archivo solo acompaña una operación pequeña y sencilla, prioriza una ruta fácil de desarrollar y operar.
- Si el tamaño, el volumen o la duración de las transferencias son importantes, analiza cómo evitar que todo el tráfico atraviese la aplicación.
- Si el archivo requiere revisión, tratamiento o aprobación, modela ese estado explícitamente en lugar de asumir que está listo al terminar la carga.
Cargar a través del servidor de la aplicación
En este modelo, el navegador envía el archivo a un endpoint de la aplicación. El servidor autentica la petición, aplica controles y después guarda el contenido en el almacenamiento elegido. La lógica puede ser fácil de entender porque la carga pasa por el mismo punto que el resto de las operaciones del producto.
Es una opción adecuada cuando los archivos son pequeños o moderados, el volumen previsto es limitado y se necesita validar cada solicitud dentro de un flujo de negocio concreto. También puede resultar práctica en una primera versión: hay menos componentes visibles para coordinar y el servidor puede asociar la recepción a una cuenta o registro sin exponer al navegador el acceso directo al almacenamiento.
El límite aparece cuando el servidor se convierte en intermediario de grandes cantidades de datos. La aplicación debe sostener conexiones largas y transferir el contenido aunque su tarea principal no sea almacenarlo. Esto puede consumir capacidad, competir con las peticiones normales y hacer más sensibles los tiempos de espera y los cortes de conexión. Revisa los límites de tamaño y duración en toda la ruta, incluidos el navegador, los proxies, el servidor y el almacenamiento final; ajustar solo uno no resuelve los límites de los demás.
Carga directa a almacenamiento de objetos
En una carga directa, el navegador transfiere el archivo al almacenamiento sin pasar el contenido por el servidor de la aplicación. El servidor sigue siendo necesario: autentica al usuario, decide si puede cargar, establece las condiciones de la operación y comunica cómo completar el flujo. La aplicación no debe confiar en datos del navegador para decidir por sí sola qué usuario tiene permiso o qué ubicación puede utilizar.
Este patrón puede reducir la carga de transferencia sobre los servidores de la aplicación y es útil cuando hay archivos grandes, muchas cargas o conexiones prolongadas. A cambio, el producto debe coordinar varios pasos: reservar o identificar una carga, autorizar la transferencia, recibir su resultado y actualizar el estado del archivo. Una transferencia completada en el almacenamiento y un registro actualizado en la aplicación pueden quedar desincronizados si hay errores intermedios.
Por eso, incorpora estados claros, como pendiente, recibido, en revisión y disponible, y define cómo reconciliarlos. Las autorizaciones deben tener alcance limitado y vigencia acotada. No expongas credenciales permanentes ni permitas que un permiso temporal habilite más operaciones o ubicaciones de las necesarias. Este enfoque añade responsabilidades de integración y operación; no es automáticamente más seguro ni más sencillo.
Criterios prácticos para decidir
Compara ambas opciones con datos del producto y restricciones reales, no solo con previsiones optimistas. La arquitectura puede evolucionar: es razonable empezar con una ruta simple si el riesgo está controlado, siempre que se conozcan sus límites y exista una señal clara para revisarla.
- Tamaño y volumen: cuanto mayores sean los archivos y más simultáneas las cargas, más importante es evitar que la aplicación transporte cada byte. Usa los límites máximos del producto, no el tamaño medio, para diseñar los casos críticos.
- Conectividad: los cortes, las redes lentas y el cierre accidental de la página afectan más a transferencias largas. Evalúa si basta con reintentar desde el inicio o si el producto necesita transferencias reanudables; no prometas reanudación si no está implementada de extremo a extremo.
- Seguridad y negocio: determina si hace falta autorizar por usuario, entidad o etapa del proceso, y si el contenido debe permanecer inaccesible hasta ser validado.
- Procesamiento posterior: si hay que extraer información, generar variantes o revisar contenido, diseña el procesamiento como una etapa independiente y conserva la capacidad de informar al usuario de su estado.
- Operación: compara la complejidad que el equipo puede mantener, incluidos permisos, alertas, limpieza de objetos huérfanos y respuesta a fallos parciales.
Validación y protección de archivos
Valida antes de aceptar la carga y vuelve a comprobar lo necesario después de recibirla. En el inicio, verifica identidad, permisos, tamaño permitido, cantidad de archivos y relación con la operación solicitada. En el servidor o en un proceso de confianza, comprueba el contenido recibido: el nombre y el tipo declarado por el navegador no bastan para confirmar qué contiene.
Aplica límites de acceso para que un archivo privado no quede público por accidente. Usa referencias internas en vez de convertir una ruta o un nombre proporcionado por el usuario en una autorización. Si el producto permite descargar archivos, decide quién puede hacerlo y durante cuánto tiempo; los enlaces temporales no deben sustituir la comprobación de permisos en el flujo que los emite.
Los archivos no confiables también pueden consumir recursos o incluir contenido inesperado. Limita tamaños y formatos según la necesidad real, evita procesarlos con privilegios innecesarios y manténlos aislados hasta completar las comprobaciones relevantes. Si el uso implica riesgos especiales, consulta las recomendaciones de seguridad aplicables al tipo de archivo y al contexto del producto.
Experiencia de usuario y operación diaria
Una barra de progreso es útil solo si refleja información comprensible y no oculta un bloqueo. Indica el estado de cada archivo, permite cancelar cuando sea posible y ofrece una acción clara ante un fallo. Define qué errores permiten reintentar y evita que un reintento cree duplicados o deje varias versiones que parezcan válidas. Para procesos largos, comunica que la carga terminó y que el archivo sigue en revisión, en lugar de presentar ambos pasos como uno solo.
En producción, observa tasas de éxito y fallo, duración de cargas, abandonos y errores de validación. Registra identificadores de operación y estados, pero evita incluir en los registros contenido sensible o datos que no sean necesarios para diagnosticar. Establece una política para cargas incompletas y archivos pendientes que ya no se necesitan: si no se limpian, generan desorden, costes y dudas sobre cuál es la versión vigente.
Lista de comprobación antes de implementar
- Documenta tamaños, formatos, volumen y permisos esperados, incluidos los máximos.
- Elige entre paso por el servidor y carga directa según la carga de transferencia y la capacidad operativa del equipo.
- Define estados de carga y qué condición permite que un archivo se use o descargue.
- Prueba archivos demasiado grandes, formato no permitido, desconexión, repetición de la solicitud y fallo al actualizar el registro.
- Comprueba que un usuario no pueda leer, reemplazar ni asociar archivos de otra persona.
- Prepara métricas, alertas y limpieza de transferencias incompletas.
En síntesis, la mejor arquitectura es la que cumple los requisitos de seguridad y experiencia sin introducir complejidad que el equipo no pueda operar. Para cargas pequeñas, pasar por la aplicación puede ser suficiente. Para transferencias grandes o frecuentes, la carga directa puede aliviarla, siempre que se diseñen bien la autorización, los estados y la reconciliación. La decisión debe revisarse cuando cambien el tamaño de los archivos, el volumen o el uso que el producto hace de ellos.