

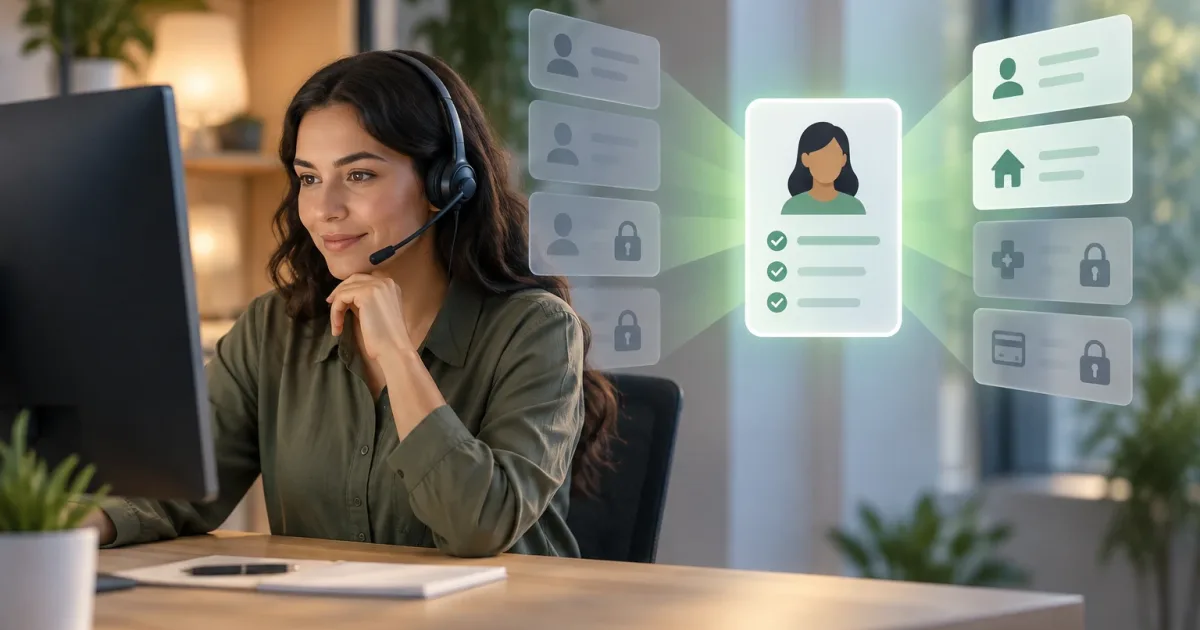
Una vista de soporte puede reunir datos del CRM, el ecommerce y otros sistemas para ayudar a resolver consultas. Pero que esa información esté disponible no significa que todo el equipo deba verla siempre. La pregunta de diseño es más concreta: qué necesita saber cada persona para tomar la siguiente decisión del caso, y cómo ofrecerlo con la menor exposición razonable.
Resolverlo requiere más que configurar permisos generales. Hay que relacionar datos con tareas, clasificar su sensibilidad, elegir cómo se presentan y comprobar qué ocurre en situaciones excepcionales. Este marco ayuda a responsables de producto, atención y tecnología a diseñar una vista útil sin convertirla en una copia amplia de los sistemas conectados.
Partir de las decisiones del agente, no de los campos disponibles
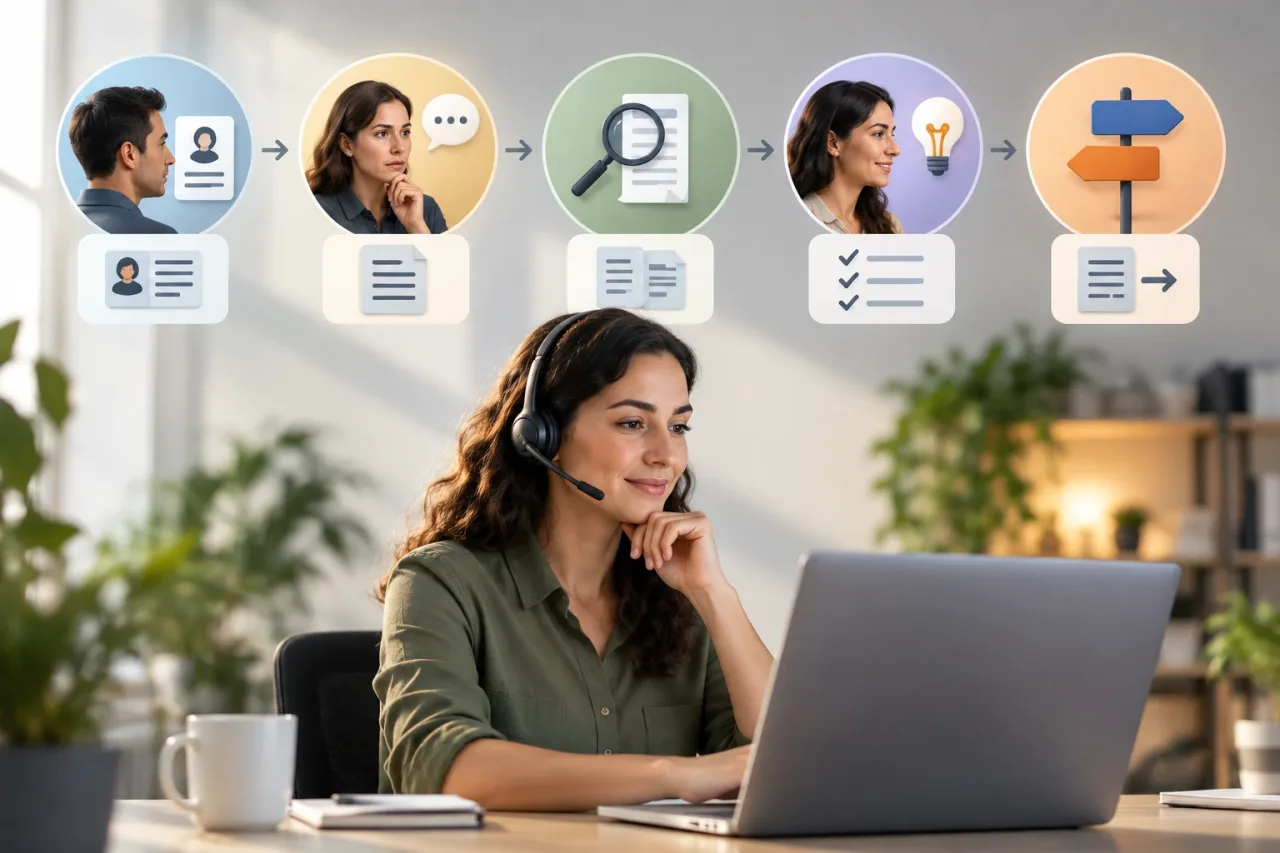
Empieza por describir las etapas habituales de atención: identificar al cliente, entender el motivo, verificar una operación, proponer una solución y cerrar o escalar el caso. Para cada etapa, concreta la decisión que debe tomar el agente y qué evidencia necesita para tomarla correctamente.
Por ejemplo, para responder por un pedido puede bastar con un identificador, la fecha, el estado de preparación y la entrega. Mostrar todo el perfil del comprador no mejora necesariamente esa decisión. En cambio, ante una reclamación de cobro, el agente quizá necesite ver el estado de la transacción y el historial pertinente, pero no los datos completos del medio de pago.
Documenta estas necesidades en una tabla sencilla: tipo de caso, rol, decisión, datos requeridos y acción permitida. Distingue entre ver un dato, modificarlo, exportarlo o ejecutar una acción. Son capacidades distintas y no deberían agruparse bajo un único permiso de «acceso».
Clasificar por utilidad, sensibilidad y necesidad
Inventaría los datos que podrían aparecer en la vista y evalúa cada uno desde tres perspectivas:
- Utilidad: ¿cambia la respuesta, la prioridad o el siguiente paso?
- Sensibilidad: ¿podría causar daño, revelar información privada o facilitar un uso indebido si se expone sin necesidad?
- Necesidad: ¿debe estar visible de forma continua, consultarse solo en ciertos casos o no mostrarse al agente?
La clasificación debe reflejar el contexto y las obligaciones aplicables a la organización; no es suficiente con etiquetar una fuente completa como «sensible» o «interna». Un dato de contacto puede ser necesario para verificar una solicitud, mientras que otro atributo del perfil no aporta nada a ese caso.
Una decisión práctica es asignar a cada campo una disposición: visible en el resumen, consultable bajo demanda, oculto para ese rol o accesible solo mediante un procedimiento de excepción. Si un dato no tiene una finalidad clara en la atención, la opción predeterminada debería ser no incorporarlo a la vista.
Elegir entre resumen, consulta puntual y acceso restringido
No todos los datos tienen que presentarse del mismo modo. Un resumen ofrece de forma inmediata la información frecuente y necesaria, como el estado de una operación. Una consulta puntual permite recuperar un dato menos habitual cuando el caso lo requiere, sin mantenerlo permanentemente a la vista. Un acceso restringido reserva información de mayor sensibilidad para roles autorizados o tareas específicas.
La consulta puntual no sustituye a los permisos: también debe comprobar que el usuario puede ver el dato y que existe un motivo operativo. Si se habilita una excepción, define quién puede solicitarla, quién la aprueba —si corresponde—, durante cuánto tiempo se mantiene y cómo queda registrada. Evita crear un botón de acceso excepcional que funcione como atajo permanente.
También conviene presentar los datos con el nivel de detalle mínimo que resuelva la tarea. Por ejemplo, mostrar una parte de un identificador puede servir para reconocer una operación sin exponer el valor completo. La minimización debe ser compatible con la verificación; si el agente necesita confirmar información, diseña un método claro que no le obligue a revelar datos al cliente durante el proceso.
Diseñar permisos por rol, caso y relación
Los permisos por rol son un punto de partida, no siempre una decisión suficiente. Dos agentes con el mismo puesto pueden atender productos, regiones o tipos de caso distintos. Define reglas comprensibles combinando, cuando tenga sentido, el rol con el tipo de tarea y la relación del agente con el caso o cliente.
Para cada permiso, especifica el alcance y la acción: qué categorías de datos se pueden consultar, en qué casos, y si se permite editar o exportar. Considera también el ciclo de vida del acceso: cambios de función, sustituciones temporales, escalaciones y cierre de la relación con el caso. Una regla que no contempla estos cambios puede dejar accesos más amplios de lo necesario.
Prueba las reglas con ejemplos concretos, incluidos los casos negativos: un agente que busca a un cliente sin tener una solicitud asignada, alguien que cambia de equipo o una persona que intenta acceder a un caso escalado. La respuesta del sistema debe ser consistente y comprensible, sin exponer detalles adicionales en los mensajes de error.
Conectar sistemas sin crear copias innecesarias
Cuando la vista combina CRM, ecommerce y otros servicios, decide qué sistema es la fuente de referencia para cada dato y cómo se obtiene. Siempre que sea viable, consulta la información necesaria desde su sistema de origen en lugar de replicar perfiles completos en una base paralela. Una copia puede quedar desactualizada o conservar información después de que ya no haga falta para la tarea.
La integración también debe definir qué ocurre si un sistema no responde, devuelve datos incompletos o presenta estados contradictorios. No conviertas un error de conexión en una autorización implícita para mostrar más información desde otra fuente. Indica al agente qué dato no pudo verificarse y qué alternativa operativa tiene, como reintentar o escalar el caso.
En la interfaz, identifica el origen y la actualidad del dato cuando esa información sea relevante para la decisión. Evita mezclar valores de distintos sistemas como si fueran una única verdad. El objetivo es ofrecer contexto fiable, no sumar campos por el mero hecho de poder conectarlos.
Registrar accesos y cambios con propósito
La trazabilidad permite revisar quién consultó o modificó información y en qué contexto. Determina qué eventos son necesarios para investigar incidencias y supervisar el uso: usuario, momento, recurso, acción y resultado pueden ser elementos relevantes, según el diseño y las obligaciones aplicables. Registra también las consultas excepcionales si forman parte del modelo de acceso.
El registro debe ser proporcionado. Incluir el contenido completo de datos sensibles en cada evento puede crear una nueva exposición. Conserva los metadatos necesarios para la revisión y define quién puede consultar los registros, durante cuánto tiempo y con qué procedimiento. Asegúrate de que la trazabilidad cubra también acciones realizadas a través de integraciones, si esas acciones forman parte de la operación que se quiere auditar.
Validar la vista con casos habituales y excepciones
Antes de implantar el diseño, recórrelo con agentes y responsables de atención. Simula consultas frecuentes, una reclamación, una escalación y un fallo de integración. Comprueba si el agente puede resolver cada caso sin pedir acceso excesivo y si entiende por qué un dato está oculto o desactualizado.
Revisa también señales de diagnóstico después de la puesta en marcha: solicitudes repetidas de acceso excepcional pueden indicar que la vista omite contexto necesario; consultas de campos que rara vez influyen en una resolución pueden sugerir exposición innecesaria. Interpreta esas señales junto con la calidad de respuesta y los procedimientos del equipo: por sí solas no demuestran que los permisos sean correctos o incorrectos.
Lista de comprobación antes de implantar
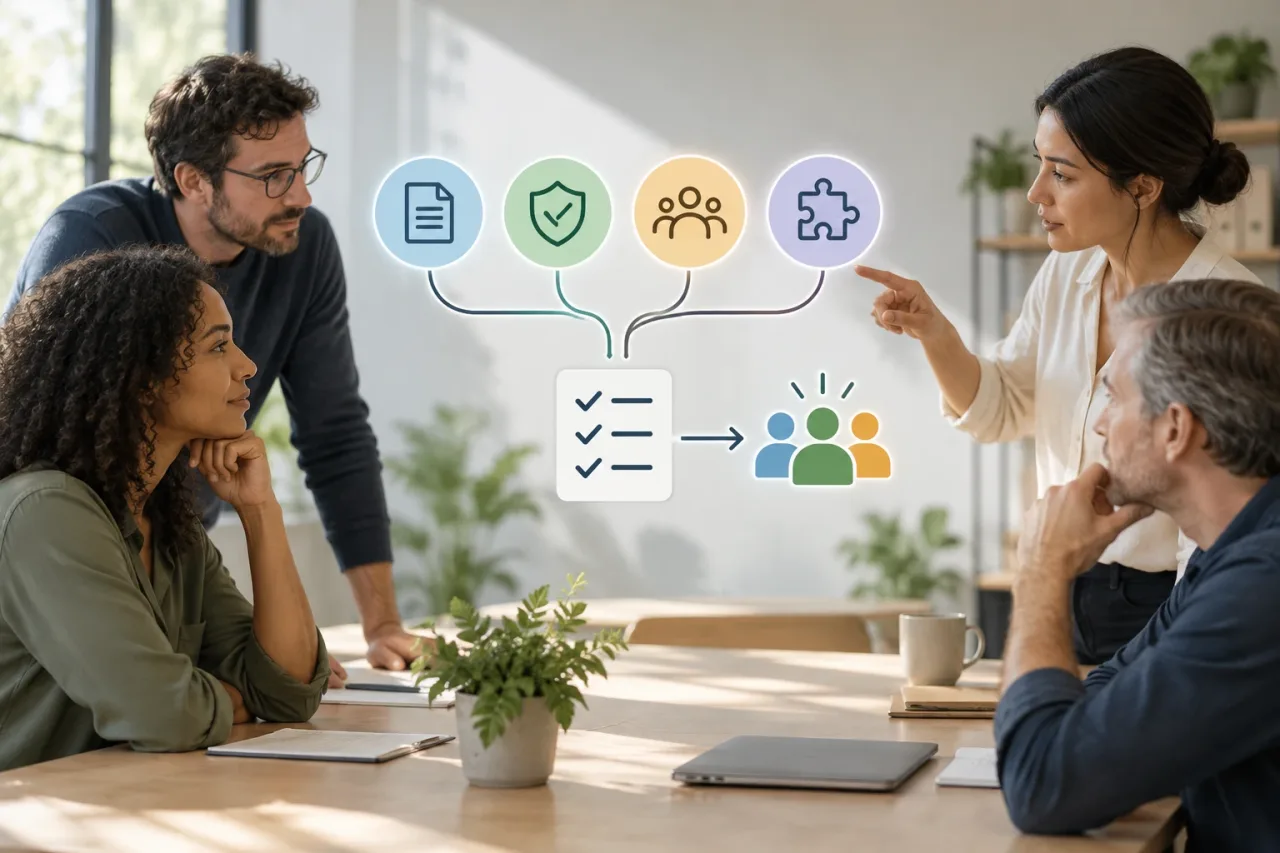
- ¿Cada dato visible está ligado a una decisión concreta de atención?
- ¿Se distingue entre consultar, editar, exportar y actuar sobre la información?
- ¿Los datos más sensibles están ocultos, resumidos o sujetos a una necesidad específica?
- ¿Los permisos contemplan rol, tarea y relación con el caso?
- ¿Las excepciones tienen un motivo, un alcance y trazabilidad?
- ¿Está claro qué sistema es la fuente de referencia y qué sucede si falla?
- ¿Los registros permiten revisar accesos sin duplicar innecesariamente datos sensibles?
- ¿Se probaron escenarios normales, negativos y excepcionales con el equipo de soporte?
El criterio central es sencillo: mostrar lo necesario para resolver el caso, en el momento adecuado y a la persona adecuada. Aplicarlo exige decisiones explícitas sobre utilidad, sensibilidad, permisos e integración. Así, el equipo obtiene contexto accionable sin asumir que más visibilidad equivale a mejor atención.